無料会員登録
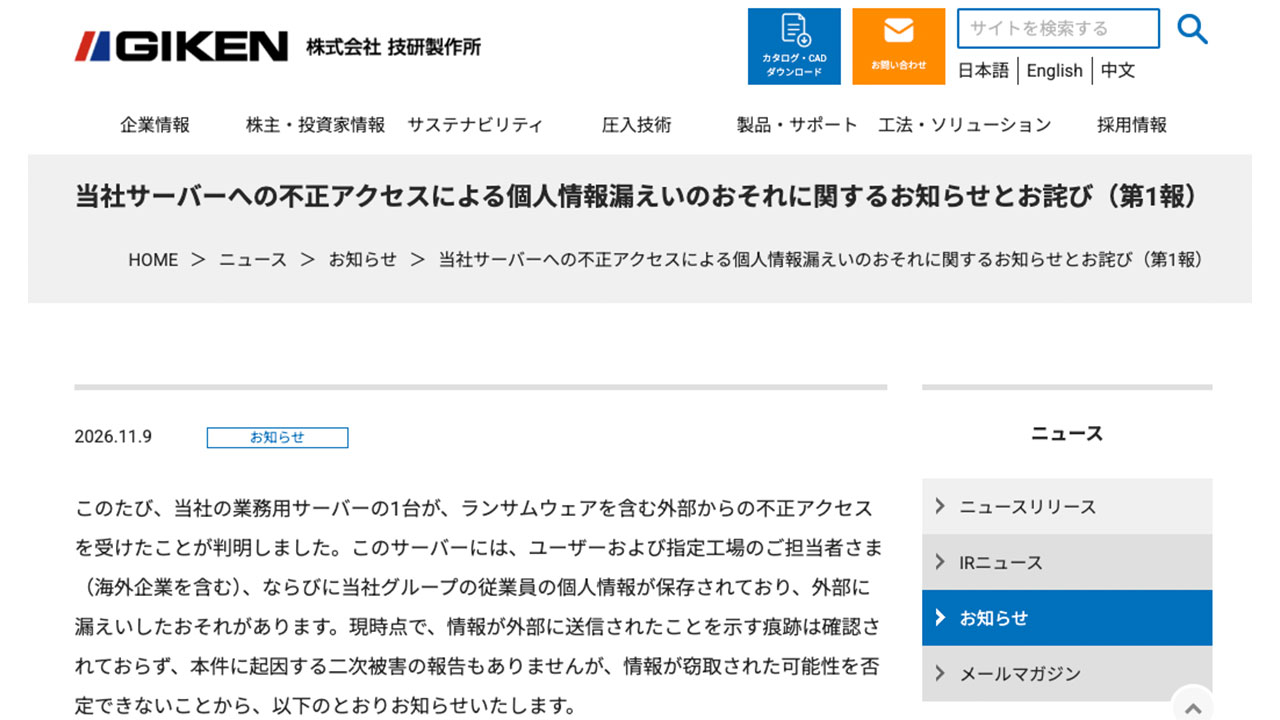
技研製作所は11月9日、業務用サーバー1台がランサムウェアを含む外部からの不正アクセスを受け、個人情報が外部に漏えいしたおそれがあると発表した。対象は約3,200名で、顧客支援システムのログインIDと暗号化済みパスワードも含まれる。

概要
同社の業務用サーバー1台が、ランサムウェアを含む外部からの不正アクセスを受けた。このサーバーには、ユーザーや指定工場の担当者(海外企業を含む)、グループ従業員の個人情報が保存されていた。
現時点で、情報が外部に送信されたことを示す痕跡は確認されていない。ただし、情報が窃取された可能性は否定できないとして、同社は漏えいのおそれがあると公表した。
技研製作所の発表によると、時系列は次のとおり。
11月5日、業務用サーバーの異常を確認した。
11月6日、外部からの接続を遮断し、調査を進めている。
11月9日、第1報として公式サイトでお知らせを公表した。
侵入経路や原因、ランサムウェアの種類は、第1報では公表されていない。
被害・影響の範囲
漏えいのおそれがある情報は、次の3種類とされる。
ユーザーおよび指定工場の担当者(海外企業を含む)の情報は、氏名、会社名、部署・役職、メールアドレス、電話番号など。
グループ従業員の情報は、氏名、メールアドレス、社員番号など。
顧客支援システムのログインIDとパスワードは、暗号化した形式で保存されていた。
対象者は約3,200名。クレジットカード情報、銀行口座情報、マイナンバーは含まれないとしている。
二次被害の報告は、現時点で受けていないという。対象者の国別・区分別の内訳は、公表されていない。他の組織への影響の有無も、第1報では示されていない。
企業・団体の対応
同社は、関係する人々に多大な迷惑と心配をかけたとして、深くおわびした。
技術的な措置としては、11月6日にサーバーを外部から遮断したうえで、調査を進めている。
対象者には個別に連絡する。個別に連絡がつかない人には、このお知らせをもって通知とする。
問い合わせは、個人情報に関する窓口(cyber-security@giken.com)で受け付けている。調査で新たな事実が判明した場合は、速やかに知らせるとしている。
警察や個人情報保護委員会への届出の有無は、確認できた公式発表の範囲では記載がなかった。顧客支援システムの利用者に対するパスワード変更の案内も、同様に確認できなかった。
編集部コメント(読者企業が取るべき対策)
今回の事案は、業務用サーバー1台の被害が、顧客、取引先、従業員という複数の区分の個人情報に及んだ点が特徴である。データが外部に送られた痕跡がなくても、窃取の可能性が残る限り、通知が必要になることがわかる。自社のサーバーに何が保存されているかを、平時から把握しておく必要がある。
保存データの棚卸し
業務用サーバーごとに、保存している個人情報の種類と件数を一覧にする。顧客、取引先、従業員の情報が同じサーバーに混在していないかを確認する。不要なデータは削除し、被害時の影響範囲を小さくする。
認証情報の保護と多要素認証
顧客向けシステムのIDとパスワードは、暗号化やハッシュ化の方式を見直す。管理者権限や社外からのアクセスには、多要素認証を導入する。個人情報保護委員会も、社外からのアクセスや管理者権限でのアクセスへの多要素認証の導入を求めている。
遮断手順とバックアップの整備
異常を検知した際に、誰がどの判断でサーバーを遮断するかを決めておく。今回の同社は、異常の確認から1日後に遮断している。復旧用バックアップは、ランサムウェアの影響を受けない場所に別に保管する。
海外拠点・取引先を含む通知体制
影響を受けるのが海外企業の担当者を含む場合、言語や連絡手段が異なる。通知文の多言語対応や、連絡先の最新化を事前に進める。個別に連絡がつかない場合の公表方法も、あらかじめ決めておく。
報告先と問い合わせ窓口の準備
不正アクセスによる漏えいのおそれがある場合は、個人情報保護委員会への報告が求められることがある。委員会は不正アクセスによる漏えい報告を集計しており、速報後に確報を出す流れになっている。社内の報告手順と、専用の問い合わせ窓口を事前に用意しておく。
なお、侵入経路、情報が窃取されたかどうか、関係機関への届出状況は現在調査中、または公表されていないとされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
JTB不正アクセス(標的型攻撃)により793万人分個人情報漏洩か!?
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
PII
LDAP
サイバーエージェント運営の「Ameba」で起こった5万アカウント不正ログインの原因とは?
楽天市場個人情報流出事件から考える<利便性向上の裏に潜む危険とは>
VPNのセキュリティ事故とは?被害事例と対策
ID