無料会員登録
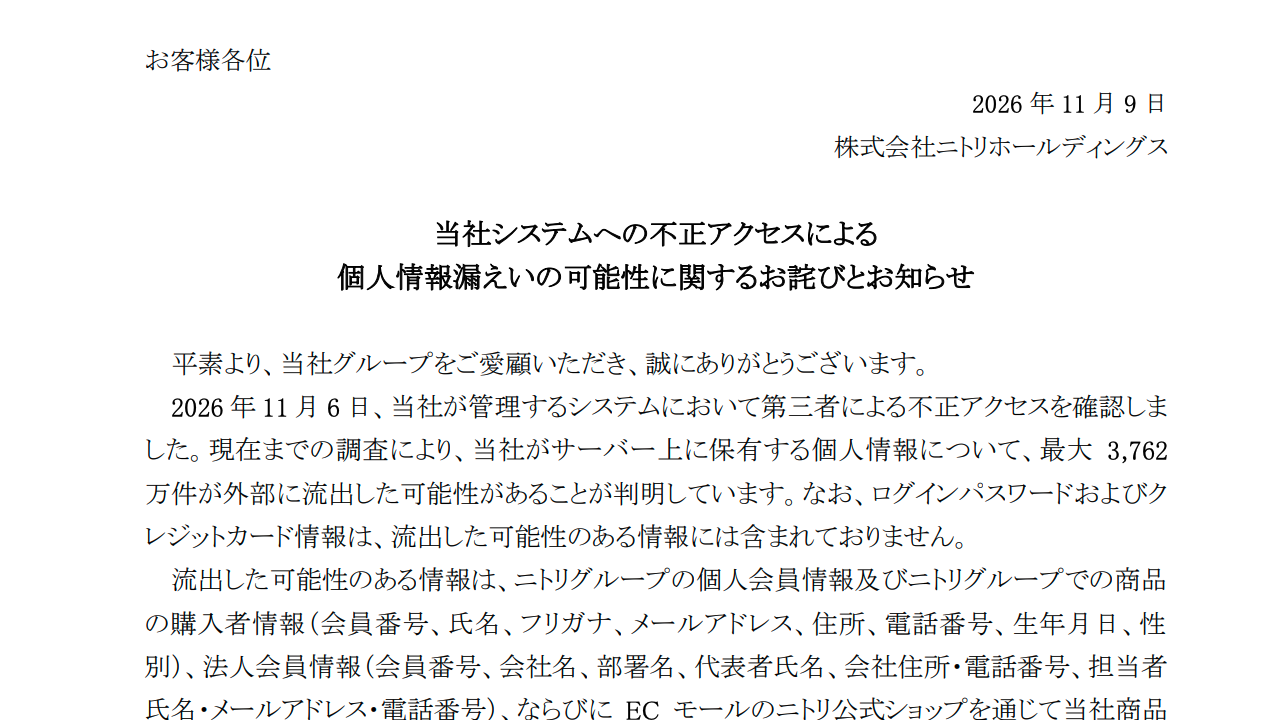
ニトリホールディングスは11月9日、同社が管理するシステムへの第三者による不正アクセスにより、最大3,762万件の個人情報が外部に流出した可能性があると発表した。流出した可能性があるのはグループの会員や購入者、法人会員の情報で、件数は国内の小売企業の事案として大規模である。

概要
同社が管理するシステムに第三者が不正にアクセスし、サーバー上の個人情報が外部に流出した可能性があるという。ログインパスワードとクレジットカード情報は、流出した可能性のある情報に含まれていない。原因や侵入経路は、外部の専門機関と調査中とされる。
ニトリホールディングスの発表によると、時系列は次のとおり。
10月中旬から下旬にかけて、第三者によるアクセスが行われた可能性が確認されている。詳細は調査中である。
11月6日、第三者による不正アクセスを確認し、直ちに当該アクセスを遮断した。外部専門機関と連携して原因や侵入経路、影響範囲の調査を開始した。
11月9日、同社は公式にお詫びとお知らせを公表した。日本経済新聞の適時開示ページによると、発表は17:20である。
委託先など、ほかの組織の発表は確認できなかった。
被害・影響の範囲
流出した可能性があるのは、ニトリグループの個人会員情報と商品の購入者情報である。項目は会員番号、氏名、フリガナ、メールアドレス、住所、電話番号、生年月日、性別。
法人会員情報は、会員番号、会社名、部署名、代表者氏名、会社住所・電話番号、担当者氏名・メールアドレス・電話番号。ECモールのニトリ公式ショップを通じた注文情報も対象になる。情報の組み合わせは、顧客ごとに異なる。
含まれないのは、ログインパスワードとクレジットカード情報である。件数は最大3,762万件で、確定した数字ではない。
二次被害の有無は、外部専門機関と調査を継続している。現時点で被害は公表されていない。連結業績への影響は、現時点で限定的と見込まれている。
企業・団体の対応
同社は、顧客と取引先に多大な迷惑と心配をかけたとして、お詫びを表明した。
攻撃者からのアクセス遮断を継続している。脆弱箇所への対応を実施し、監視体制の強化を完了したとしている。
対象となる顧客には、メールまたは郵送で順次連絡する。
流出した情報は、なりすましメールやフィッシング詐欺、不審な電話に悪用されるおそれがある。同社は、自社や配送事業者、ECモールなどを装った連絡に注意するよう呼びかけている。パスワードやカード番号を、メールや電話で尋ねることはないとしている。
個人情報保護委員会と警察などの関係機関に、報告と相談を進めている。問い合わせはお客様相談室のフリーダイヤル0120-209-993と問い合わせフォームで受け付ける。受付は午前10時から午後8時で、土日祝日も対応する。
同社は調査結果を踏まえ、アクセス制御、認証・権限管理、監視体制などを見直し、再発防止策を実施するとしている。
編集部コメント(読者企業が取るべき対策)
今回の事案は、パスワードとカード情報が対象外でも、氏名や連絡先、購入履歴が大量に集まったデータベースは攻撃の標的になることを示している。侵入が確認される前の10月中旬から下旬にも、不審なアクセスがあった可能性がある。自社でも、顧客データの保管場所と監視の範囲を、今のうちに点検したい。
保有データの棚卸し
会員情報や注文データが、どのサーバーやクラウドに何件あるかを一覧にする。使っていない古いデータや、保存期間を過ぎたデータは削除や匿名化を検討する。
外部からの接続経路の確認
管理画面、API、リモート接続など、外部から到達できる入口を洗い出す。不要なものは閉じ、必要なものには多要素認証とアクセス元の制限をかける。
ログの保管と遡り調査の準備
不正アクセスの確認日より前に、侵入が始まっていた可能性がある。ログを十分な期間保管し、異常な大量のデータ取得を検知できる状態にしておく。
フィッシング対策と顧客への案内
流出が起きた場合に備え、注意喚起文の雛形と、顧客への連絡手順を用意しておく。法人取引先には、登録済みの連絡先で支払先変更などを確認する運用を周知する。
社内外の相談窓口の整備
漏えいの疑いが出たときに、個人情報保護委員会や警察へ報告する担当者と手順を決めておく。顧客向けの問い合わせ窓口も、事前に体制を考えておく。
なお、原因、侵入経路、影響範囲、二次被害の有無は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
PII
日本航空個人情報流出事件から考える<暗証番号で情報は守られない>
楽天市場個人情報流出事件から考える<利便性向上の裏に潜む危険とは>
日本郵政情報漏洩問題から考える<ヒューマンエラーへの対策とは>
ワイジェイFX(YJFX!)元従業員の持ち出しにより顧客情報18万件が流出
エンファクトリー運営のショッピングサイトに不正アクセス、個人情報3万8千件流出
GDPR
2016年、栃木スバルで発生した個人情報漏洩事件について