無料会員登録
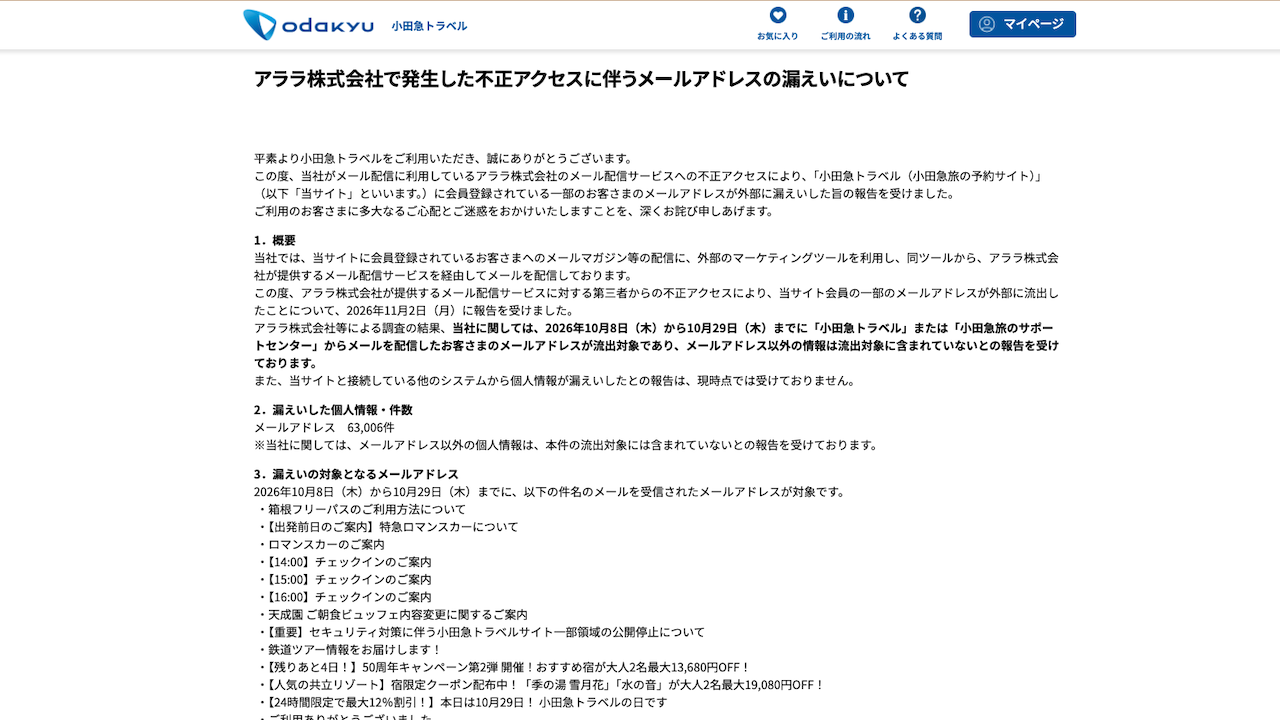
小田急トラベルは11月2日、メール配信に使うアララ社のサービスへの不正アクセスにより、会員のメールアドレス6万3,006件が流出したと発表した。アララ側の被害は第2報で大きく広がっており、同様の公表が他の利用企業にも続いている。

概要
小田急トラベルが利用するメール配信サービス「アララメッセージ」で不正アクセスが発生し、同社の会員のメールアドレスが外部に持ち出された。対象は10月8日から29日にメールを配信した会員で、氏名などは対象外とされる。流出の原因はアララ側のサービスへの不正アクセスであり、小田急トラベル自身のシステムが侵害されたとは確認できていない。
小田急トラベル自身の発表の詳細な経緯は、今回の確認では取得できなかった。同社サイトのトップページには、「アララ株式会社で発生した不正アクセスに伴うメールアドレスの漏えいについて」という重要なお知らせが掲載されている。以下では、アララ社の発表をもとに全体の時系列を整理する。
アララの発表によると、時系列は次のとおり。
10月22日、アララはPHPの脆弱性対応に伴う緊急メンテナンスを案内した。ただし、この対応が侵入原因と判明したわけではないとされる。
10月27日から28日にかけて、共用環境の管理画面に第三者が不正ログインし、データの出力機能を悪用したとされる。アララは10月28日に不正アクセスを確認し、当該サーバーをネットワークから切り離した。
10月29日の初報では、1システムからメールアドレス約301万件が持ち出されたと公表した。原因はWebサーバーの脆弱性とされた。
10月28日から30日にかけて、同社のサービスが悪用され、カード会社を装う不審メールが約713万通送信された。10月31日にはサービスをすべて停止した。
11月2日、アララは調査結果を加えた第2報を公表した。原因は、Webサーバーの脆弱性に加え、システム環境の問題も関係していたと改められた。
被害・影響の範囲
小田急トラベルの発表で確認できた流出情報は、メールアドレス6万3,006件である。氏名などは対象外とされる。小田急トラベルの発表に基づく二次被害の有無は、確認できていない。
アララ全体の被害は大きい。契約企業向けサーバー97台からも情報が持ち出され、約7,700万件のメールアドレスが流出したか、そのおそれがあるとされる。最大で顧客企業380社が利用するサーバーが対象になったという。
持ち出された情報は企業によって異なり、メールアドレスのほか氏名、性別、生年月日、電話番号、会員番号、住所などが含まれる。クレジットカード番号は保有していないという。各社の件数はアララ全体の集計と重複する可能性があり、単純には合算できない。
他の企業にも影響は及んでいる。神戸新聞NEXTは、メールマガジン受信者のメールアドレス約4万件が漏えいしたとの連絡を11月2日に受けたと発表した。
企業・団体の対応
小田急トラベルは、アララ社で発生した不正アクセスに伴うメールアドレスの漏えいについて、公式サイトで重要なお知らせを出した。おわびの文言、警察などへの届出、利用者への具体的な注意喚起の内容は、今回確認できた範囲では把握できていない。
アララは、受信者に対し、本文中のURLにアクセスせず、メールを削除することなどを呼びかけている。警察にも通報済みで、影響範囲などの調査を進めているという。不審メールの送信元は「news@arara.com」で、件名は「利用内容確認のご依頼」「ご利用明細確認のご依頼」などとされる。
アララは被害拡大を防ぐため、10月31日にサービスの提供をすべて停止した。再開時期は未定としている。
編集部コメント(読者企業が取るべき対策)
今回の事案は、メール配信を外部サービスに委託している企業が、委託先への侵入によって顧客情報を失い得ることを示している。自社のシステムが無事でも、顧客リストの流出は起こる。委託先の被害が拡大し得る前提で、事前に確認と対応の手順を整えておく必要がある。
利用状況の棚卸し
自社がどの部署で、どのメール配信サービスを使っているかを洗い出す。メルマガ、予約確認、キャンペーン告知など、部門ごとに別の配信サービスを使っている例は多い。各サービスに預けている情報の項目と件数も一覧にしておく。
委託先への確認事項
委託先には、自社の情報が対象に含まれるかを、環境ごとに確認する。今回のアララでも、初報から第2報にかけて対象の範囲が変わった。確認すべき点は、流出した項目、件数、期間、原因、再発防止策である。
フィッシング対策
流出したアドレスは、なりすましメールの宛先に使われるおそれがある。自社の正規の送信元ドメインを公表し、不審メールの見分け方を顧客に案内する。SPF、DKIM、DMARCなどの送信ドメイン認証も見直したい。
委託先管理の見直し
契約時のセキュリティ要件を再点検する。管理画面の多要素認証、脆弱性対応の期限、ログの保全、事故時の通知期限などを契約に盛り込む。委託先に預けるデータは、必要な項目と保存期間に絞る。
顧客への情報提供
流出の有無が確定する前でも、確認できた事実と注意点を早めに公表する。メール配信が止まる場合に備え、サイトやSNSなど代替の連絡手段を用意しておく。問い合わせ窓口と、続報の掲載場所も決めておく。
なお、アララ全体の対象企業数と流出件数、小田急トラベルを含む各社への影響の詳細は、現在調査中とされている。今後の続報に注意されたい。
出典
- アララ株式会社で発生した不正アクセスに伴うメールアドレスの漏えいについて|小田急トラベル
- アララ株式会社 第2報(PDF)
- アララ株式会社 10月29日付お知らせ
- セキュリティ対策Lab
- Yahoo!ニュース(朝日新聞)

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.