無料会員登録
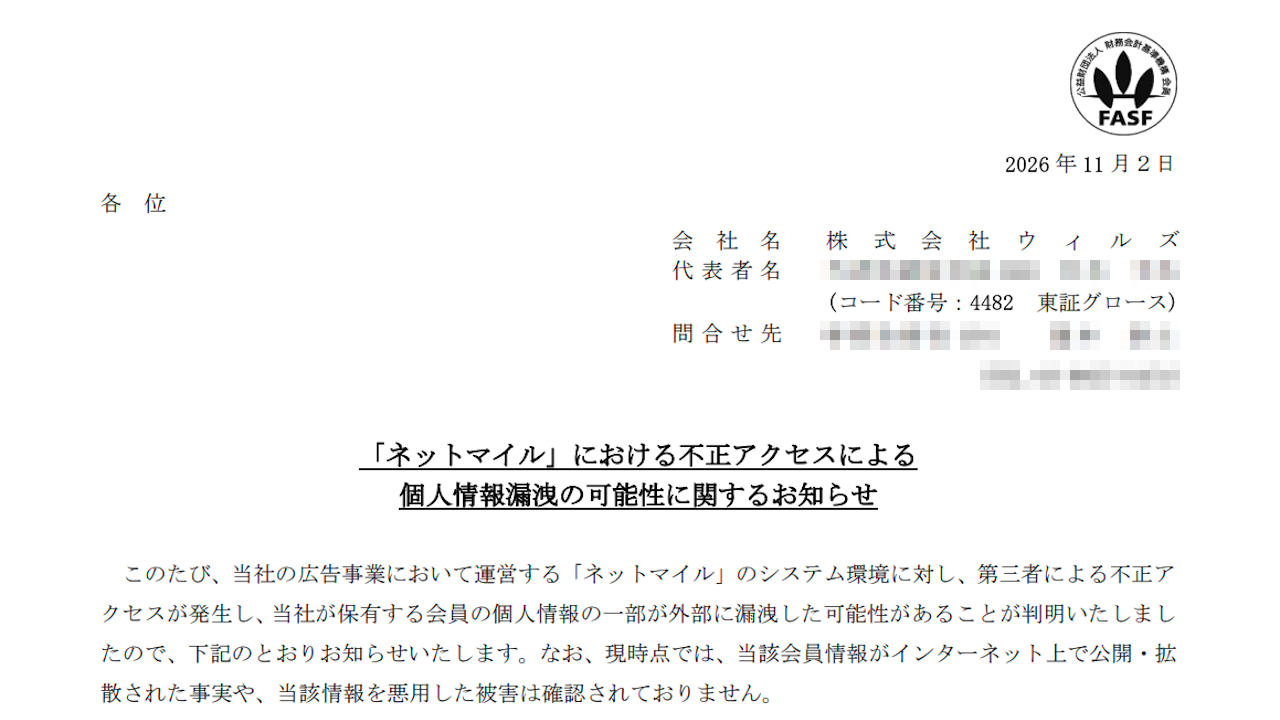
ウィルズは11月2日、ポイント交換サービス「ネットマイル」のシステム環境が第三者による不正アクセスを受けたと発表した。対象は最大約549万人で、退会者も含まれるとされ、規模の大きさが注目される。

概要
ネットマイルは、ネット上でためたポイントを電子マネーなどに交換できるサービスである。NHKは、運営会社のシステムが不正アクセスを受け、最大でおよそ549万人分の個人情報が漏えいした可能性があると報じた。
ウィルズ(証券コード4482)は2026年11月2日14時に、不正アクセスについて公表したとされる。なお、本稿執筆時点で、編集部は公式発表の本文を確認できていない。以下は報道とセキュリティ専門サイトの記載で確認できた範囲である。
ウィルズの発表によると、時系列は次のとおり。
11月2日、ネットマイルのシステム環境が第三者による不正アクセスを受け、個人情報が漏えいした可能性があると公表した。
不正アクセスの発生日、発覚日、侵入経路、原因は、確認できた範囲では公表されていない。
運営体制については、ウィルズが2025年8月に、子会社の株式会社ネットマイルを吸収合併する決定を臨時報告書で開示している。委託先など他組織の発表は、確認できていない。
被害・影響の範囲
漏えいした可能性がある人数は、最大約549万人とされる。対象には退会者も含まれる。
漏えいした可能性がある情報の項目は、確認できた範囲では明らかになっていない。含まれない情報も同様である。実際に漏えいした件数は調査中とみられる。
二次被害の有無や、他の組織への影響の有無も、確認できていない。
同サービスは2020年8月にも第三者による不正アクセスを確認しており、即時交換できる特典への交換を一時停止していた。今回の事案との関連は公表されていない。
企業・団体の対応
おわびの内容、調査体制、利用者への注意喚起、技術的な措置は、確認できた範囲では把握できていない。個人情報保護委員会や警察への届出状況も同様である。
詳しい流出項目や原因は、今後の調査と続報で明らかになる見通しとされる。利用者は、運営会社の公式サイトのお知らせを確認する必要がある。
編集部コメント(読者企業が取るべき対策)
個人情報保護委員会のまとめでは、不正アクセスによる漏えい事案の報告は4月から10月16日までに2,094件(速報値)に上る。退会者を含む長期保存データが、大規模漏えいの対象になりうる点は、今回の事案から学べる。ポイントや決済に近いサービスは、不正利用を狙われやすいことにも留意したい。
保有データの棚卸し
自社が保有する個人情報の種類、件数、保管場所を一覧にする。退会者のデータを残している場合は、保管の必要性と期間を見直す。
退会者データの削除ルール
退会後のデータの保持期間を定め、期限が来たら削除または匿名化する運用にする。削除の実施記録も残す。
不正ログイン対策
パスワードの使い回しによる不正ログインに備え、多要素認証や不審なログインの検知を導入する。ポイントや金銭に交換できるサービスは、交換時の追加認証も検討する。
フィッシング対策
漏えい発覚後は、事業者を装う偽のメールやSMSが出回りやすい。顧客向けに、公式サイト以外のリンクから入力しないよう、早めに案内する。
顧客への情報提供体制
事案が起きた際に、何を、いつ、どの窓口で知らせるかを事前に決めておく。続報を出す手順も用意しておく。
なお、漏えいした情報の項目、原因、侵入経路、実際の漏えい件数は現在調査中とされている。今後の続報に注意されたい。
出典
- NHK 「ネットマイル」 最大で約549万人分の個人情報漏えいの可能性
- セキュリティ対策Lab ウィルズ「ネットマイル」に不正アクセス、最大約549万人の個人情報漏えいの恐れ
- NETSECURITY ポイント交換所「ネットマイル」に不正アクセス(2020年8月)
- 朝日新聞(Yahoo!ニュース) 不正アクセスで個人情報漏洩、今年度すでに2億6千万人

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!