無料会員登録
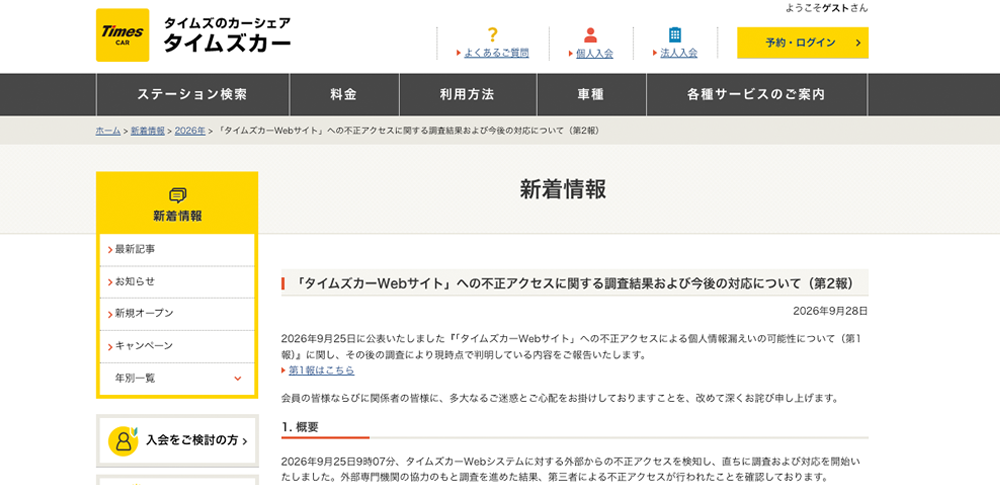
画像:タイムズカーより引用
カーシェアリングサービス「タイムズカー」は2026年9月28日までに、Webサイトへの不正アクセスに関する調査結果を公表し、約660万件のアカウントに関する個人情報が漏えいしたことを明らかにしました。
説明によると同社は2026年9月25日、不正アクセスと思しき痕跡を検出し、外部専門機関と調査を実施しました。結果、タイムズカーとタイムズビジネスサービスの会員および退会者について情報漏えいの可能性が判明。氏名、住所、生年月日、電話番号、メールアドレス、所属部署名、運転免許情報、免許証画像などの本人確認書類情報、パスワード、連携サービスIDについて、漏えいの可能性があるとしています。
ただし、クレジットカード情報の漏えいは否定しており、パスワードも認識可能な状態での漏えいは確認されていないと説明しています。情報の不特定多数への公開や、本件に起因する不正利用も確認されていません。
同社は現在、対象者に順次、案内をしています。外部専門機関による調査を継続し、再発防止策は続報で公表する予定です。
参照「タイムズカーWebサイト」への不正アクセスに関する調査結果および今後の対応について(第2報)|タイムズカー
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
千趣会の子会社から不正アクセス被害!対策を考えよう
日本航空個人情報流出事件から考える<暗証番号で情報は守られない>
PII
楽天市場個人情報流出事件から考える<利便性向上の裏に潜む危険とは>
ワイジェイFX(YJFX!)元従業員の持ち出しにより顧客情報18万件が流出
サンリオタウン、330万人分の会員情報が外部アクセス可能に
マイナンバー”カード”利用で混乱、特別定額給付金のオンライン申請はなぜ失敗したのか
サイバーエージェント運営の「Ameba」で起こった5万アカウント不正ログインの原因とは?