無料会員登録
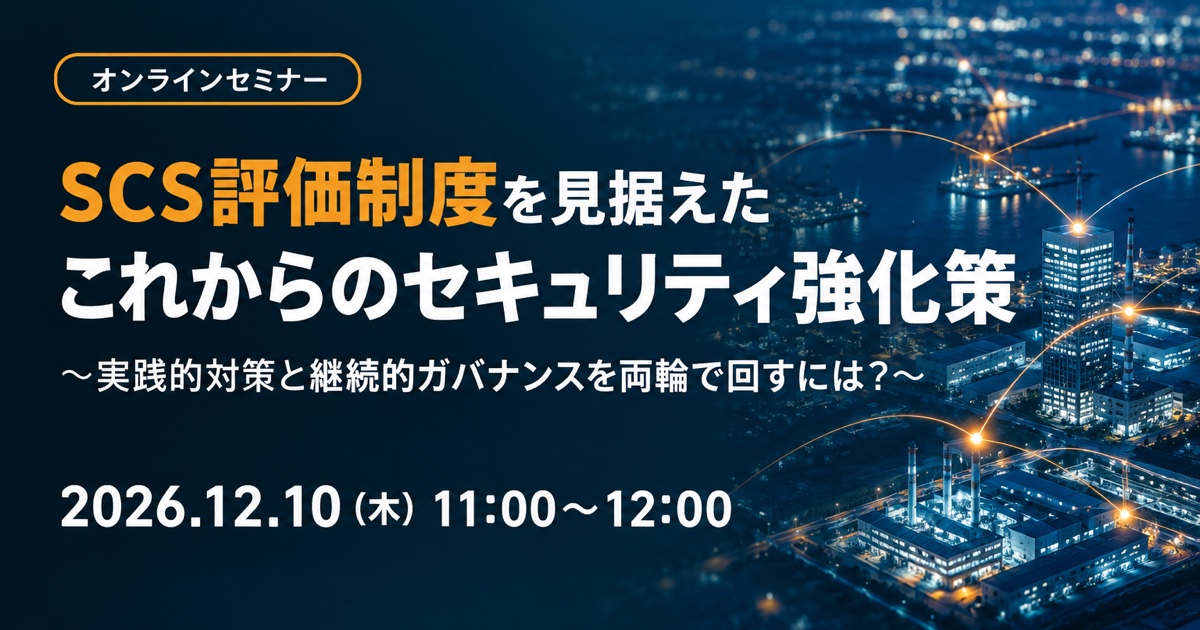
サプライチェーンを狙ったサイバー攻撃が相次ぐなか、企業には不正アクセスやランサムウェアなどへの実践的な対策に加え、組織として継続的にセキュリティを管理・改善する仕組みが求められています。
こうした背景のもと、2026年度末頃の開始が予定されている「SCS評価制度」への関心も高まっています。
本ウェビナーでは、SCS評価制度の概要を押さえながら、不正アクセス・ランサムウェア対策と、それを支えるセキュリティ製品を解説。
さらにツール導入だけではカバーできない組織・人・ルールの観点から、ISMSによるガバナンスの重要性とSecureNaviを活用したISMS取得・運用についてご紹介します。
「実践的な対策」と「継続的なガバナンス」の両輪で、これからのセキュリティ強化をどう進めるべきかを考えます。
こんな方におすすめ
- 企業の情報システム部門のご担当者様
- ISMS認証・Pマーク取得を目指しているまたはISMS認証・Pマークの運用を推進するご担当者様
- サプライチェーンでビジネスを行っている企業のセキュリティのご担当者様
アジェンダ
2026.12.10(木)11:00〜12:00(受付開始 10:45)
11:00〜11:05
オリエンテーション
11:05〜11:30
SCS評価制度から考える、昨今のサイバー攻撃と実践的セキュリティ対策
11:30〜11:50
SCS評価制度対応のその先へ、ISMSで実現する継続的セキュリティガバナンス
11:50〜12:00
Q&A
※プログラムは変更になる可能性がございます。
開催概要
| セミナー名 | SCS評価制度を見据えたこれからのセキュリティ強化策 ~実践的対策と継続的ガバナンスを両輪で回すには?~ |
|---|---|
| 開催日時 | 2026年12月10日(木)11:00〜12:00(受付開始 10:45) |
| 形式 | オンライン |
| 主催 | 株式会社マクニカ |
| 共催 | SecureNavi株式会社 |
お申し込み
関連コラム(あわせて、以下の記事もよく読まれています)
日本のランサムウェアの現状2023年版
ランサムウェアから医療機関を保護するための取り組み
厚生労働省アノニマスによるサイバー攻撃か?DDos攻撃とその対策
自動車産業サイバーセキュリティガイドラインの要点
IPA「情報セキュリティ10大脅威2024(組織)」のランキングから見るサイバー攻撃の傾向
IPAが主導する中小企業のセキュリティ対策を支援する仕組み「サイバーセキュリティお助け隊」について
中小企業へのサイバー攻撃の現状とその対策
MDR(Managed detection and response)サービスのメリット