
 無料会員登録
サイバーセキュリティの現場では、マルウェアの解析や脆弱性調査の際に「ソースコードがない」状況は珍しくありません。そんなとき、セキュリティ研究者が頼りにする技術の一つがDBI(Dynamic Binary Instrumentation/動的バイナリ計装)です。
DBIはプログラムを実行しながら内部の動きをリアルタイムに観察・変更できるため、ブラックボックスなマルウェアや商用ソフトウェアの解析に威力を発揮します。
本記事では、DBIの仕組みや代表的なツール、セキュリティ分野での活用方法、そしてマルウェアがDBIを回避しようとする手法と対策まで、わかりやすく解説します。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
DBIとは?
DBI(Dynamic Binary Instrumentation/動的バイナリ計装)とは、プログラムのソースコードを必要とせず、実行中のバイナリプログラムにコードを動的に挿入することで、その内部動作をリアルタイムに観察・変更する技術です。「Instrumentation(計装)」とは本来、計器を取り付けて測定・監視を行う工学用語であり、DBIではその概念をソフトウェアのバイナリレベルに適用します。
プログラムを実行しながら、APIの呼び出し状況・メモリアクセス・分岐処理・データフローなどをリアルタイムで記録・解析できるため、セキュリティ研究・マルウェア解析・ソフトウェア開発・テスト自動化など幅広い分野で活用されています。
ソースコードが存在しないブラックボックスなプログラム(マルウェア・商用ソフトウェアなど)にも適用できる点が最大の特徴です。
DBIの仕組み
DBIはどのような流れで動作するのでしょうか。基本的な動作原理を4つのステップで説明します。
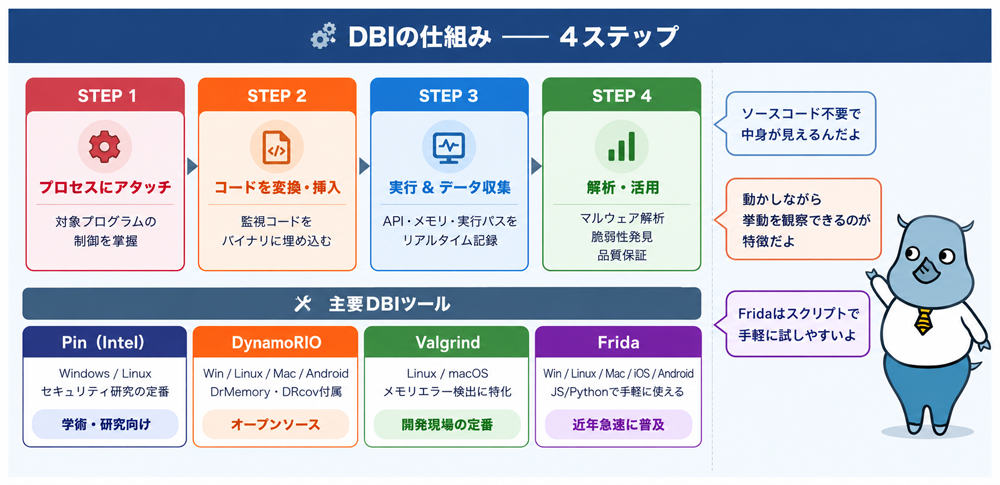
ステップ1:バイナリコードの取得と制御の掌握
DBIフレームワークは対象プロセスを起動または既存のプロセスにアタッチし、実行エンジン(JITコンパイラのような役割)がプログラムのバイナリコードを逐次取得します。この時点で、プログラムの制御がDBIフレームワーク側に移ります。
ステップ2:コードの変換・挿入
元のバイナリコードをそのまま実行するのではなく、フレームワークが「トレース」単位でコードブロックを取り出し、解析・監視のためのコード(Instrumentation Code)を挿入した新しいコードブロックを生成します。このとき元のプログラムの意味的な動作は変えずに、観察のためのコードだけを追加します。
ステップ3:変換済みコードの実行とデータ収集
挿入されたコードが含まれた変換済みコードブロックが実際に実行されます。このとき、APIコールのログ記録・メモリアクセスの追跡・実行パスの記録・レジスタ値の読み取りなどが行われます。収集されたデータはログファイルや解析ツールに出力されます。
ステップ4:結果の解析・活用
収集されたデータをもとに、マルウェアの挙動解析・脆弱性の特定・パフォーマンスのボトルネック調査・テストカバレッジの計測などが行われます。ユーザーが独自のプラグイン(Pintoolなど)を作成して解析ロジックをカスタマイズすることも可能です。
DBIの主な特徴
ソースコード不要
DBIはバイナリ(機械語)レベルで動作するため、解析対象のソースコードは一切不要です。これにより、マルウェア・クローズドソースの商用ソフトウェア・ファームウェアといった通常はブラックボックスなプログラムも解析対象にできます。
実行中のリアルタイム解析
静的解析(実行前にコードを分析する手法)とは異なり、プログラムが実際に動作している状態での解析が可能です。実際の実行パス・動的に生成されるデータ・実行時の環境依存の挙動など、静的解析では捉えられない情報を得られます。
高い拡張性とカスタマイズ性
Pin・DynamoRIOなどの主要DBIフレームワークは、ユーザーが独自のプラグインを作成してフレームワークに組み込める設計になっています。目的に応じた解析ロジックをコードで定義できるため、汎用性が非常に高い技術です。
パフォーマンスへの影響
コード変換・挿入・データ収集の処理が追加されるため、対象プログラムの実行速度が低下します。オーバーヘッドは用途・挿入するコード量によって異なりますが、数倍〜数十倍の速度低下が生じるケースもあります。
DBIの主な利用シーン
セキュリティ研究・マルウェア解析
DBIはサイバーセキュリティ分野での活用が特に盛んです。マルウェアをサンドボックス環境内で実行しながらDBI ツールで解析することで、ネットワーク接続先・ファイル操作・レジストリ変更・C2通信の内容など、マルウェアの詳細な動作を把握できます。ソースコードが存在しないマルウェアにも適用できるため、未知の脅威の解析に有効です。
リバースエンジニアリング・脆弱性調査
クローズドソースのソフトウェアや組み込みファームウェアに対し、DBIを使って実行パス・データフロー・API呼び出しのパターンを記録することで、内部の動作ロジックを逆解析できます。脆弱性リサーチャーがバッファオーバーフロー・Use-After-Free・メモリ破壊などの脆弱性を特定する際にも広く使われます。
開発・テスト・品質保証
開発者はDBIを用いて、プログラムのコードカバレッジ計測・パフォーマンスプロファイリング・メモリリーク検出・未定義動作の検出などを行います。ValgrindはC/C++開発でのメモリエラー検出ツールとして特に有名で、多くの開発現場で利用されています。
CTF・ペネトレーションテスト
セキュリティ競技(CTF)では、バイナリ解析問題(Reversing・Pwn)においてDBIツールが広く使われます。また、ペネトレーションテスト(侵入テスト)においても、対象システムのバイナリを動的に解析して脆弱性を発見する目的で活用されます。
DBIの代表的なツール
Pin(Intel)
Intelが開発・公開する代表的なDBIフレームワークです。「Pintool」と呼ばれるプラグインをC/C++で記述することで、任意の解析ロジックをPinに組み込めます。x86/x86-64アーキテクチャに対応しており、セキュリティ研究・学術研究で最も広く使われているフレームワークの一つです。研究目的での利用は無償。
DynamoRIO
オープンソースのDBIフレームワークで、Windows・Linux・macOS・Androidに対応しています。DrMemory(メモリエラー検出)やDRcov(コードカバレッジ)などのツールが付属しており、開発・セキュリティ研究の両面で活用されます。Pinと並んで研究コミュニティで広く使われています。
Valgrind
主にLinux上のC/C++プログラムのメモリエラー検出・メモリリーク検出に特化したDBIツールです。Memcheck・Callgrind・Massifなどの複数のツールで構成されており、開発現場のデバッグ・パフォーマンス最適化に広く利用されています。セキュリティ研究よりも開発・品質保証での利用が多い点が特徴です。
Frida
近年急速に普及しているオープンソースのDBI/動的計装フレームワークです。Python・JavaScript・TypeScriptから利用でき、Windows・Linux・macOS・iOS・Androidに対応しています。モバイルアプリのリバースエンジニアリングやセキュリティテストでの利用が特に盛んで、スクリプトで手軽に実行できる点が評価されています。CTFや実際のペネトレーションテストでも広く使われています。
マルウェア感染事例とDBIによる解析
実際のサイバーインシデントの現場では、DBIはどのような場面で活躍するのでしょうか。近年報告された国内の被害事例をもとに、セキュリティ研究者がDBIを用いてどう対応するかを見ていきます。
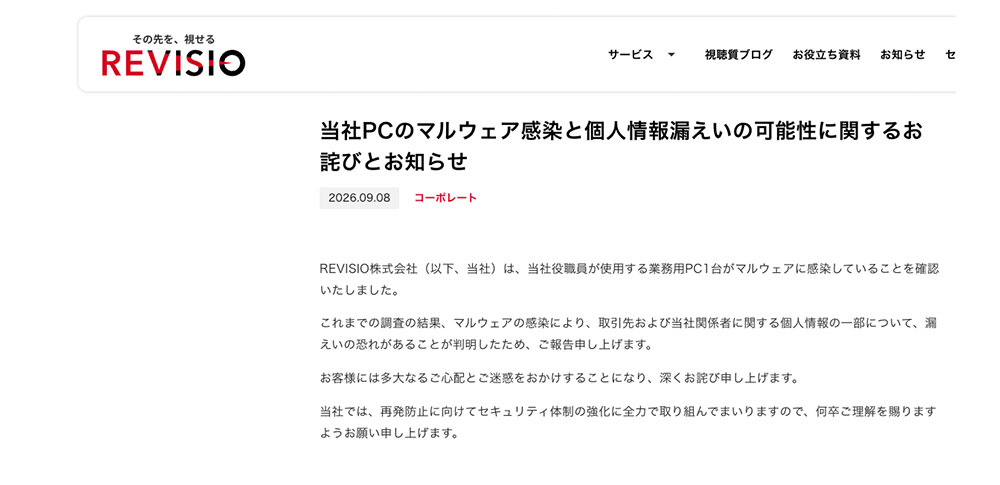
事例①:業務用PCへのマルウェア感染(2026年)
2026年3月、REVISIO株式会社で業務用PC1台がマルウェアに感染し、取引先や社内関係者の名刺情報(氏名・電話番号・メールアドレスなど)が外部に漏えいした可能性が生じました。感染発覚後は外部の専門会社によるフォレンジック調査が実施されています。
このようなケースでは、DBIを用いてマルウェアの感染端末上での挙動(どのAPIを呼び出したか・どのファイルにアクセスしたか・どの外部サーバーと通信したか)をリアルタイムに記録・解析することで、感染経路や漏えいデータの特定を迅速に行うことができます。
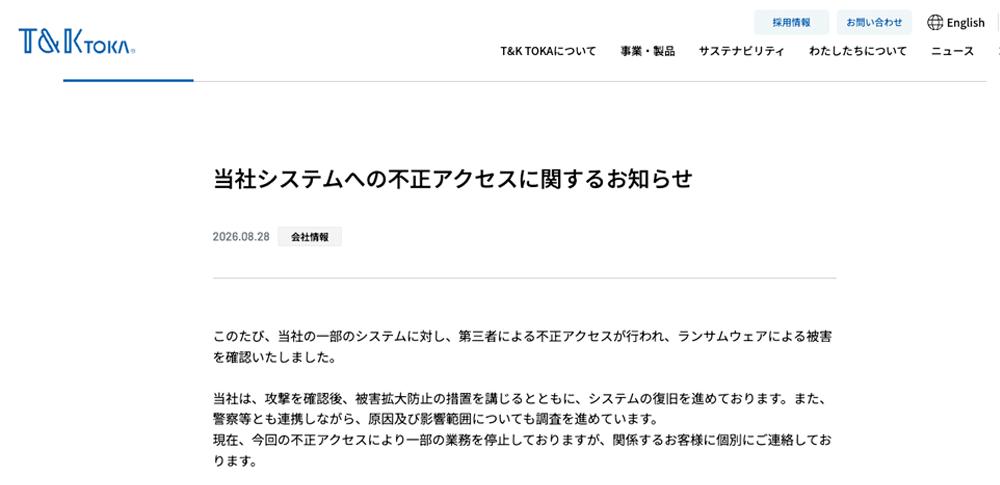
事例②:ランサムウェアによるシステム被害(2026年)
2026年8月、株式会社T&K TOKAが第三者による不正アクセスを受け、ランサムウェアによる被害が発生。一部業務が停止する事態となりました。攻撃を受けた企業は原因・侵入経路・影響範囲の調査を進めながらシステムの復旧作業にあたっています。
ランサムウェアの解析においてもDBIは重要な役割を果たします。隔離環境内でランサムウェアを実行しDBIで動作を観察することで、暗号化処理の仕組み・C2サーバーとの通信パターン・自己増殖機能の有無などを把握でき、感染被害の全容解明や同種攻撃への対策立案に活用できます。
マルウェア感染やランサムウェア被害が発生した際、フォレンジック調査にDBIを活用することで、マルウェアの動作記録を詳細に残すことができます。ただし、解析は必ず隔離されたサンドボックス環境内で実施してください。
DBIに対するマルウェアの回避技術(アンチDBI)
マルウェアはDBIによる解析を妨害するための回避技術(アンチDBI)を実装していることがあります。主な手法を3つ挙げます。
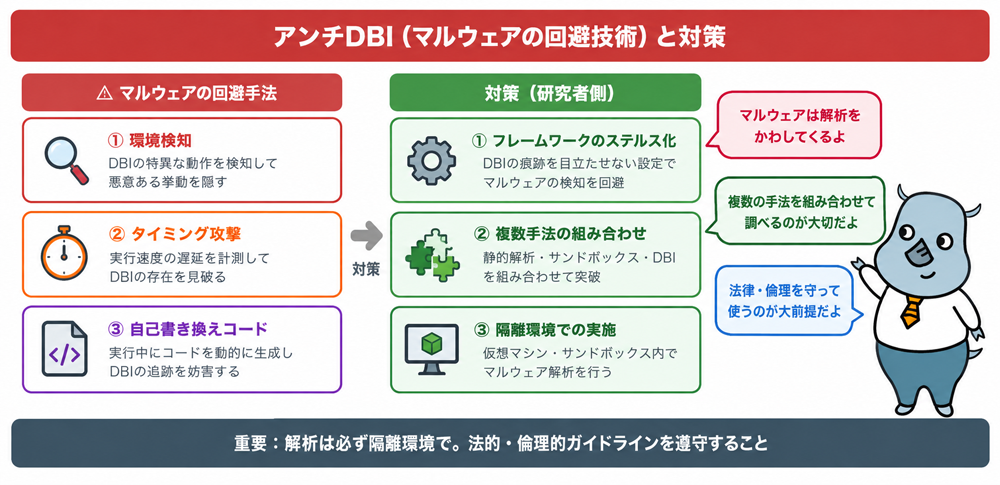
① 環境検知によるDBIの検出
DBIフレームワークが動作している環境には、特定のAPIの動作の違い・実行速度の低下・特定のメモリパターンなど、通常環境と異なる特徴が現れます。マルウェアはこれらを検知してDBIの存在を識別し、解析されていると判断した場合は実際の悪意ある動作を実行せず、無害な動作のみを行います。
② タイミング攻撃
DBIによるコード変換はオーバーヘッドを生じさせるため、命令実行時間の計測によって異常な遅延を検出できます。マルウェアがタイムスタンプカウンタ(RDTSC命令など)を用いて実行時間を測定し、遅延が大きすぎると判断した場合にDBIの存在を疑って挙動を変えることがあります。
③ 難読化と自己書き換えコード
実行時に動的にコードを生成・書き換える自己書き換えコード(Self-Modifying Code)は、静的解析を難しくすると同時に、DBIフレームワークの追跡も困難にします。また、DBIがコードを変換する前後のタイミングで特殊な処理を行い、解析を回避する手法も確認されています。
アンチDBIを持つマルウェアへの対策としては、DBIフレームワークの痕跡を目立たせない「ステルス化」・複数の解析手法(静的解析・サンドボックス・DBIの組み合わせ)・仮想マシン上での隔離実行が有効です。
DBIを活用する際の注意点
パフォーマンスオーバーヘッドの管理
DBIは実行時にコードを変換・挿入するため、解析対象のプログラムの実行速度が低下します。マルウェア解析のような用途では実用上問題になりにくいですが、本番環境のプロファイリングに使う場合は、オーバーヘッドを考慮した計測設計が必要です。
法的・倫理的配慮
DBIは強力な解析技術であるため、利用対象と目的に注意が必要です。第三者のソフトウェアを許可なく解析する行為は、利用規約や著作権法・不正競争防止法に抵触する可能性があります。セキュリティ研究・教育目的での利用であっても、倫理ガイドラインに従った使用が求められます。
隔離された安全な環境での実施
マルウェア解析にDBIを使用する場合は、必ず仮想マシンや隔離されたサンドボックス環境内で実施してください。DBIツールがマルウェアの実行を制御していても、解析環境の外部への影響を完全に防ぐことはできません。
dbi に関するよくある質問
Q. DBIと静的解析の違いは何ですか?
静的解析はプログラムを実行せずにコードを解析する手法です(逆アセンブル・逆コンパイルなど)。一方DBIは実際にプログラムを実行しながらリアルタイムで解析します。静的解析では難読化・パック処理に対して解析が困難な場合がありますが、DBIは実行時の実際の動作を直接観察できるため、そうした回避手法を受けにくい利点があります。両手法は補完的に使われることが多いです。
Q. DBIはどんな環境・OSで使えますか?
主要なDBIフレームワークのOS対応状況は次の通りです。PinはWindows・Linuxに対応(macOSは非公式サポート)。DynamoRIOはWindows・Linux・macOS・Androidに対応。ValgrindはLinuxおよびmacOSで動作。FridaはWindows・Linux・macOS・iOS・Androidに対応しており、最もマルチプラットフォームです。モバイルアプリの解析にはFridaが広く使われています。
Q. Pintoolとは何ですか?
PintoolはIntelのDBIフレームワーク「Pin」に組み込む解析プラグインのことです。C/C++で記述し、「どのタイミングで」「どのような情報を」収集するかを定義します。たとえば「すべての関数呼び出しのログを取る」「特定のメモリアドレスへのアクセスをカウントする」といった解析ロジックをPintoolとして実装します。
Q. FridaはDBIフレームワークですか?
Fridaは厳密にはDBI(Dynamic Binary Instrumentation)フレームワークと動的フッキングフレームワークの両方の性質を持つツールです。実行中のプロセスにJavaScriptエンジンを注入し、関数のフック・APIの監視・メモリの読み書きをスクリプトで行えます。軽量・スクリプト対応・マルチプラットフォームという特徴から、近年のモバイルセキュリティ研究やCTFで急速に普及しています。
Q. DBIとファジング(Fuzzing)はどう関係しますか?
ファジング(Fuzzing)は大量のランダムな入力データを与えてプログラムのクラッシュや脆弱性を発見するテスト手法です。DBIはファジングと組み合わせることで「コードカバレッジ情報をリアルタイムに取得しながらファジング入力を最適化する」ことができます。この組み合わせは「カバレッジガイデッドファジング(Coverage-guided Fuzzing)」と呼ばれ、AFL++などのツールでも類似の概念が実装されています。
Q. DBIはマルウェア対策製品(EDRなど)に使われていますか?
はい、EDR(Endpoint Detection and Response)製品の一部では、DBIに類似した技術を用いてエンドポイント上のプロセスの挙動をリアルタイムで監視しています。ただし、商用製品では「フッキング(API Hooking)」という手法がより一般的で、DBIフレームワーク全体を使うのではなく、特定のAPIに監視コードを挿入する方式が多く採用されています。
まとめ
DBI(Dynamic Binary Instrumentation)は、実行中のバイナリプログラムにコードを動的に挿入してその内部動作をリアルタイムに観察・変更する技術であり、ソースコードを必要とせずにブラックボックスなプログラムを解析できる点が最大の特徴です。
セキュリティ研究・マルウェア解析・リバースエンジニアリング・ソフトウェアのデバッグ・テストカバレッジ計測・CTFと、幅広い用途で活用されています。代表的なツールとしては、セキュリティ研究で広く使われるPin(Intel)とDynamoRIO、開発者向けのValgrind、そしてモバイルアプリ解析や実戦的なペネトレーションテストで急速に普及しているFridaが挙げられます。
一方でマルウェアはDBIの存在を検知して挙動を変えるアンチDBI技術を実装していることがあり、解析には静的解析・サンドボックスとの組み合わせや、DBIフレームワークの存在を目立たせないステルス化が有効です。いずれの用途でも、法的・倫理的なガイドラインに従い、隔離された安全な環境で利用することが重要です。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!















実行中のバイナリプログラムにコードを動的に挿入し、内部動作をリアルタイムに観察・変更する技術。ソースコード不要でバイナリレベルの解析が可能。セキュリティ研究・マルウェア解析・ソフトウェアテストなどに広く利用される。