
 無料会員登録
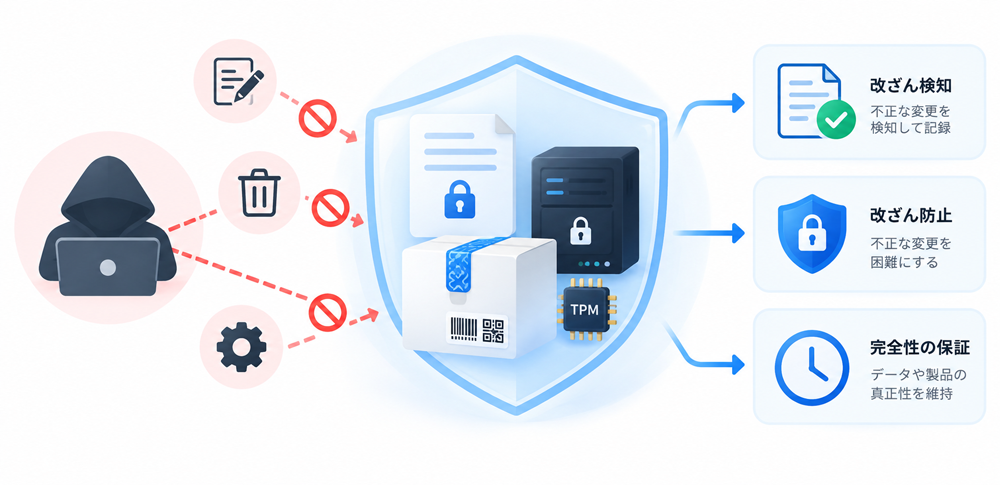
タンパープルーフ(Tamper-proof)とは、製品・データ・システムなどが意図的に改ざん・破壊・不正操作されることを防ぐ技術や設計の概念です。「タンパー(tamper)」は「不正に手を加える・改ざんする」、「プルーフ(proof)」は「〜に耐える・〜を証明する」を意味し、直訳すると「改ざん耐性」「改ざん防止」となります。
タンパープルーフは医薬品パッケージや食品容器の封印シールといった身近な物理製品から、デジタル署名・ハードウェアセキュリティモジュール(HSM)・ブロックチェーンといったIT・サイバーセキュリティ分野まで幅広く活用されています。
特にセキュリティ担当者にとっては、データの整合性を保証し、サイバー攻撃による改ざんや不正操作を検知・防止するための基盤技術として理解しておくべき重要な概念です。

タンパープルーフ・タンパーエビデント・タンパーレジスタントの違い
「改ざん防止」に関連する用語として、タンパープルーフのほかに「タンパーエビデント」と「タンパーレジスタント」があります。それぞれ意味が異なるため、整理しておきましょう。
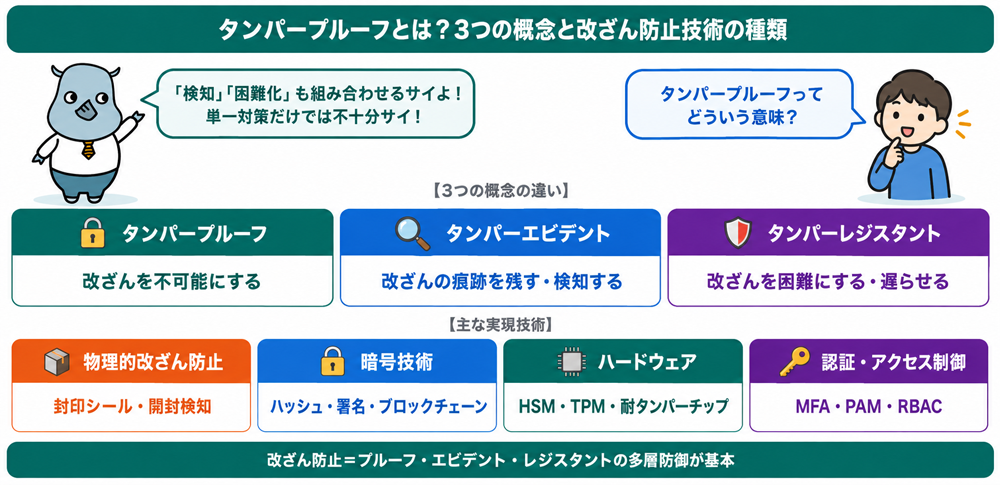
タンパープルーフ(Tamper-proof)
理論上「改ざんが不可能」な状態を指します。ただし、セキュリティの専門家の間では「完全にタンパープルーフな単一の対策は存在しない」とされており、現実的には複数の技術を組み合わせることで限りなくタンパープルーフに近い状態を実現するものとして使われます。
タンパーエビデント(Tamper-evident)
改ざんを完全に防ぐのではなく、「改ざんされたことを証拠として残し、発見しやすくする」仕組みです。医薬品のシュリンクラップや、剥がすと「VOID」が浮き出るセキュリティシール、ログの完全性保証などがこれに該当します。
タンパーレジスタント(Tamper-resistant)
改ざんを「困難にする・時間がかかるようにする」技術です。完全に防ぐことはできないものの、攻撃者のコストや時間を増大させることで実質的な改ざんリスクを下げます。HSM(ハードウェアセキュリティモジュール)の物理的保護構造などがこれに相当します。
タンパープルーフ技術の種類
タンパープルーフを実現する技術は、物理的なものとデジタル・論理的なものに大別されます。
物理的な改ざん防止技術
最も古典的かつ身近な技術です。開封すると痕跡が残るセキュリティシール・ラベルや、剥がすと「VOID」「OPENED」が浮き出る改ざん検知ラベル、シュリンクラップ・破断式バンド(開封すると元に戻せない包装)、ホログラムシール(複製困難な光学素子)などが代表例です。医薬品・食品・精密機器・選挙用機材など、物理的な製品の真正性担保に広く使われています。
暗号技術による改ざん防止
IT・セキュリティ分野で中核を担う技術群です。
- ハッシュ関数は、データから固定長の「指紋」(ハッシュ値)を生成します。データが1ビットでも変化するとハッシュ値が変わるため、改ざんを即座に検出できます。SHA-256(SSL/TLS・ブロックチェーン等で使用)が代表的なアルゴリズムです。
- デジタル署名は、公開鍵暗号方式を用いてデータの送信者と内容の正当性を保証します。送信者の秘密鍵で生成した署名を受信者が公開鍵で検証することで、なりすましと改ざんを同時に防ぎます。電子契約・ソフトウェア配布・電子政府システムなどで幅広く使われています。
- ブロックチェーンは、取引データをチェーン状に連結して記録し、過去のブロックを変更するには後続するすべてのブロックを書き換える必要があります。分散型台帳によって単一障害点がなく、改ざんが極めて困難な記録基盤を実現します。
ハードウェアによる改ざん防止
HSM(ハードウェアセキュリティモジュール)は、暗号鍵の生成・保管・処理を専用の耐タンパーハードウェア内で行うセキュリティ装置です。外部から鍵を取り出すことができない構造になっており、物理的な攻撃(穿孔・加熱・電圧操作など)を検知すると自動的に内部データを消去します。
FIPS 140-2/3(米国連邦政府のセキュリティ標準)の認定を受けたHSMが金融・政府・PKI基盤で使われています。
TPM(Trusted Platform Module)は、PCやサーバーのマザーボードに搭載された改ざん耐性を持つセキュリティチップです。暗号鍵・パスワード・デジタル証明書などを安全に保管し、ブートプロセスの整合性検証(セキュアブート)にも使われます。Windows 11ではTPM 2.0が必須要件となっており、企業の端末管理において重要な役割を果たします。
認証・アクセス制御による改ざん防止
多要素認証(MFA)・特権アクセス管理(PAM)・ロールベースアクセス制御(RBAC)などを組み合わせ、権限のない利用者がデータやシステムにアクセス・変更できないようにする対策です。改ざんの「入口」を封じる根本的な手法として、技術的な改ざん防止と組み合わせて実装します。
IT・セキュリティ分野での活用事例
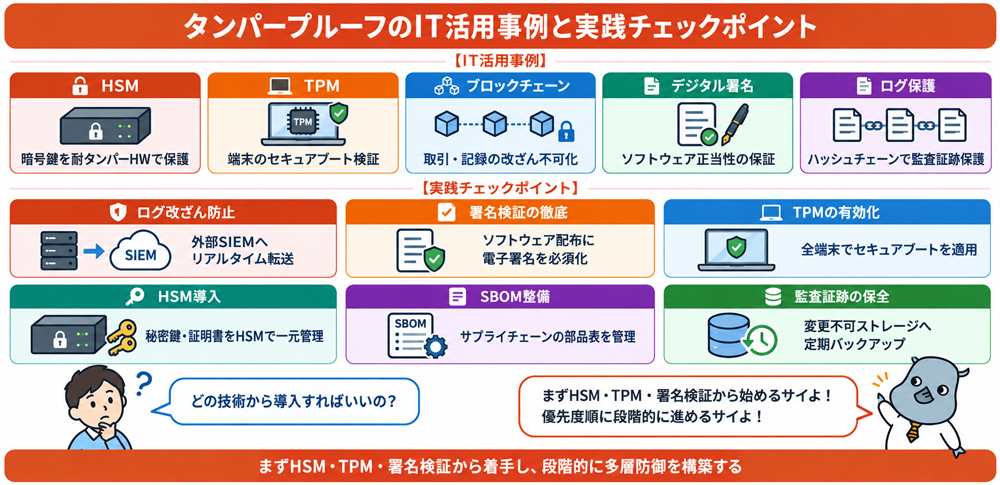
金融システム・決済インフラ
銀行・証券・決済システムでは、取引記録の改ざんが直接的な金融被害につながるため、HSMによる暗号鍵管理とデジタル署名による取引認証が標準的に採用されています。PCI DSS(国際ペイメントカード業界のセキュリティ基準)ではHSMの使用が要件化されており、クレジットカードの暗号化処理に不可欠です。
ソフトウェア配布・アップデート
OSやアプリケーションの配布時には、デジタル署名(コード署名)によってソフトウェアの改ざんを防いでいます。ユーザーがダウンロードしたファイルが正規の開発者から配布されたものであることを署名検証によって確認できます。サプライチェーン攻撃(SolarWinds事案など)への対策としても注目が高まっています。
ログ・監査証跡の保護
セキュリティインシデント調査において、ログの改ざんは証拠隠滅や被害範囲の特定を困難にします。SIEM(セキュリティ情報・イベント管理)システムでは、ログにハッシュチェーンを適用してタンパーエビデントな監査証跡を実現します。改正電子帳簿保存法やGDPR対応においても、ログの完全性保証が求められています。
IoTデバイスのセキュリティ
スマートメーター・産業用センサー・医療機器などのIoTデバイスには、改ざん検知センサーを内蔵し、不正な物理アクセスを検知するとデータや暗号鍵を自動消去する機能が搭載されています。サプライチェーンの信頼性確保(デバイス出荷前後の改ざん検知)にも活用されています。
ブロックチェーンを活用したデータ管理
医療記録・物流トレーサビリティ・電子投票・不動産登記など、データの改ざん不可能性が求められる分野でブロックチェーンの採用が進んでいます。一度記録されたデータを変更するには莫大な計算コストが必要なため、実質的な改ざん防止を実現します。
タンパープルーフ導入のメリット・デメリット
メリット
タンパープルーフ技術を導入することで、データや製品の整合性・真正性を保証し、顧客・取引先・規制当局からの信頼を高められます。
サイバー攻撃によるデータ改ざん・なりすまし・ランサムウェアによるログ破壊などのリスクを大幅に低減できるほか、コンプライアンス要件(PCI DSS・FIPS 140・電帳法など)への対応を効率化できます。インシデント発生時には改ざんされていない監査証跡が forensics(デジタルフォレンジック)調査の根拠となります。
デメリット
HSMや専用セキュリティチップの導入・保守にはコストがかかります。特にHSMは機器本体の価格に加え、保守契約・鍵管理運用の人件費も発生します。また、複数の技術を組み合わせた多層防御は、システム構成が複雑になり保守・運用の負担が増します。改ざん検知が誤検知を起こした場合、正規ユーザーのアクセス遮断やシステムロックが発生するリスクもあります。
被害事例から学ぶ改ざん攻撃の実態
被害事例①:SolarWinds サプライチェーン攻撃(2020年)—— ソフトウェア改ざんが世界規模の被害を引き起こした事案
2020年に発覚したSolarWindsへのサプライチェーン攻撃は、ロシアの国家支援型ハッカーグループ(Cozy Bear/APT29)が同社のネットワーク監視ソフト「Orion」のビルドプロセスに侵入し、正規のアップデートファイルにバックドア(SUNBURST)を埋め込んで配布した事件です。
約18,000の組織(米国政府機関・大手企業を含む)がトロイの木馬化されたアップデートをインストールし、機密情報が長期間にわたって流出しました。コード署名(デジタル署名)が施されていたため、ユーザーは正規のアップデートと信じてインストールしており、ソフトウェアのビルド・配布プロセス自体へのタンパープルーフが不十分だったことが根本原因となりました。
この事案を契機に、SBOM(ソフトウェア部品表)の整備とビルドパイプラインのセキュリティ強化が世界的に加速しました。
被害事例②:ログ改ざんによるインシデント隠蔽 —— 内部不正者による監査証跡の破壊
内部不正によるデータ窃取・不正アクセスの発覚を遅らせるために、攻撃者(内部犯・外部攻撃者の双方)がシステムログを改ざん・削除するケースは頻繁に発生しています。日本でも複数の金融機関や医療機関において、不正アクセス後にアクセスログが削除・改ざんされ、被害の全容把握や証拠保全が困難になった事案が報告されています。
ハッシュチェーンやWriteOnce(追記専用)ストレージを用いたタンパーエビデントなログ管理が整備されていれば、改ざんを即座に検知・証拠保全が可能でした。セキュリティ担当者はSIEMへのログ転送と改ざん検知の仕組みを組み合わせることで、監査証跡の完全性を保証する必要があります。
実践チェックリスト
タンパープルーフの観点から、今すぐ確認すべき対策を整理しました。
【基本対策】即時確認すべき項目
・重要なシステムのログをSIEMや外部ストレージに転送し、改ざんできない状態で保管しているか
・ソフトウェア・ファームウェアのアップデートにデジタル署名の検証を実施しているか
・エンドポイント(PC・サーバー)でTPMを有効化し、セキュアブートを設定しているか
・重要データにはハッシュ値を記録し、定期的に整合性チェックを実施しているか
・物理サーバー・ネットワーク機器の設置環境に入室記録・防犯カメラを整備しているか
【高度な対策】体制として取り組む項目
・暗号鍵の生成・保管にHSM(FIPS 140-2/3認定)を導入しているか
・ソフトウェアのビルドパイプラインにSBOM(ソフトウェア部品表)を整備し、サプライチェーン攻撃に備えているか
・重要な取引記録・契約データにブロックチェーンまたはタイムスタンプ認証を活用しているか
・インシデント時に改ざんされていない監査証跡を法的証拠として提出できる保全手順を整備しているか
・IoTデバイスのファームウェアに改ざん検知機能(セキュアブート・署名検証)を実装しているか
よくある質問(FAQ)
Q. タンパープルーフとタンパーエビデントはどう違いますか?
A. タンパープルーフは「改ざんを不可能にする」、タンパーエビデントは「改ざんされたことを検知・証拠として残す」という違いがあります。
セキュリティの現場では、完全なタンパープルーフは現実的に存在しないとされており、タンパーエビデントとタンパーレジスタント(改ざんを困難にする)を組み合わせた多層防御が推奨されます。
Q. HSMとTPMの違いは何ですか?
A. HSM(ハードウェアセキュリティモジュール)は、大量の暗号処理を行うための専用の外付けまたはPCI Express搭載型の装置で、金融・PKI基盤などエンタープライズ用途で使われます。
一方TPM(Trusted Platform Module)は、PCやサーバーのマザーボードに組み込まれた小型のセキュリティチップで、端末レベルの鍵管理・セキュアブートに使われます。企業の端末管理ではTPM、サーバー・ネットワークの暗号基盤ではHSMが主に使われます。
Q. ブロックチェーンは本当に改ざんできないのですか?
A. ブロックチェーン自体の数学的な仕組みは非常に高い改ざん耐性を持ちますが、完全に改ざん不可能というわけではありません。理論上は「51%攻撃」(ネットワークの過半数のハッシュパワーを掌握する)によってブロックチェーンの書き換えが可能です。
ただしビットコインやイーサリアムなど主要なパブリックブロックチェーンでは、そのコストが天文学的な規模になるため現実的ではありません。エンタープライズ用途のプライベートブロックチェーンでは参加者の信頼性確保が重要です。
Q. コード署名(デジタル署名)があれば改ざんを完全に防げますか?
A. コード署名は「配布時点での改ざん」を検知するには有効ですが、署名される前のビルドプロセス自体が侵害された場合は有効ではありません。SolarWinds攻撃はまさにこのケースで、攻撃者がビルド環境に侵入して正規署名前のコードにバックドアを埋め込みました。ビルドパイプラインのセキュリティ強化・SBOM整備・コンパイラ環境の分離が合わせて必要です。
Q. ログの改ざん防止はどのように実装すればよいですか?
A. 主な方法として、ログ生成と同時に外部のSIEM・ログ管理サーバーにリアルタイム転送すること(ローカルログへの依存排除)、ログエントリにハッシュチェーンを適用して前後の連続性を検証できるようにすること、WriteOnce(追記専用)ストレージへの保存、タイムスタンプ認証局(TSA)による時刻証明の付与が効果的です。
ISO/IEC 27001やNIST CSFのログ管理要件も参考にしてください。
Q. タンパープルーフの国際規格・認定制度はありますか?
A. 代表的な規格として、暗号モジュールのセキュリティ要件を定めるFIPS 140-2/140-3(米国国立標準技術研究所NISTが策定)があります。HSMなどの製品はこの認定を取得することで改ざん耐性の水準が保証されます。
またCommon Criteria(ISO/IEC 15408)はIT製品のセキュリティ評価の国際規格で、タンパーレジスタンスも評価対象です。製品選定の際はFIPS 140やCC認定の有無を確認することが推奨されます。
まとめ
タンパープルーフとは、製品・データ・システムへの不正な改ざん・操作を防止・検知する技術と設計の概念です。関連用語として、改ざんの痕跡を残す「タンパーエビデント」と改ざんを困難にする「タンパーレジスタント」があり、現実のセキュリティ対策ではこれらを組み合わせた多層防御が基本となります。
IT・セキュリティ分野では、ハッシュ関数・デジタル署名・HSM・TPM・ブロックチェーンといった技術がタンパープルーフを実現する主要な手段です。SolarWindsのサプライチェーン攻撃が示すように、ソフトウェア配布プロセスやログ管理にタンパープルーフの考え方が欠けると、重大なセキュリティインシデントにつながります。
実務では、まずSIEMへのリアルタイムログ転送と整合性検証、ソフトウェアのコード署名検証、TPMによるセキュアブートの有効化から着手し、段階的にHSMの導入やSBOMの整備へと対策を拡充していくことが推奨されます。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)

耐タンパ性とは?意味・タンパリングとの違い・実装方法・具体例をわかりやすく解説
FIPS
真正性とは?情報セキュリティの7要素・完全性との違い・確保方法・AI時代の対策を徹底解説
SHA-1
CryptoAPI
POC
Authenticode
【2026年最新】量子耐性暗号(PQC)とは?量子暗号との違い・NIST標準・移行ロードマップを徹底解説















実際のセキュリティ対策では「タンパープルーフ」という言葉が3つの概念を総称して使われることが多いです。目的に応じて「改ざんを証拠として残す(エビデント)」「改ざんを困難にする(レジスタント)」を組み合わせることが重要です。