無料会員登録
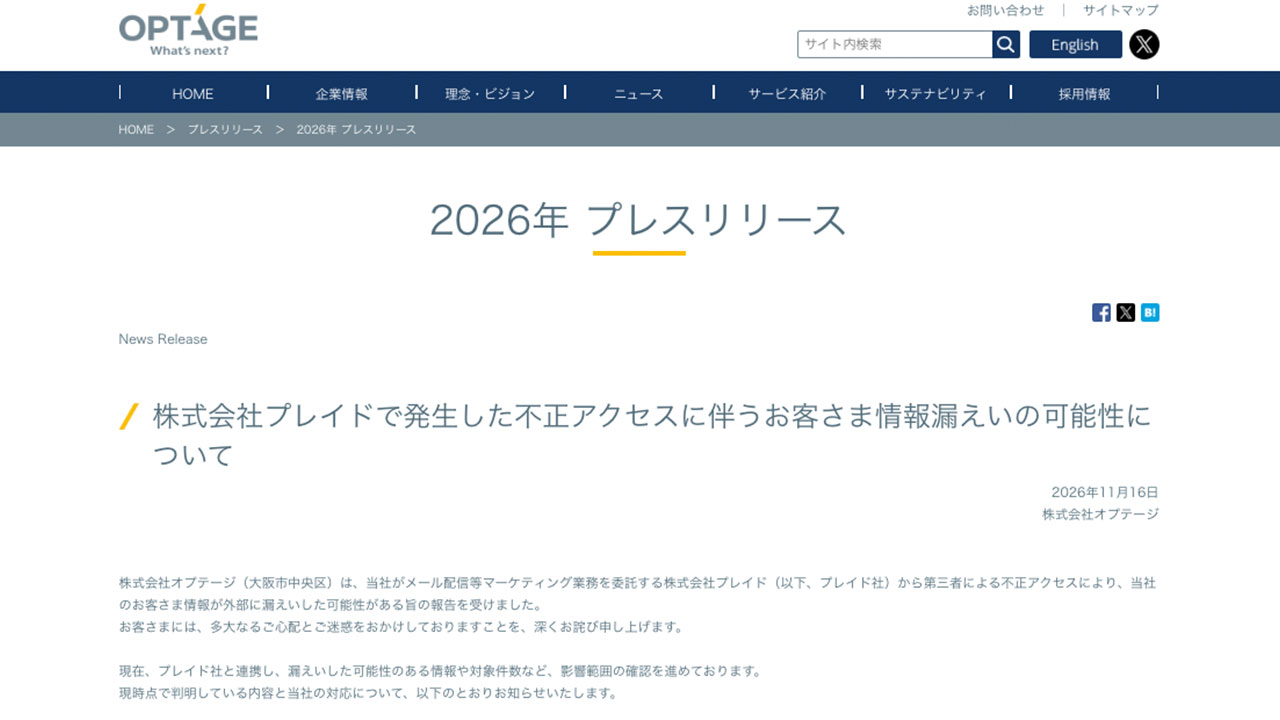
オプテージは11月16日、業務委託先のプレイドに対する不正アクセスにより、携帯電話サービス「mineo」のユーザーのメールアドレスが漏えいした可能性があると発表した。委託先のクラウドサービスを経由した事案で、対象件数は調査中とされている。

概要
オプテージは、メール配信などのマーケティング業務をプレイドに委託している。そのプレイドから、第三者による不正アクセスで同社のお客さま情報が外部に漏えいした可能性があるとの報告を受けた。不正アクセスを受けたのは、プレイドが提供するCXプラットフォーム「KARTE」である。
オプテージの発表によると、時系列は次のとおり。
11月15日、KARTEで第三者による不正アクセスが発生し、プレイドからオプテージへ報告があったという。オプテージはこの報告を受け、KARTEの利用を停止した。
11月16日、オプテージが事案を公表した。
プレイドの発表では、侵入の経緯は次のとおりとされる。11月13日未明、第三者がプレイドのサーバーの脆弱性を悪用し、システムやデータベースの接続用認証情報を窃取した。データベース等からデータが外部に読み出された。窃取された認証情報を使って同社アカウントが乗っ取られ、管理画面への不正アクセスも起きたとされる。
プレイドは13日の8時59分に不正アクセスを検知し、14時27分頃からサーバーの停止を始めた。15時23分頃までに攻撃元からの通信遮断などを終えた。KARTEは16日時点でも停止が続いており、再開時期は未定である。
被害・影響の範囲
オプテージが確認している漏えいの可能性がある情報は、プレイドに提供している情報のうち、mineoを利用するお客さまのメールアドレスである。
クレジットカード情報や銀行口座情報といった決済に関する情報、本人確認書類に関する情報は、プレイドへ提供していないため漏えいの対象に含まれない。対象件数は、プレイドと連携して調査中としている。二次被害の有無については、確認した範囲で公表されていない。
プレイド側では、漏えいが確認された情報が3種類ある。1つ目はKARTEのアカウントとして登録されたメールアドレス79,249件である。この件数は、KARTEを導入した企業の一般顧客の漏えい人数ではない。
2つ目は外部サービスとの連携に使う認証情報である。3つ目は、利用企業が会員情報などを活用するために取り込んだデータの一部である。認証情報と取り込みデータの件数は調査中で、取り込みデータには内容によって個人情報が含まれる可能性がある。
プレイドの発表からは、KARTEを使う他の企業にも影響が及ぶ可能性がうかがえる。mineoの件数がプレイドの79,249件に含まれるかどうかは、公表されていない。
企業・団体の対応
オプテージは、お客さまに多大な心配と迷惑をかけたとしておわびした。現在はプレイドと連携し、漏えいした可能性のある情報や対象件数など、影響範囲の確認を進めている。
オプテージはKARTEの利用を停止した。対象となるお客さまには、電子メールその他の適切な方法で個別に連絡するとしている。利用者には、不審なメールへの注意も呼びかけている。警察や個人情報保護委員会への届出については、オプテージの発表では確認できなかった。
プレイドは、認証情報の無効化、攻撃元の遮断、KARTEの停止を行い、その後の不正アクセスは確認されていないとしている。個人情報保護委員会への報告と、警察への相談も進めている。
編集部コメント(読者企業が取るべき対策)
今回の事案は、自社のシステムが無事でも、委託先のサービスが侵害されれば顧客情報が漏えいし得ることを示している。委託先に渡しているデータの範囲を把握していたため、オプテージは決済情報などが対象外であることを早期に説明できた。読者企業も、委託先ごとの提供データを説明できる状態にしておきたい。
利用状況の棚卸し
マーケティングや配信のSaaSに、顧客のメールアドレスなどを渡していないか洗い出す。サービスごとに、提供しているデータ項目と対象人数を一覧にする。
委託先への確認事項
委託先で事故が起きた場合の連絡手段と、報告までの期限を事前に確認する。ログ保管の範囲と、影響範囲の調査に協力してもらえるかも、あらかじめ取り決めておく。
連携キーの無効化と再発行
プレイドは、外部サービスとの連携用の認証情報も漏えいしたと発表している。同種のSaaSを使っている場合は、シークレットキーやアクセストークンを無効化して再発行する手順を用意する。連携先の管理画面で、不審なアクセスがないかも確認する。
フィッシング対策
メールアドレスが漏えいすると、利用者が使っているサービスを名乗る偽メールが届くおそれがある。自社の通知メールの送信元や、リンクの扱い方針を公式サイトで周知する。メールで認証情報の入力を求めないことも明記する。
顧客への情報提供
影響を受ける可能性のある顧客には、分かった事実と未確認の事項を分けて早めに伝える。漏えいした可能性のある項目と、対象外の項目を明記する。問い合わせ窓口も併せて案内する。
なお、mineo利用者の対象件数や、プレイド側で漏えいした認証情報・取り込みデータの件数は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.