無料会員登録
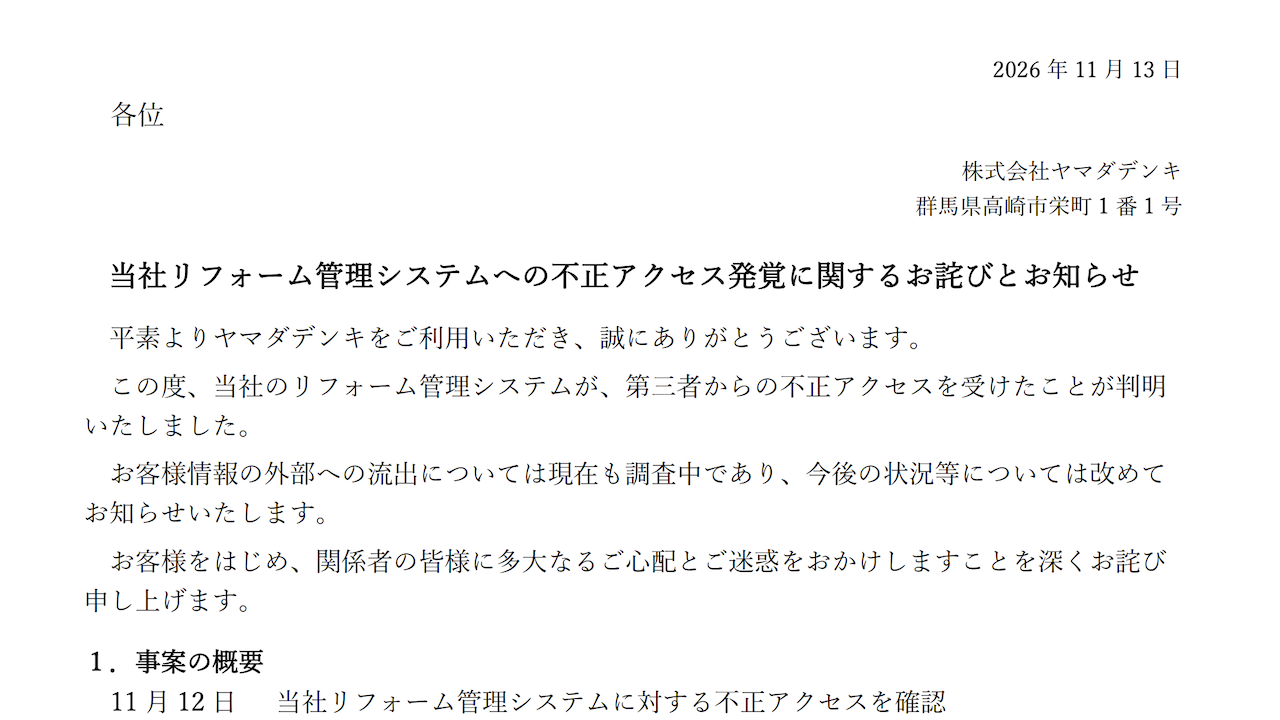
ヤマダデンキは11月13日、リフォーム管理システムが不正アクセスを受け、登録されている顧客情報が最大で約350万件漏洩した可能性があると発表した。10月下旬に公表した別サービスへの不正アクセスに続く発表で、影響が及ぶ可能性のある件数が大きい。

概要
ヤマダデンキのリフォーム管理システムが不正アクセスを受け、氏名、住所、電話番号、リフォームの実施履歴などの情報が影響を受けた可能性がある。外部への流出の有無や原因は、調査が続いている。
ヤマダデンキの発表によると、時系列は次のとおり。
11月12日、同社は不正アクセスを確認した。
11月13日、同社はこの件を発表した。
侵入経路や攻撃手法は、報道では伝えられておらず、公表されていない。
同社は、これに先立つ10月にも別の不正アクセスを公表している。10月23日、動画配信サービス「ヤマダビデオ」と「スマホゴールド会員」の各種手続き画面に、外部からの不正アクセスが確認されたとして、サービスを一時停止したと公表した。停止は10月22日午後4時13分ごろからで、情報漏えいの有無は調査中とされた。今回のリフォーム管理システムの件と10月の件との関係は、確認できる範囲では公表されていない。
被害・影響の範囲
影響を受けた可能性があるのは、氏名、住所、電話番号、リフォーム実施履歴、見積もりデータなどの営業記録である。件数は最大で約350万件とされる。
マイナンバーとクレジットカード情報は、不正アクセスの対象に含まれていないという。
実際に外部へ流出したかどうかは、調査中である。二次被害の有無や、不正利用の報告の有無も、確認できる範囲では公表されていない。他の組織への影響の広がりも、現時点では確認できていない。
企業・団体の対応
10月の件では、同社は「該当サービスをご利用のお客様には、多大なるご迷惑とご心配をおかけし、深くおわび申し上げる」とコメントした。
リフォーム管理システムの件でも、同社は調査を続けている。ただし、利用者への個別連絡の方法、注意喚起の内容、システム停止などの技術的措置は、確認できた報道では伝えられていない。警察や個人情報保護委員会への届出の状況も、確認できていない。
同社の公式発表ページは、今回の検索では確認できなかった。詳細は同社のお知らせを直接確認されたい。
編集部コメント(読者企業が取るべき対策)
今回の事案では、顧客の氏名、住所、電話番号に加え、施工履歴や見積もりといった営業記録が影響を受けた可能性がある。個別の業務システムに蓄積された顧客データも、大規模な漏えいの対象になり得る。自社の業務システムの管理状況を見直す機会としたい。
業務システムの棚卸し
リフォームや保守のような特定部門だけで使うシステムも含め、保有する顧客情報の種類と件数を一覧にする。システムごとに管理責任者を決め、外部から接続できる経路を把握する。
アクセス制御と監視の強化
管理画面への接続元を制限し、多要素認証を必須にする。ログを一定期間保存し、不審なアクセスを検知できる体制を整える。
保存データの最小化
営業記録のうち、不要になった顧客データは保存期間を決めて削除する。氏名や連絡先などは、必要な範囲に絞って保管する。
顧客向け注意喚起の準備
漏えいの可能性が判明した際に、問い合わせ窓口や案内文をすぐ出せるようにしておく。住所や電話番号が含まれる場合は、不審な電話や郵便物、なりすましメッセージへの注意を併せて案内する。
複数事案への対応体制
同一の組織で短期間に別の不正アクセスが見つかる場合もある。事案ごとに調査の担当と記録を分けつつ、共通の原因がないかを確認する。
なお、外部への流出の有無、原因、侵入経路は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
ドローンジャックとは?攻撃の仕組みや被害事例、対策について徹底解説
ドメイン名ハイジャックとは?被害事例と対策方法を徹底解説
セキュリティが置き去りにされた「デジタル・ガバメント実行計画」について考える
PII
日本航空個人情報流出事件から考える<暗証番号で情報は守られない>
SIMスワッピング
ジャパネットたかたが起こした個人情報漏洩事件について
セディナ個人情報漏洩事件から考える<内部犯行が企業に与えるダメージの大きさ>