無料会員登録
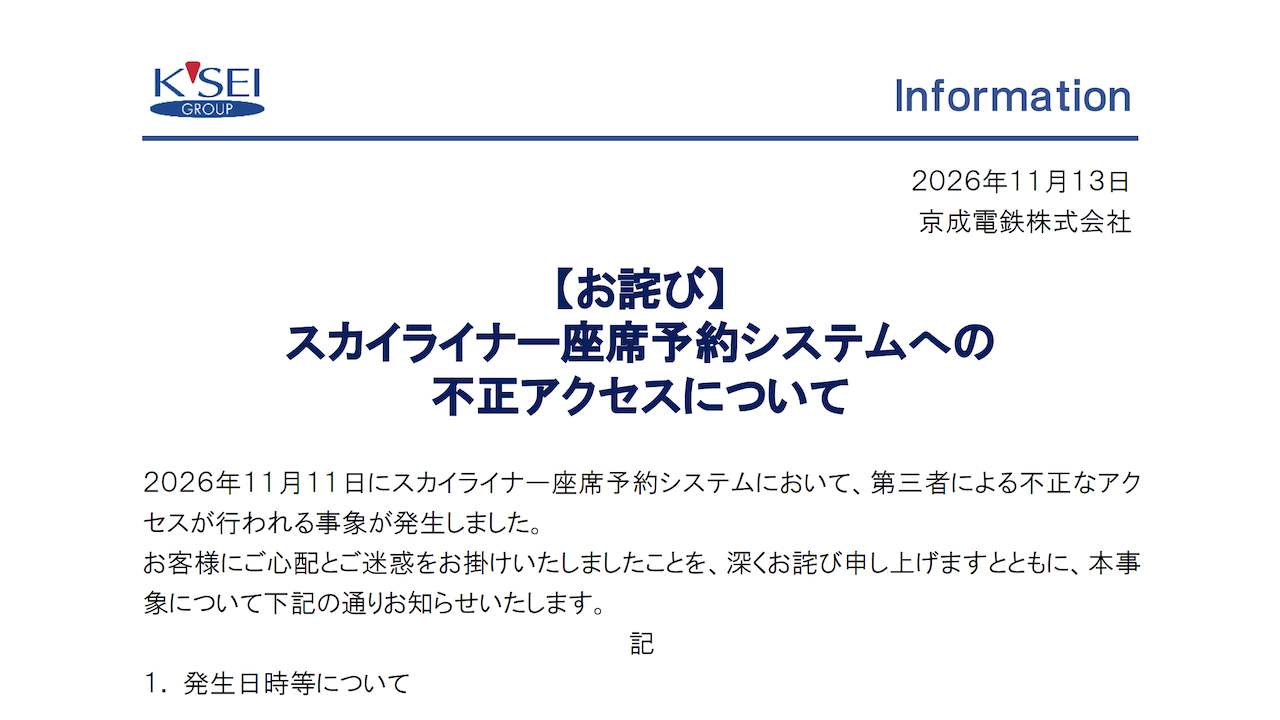
京成電鉄は11月13日、スカイライナー座席予約システムが第三者による不正アクセスを受け、チケットレスサービスの顧客情報が取得された可能性があると発表した。件数は最大約337万件に上り、予約システム全般の利用停止が続いている。

概要
京成電鉄が公表したのは、成田空港と都心を結ぶ特急スカイライナーの座席予約システムへの不正アクセスである。事象は、同システムへの不正アクセスにより、スカイライナーチケットレスサービスの顧客情報が取得された可能性があるというものだ。不正アクセスの具体的な手口や原因は、発表文には記載されていない。
京成電鉄の発表によると、時系列は次のとおり。
11月11日(水)深夜に、第三者による不正アクセスが発生した。
同社は前日の11月12日、チケットレスサービスの一時停止を案内していた。
11月13日、「お詫び」として不正アクセスを公表した。発表文は同社サイトの「お知らせ」欄に掲載された。
委託先など、関係する他組織の発表は確認できていない。
被害・影響の範囲
取得された可能性がある情報は、ユーザーID、パスワード、カナ氏名、電話番号、メールアドレスの5項目である。NHKは氏名と報じているが、公式発表の表記はカナ氏名である。
パスワードは暗号化されているため、第三者によって復元されることはないとしている。住所やクレジットカード情報などが含まれるかどうかについては、発表文に記載がなく、確認できていない。
件数は最大約337万件である。現時点では情報が取得された可能性があるという段階で、337万件すべての流出が確定したわけではない。二次被害の有無は公表されていない。
影響は利用者の情報にとどまらない。読売新聞によると、同社はスカイライナーチケットレスサービスやSkyliner e-ticket、旅行代理店でのスカイライナー券の購入などを停止した。他の組織への影響拡大は確認できていない。
企業・団体の対応
京成電鉄は、お客様にご心配とご迷惑をかけたことを深くおわびするとしている。
対象の利用者には、後日、登録されているメールアドレス宛てに個別に連絡する。
技術的な措置として、セキュリティ強化のため、スカイライナー座席予約システム全般の利用を停止している。再開時期は明らかにされていない。
駅窓口と券売機では、引き続きスカイライナー券を発売している。警察や個人情報保護委員会への届出については、確認した範囲の発表には記載がない。
編集部コメント(読者企業が取るべき対策)
今回の事案では、予約や会員登録のように利用者の連絡先を大量に保有するシステムが、一度の不正アクセスで全面停止に至った。件数が大きいほど、顧客対応と事業継続の負担も大きくなる。自社の予約・会員系システムについて、保有情報と停止時の代替手段を点検しておきたい。
保有する個人情報の棚卸し
予約システムや会員サイトが、どの項目を何件保有しているかを一覧にする。不要になった退会者や古い会員のデータは、保管期間を決めて削除する。
パスワード保管方式の確認
パスワードを暗号化やハッシュ化して保存しているか、方式が現行の推奨水準に合っているかを確認する。今回、京成電鉄は暗号化を理由に復元の可能性を否定している。保管方式が情報流出時の被害範囲を左右することが分かる。
不正アクセスの検知体制
深夜帯を含む異常なアクセスやデータの大量取得を、ログから検知できるかを確認する。検知後に、システムを止める判断を誰が行うかも決めておく。
フィッシング対策と利用者への注意喚起
氏名、電話番号、メールアドレスが揃うと、なりすましメールやSMSに悪用されるおそれがある。自社が連絡する際の送信元や文面の特徴を、事前に利用者へ周知しておく。同じパスワードを他のサービスで使い回さないよう、呼びかけも行う。
停止時の代替手段と顧客への情報提供
サービス停止時に利用できる窓口や購入方法を、あらかじめ整理しておく。京成電鉄は駅窓口と券売機での発売継続を案内している。自社のサイトやSNSで、停止範囲と代替手段を早く伝える手順も用意したい。
なお、侵入経路や実際の取得件数、再開時期は公表されていない。今後の続報に注意されたい。
出典
- 京成電鉄 【お詫び】スカイライナー座席予約システムへの不正アクセスについて(PDF)
- ビジネス+IT(Yahoo!ニュース) スカイライナー予約が全面停止
- 日本経済新聞 京成スカイライナーの予約システム、最大337万件の情報流出
- 読売新聞(dメニューニュース) 京成スカイライナーのシステムに不正アクセス
- NHK 京成電鉄 予約システムに不正アクセス 最大337万件漏えいか

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
PII
日本航空個人情報流出事件から考える<暗証番号で情報は守られない>
SIMスワッピング
ジャパネットたかたが起こした個人情報漏洩事件について
セディナ個人情報漏洩事件から考える<内部犯行が企業に与えるダメージの大きさ>
BidenCash
楽天市場個人情報流出事件から考える<利便性向上の裏に潜む危険とは>
特定