無料会員登録
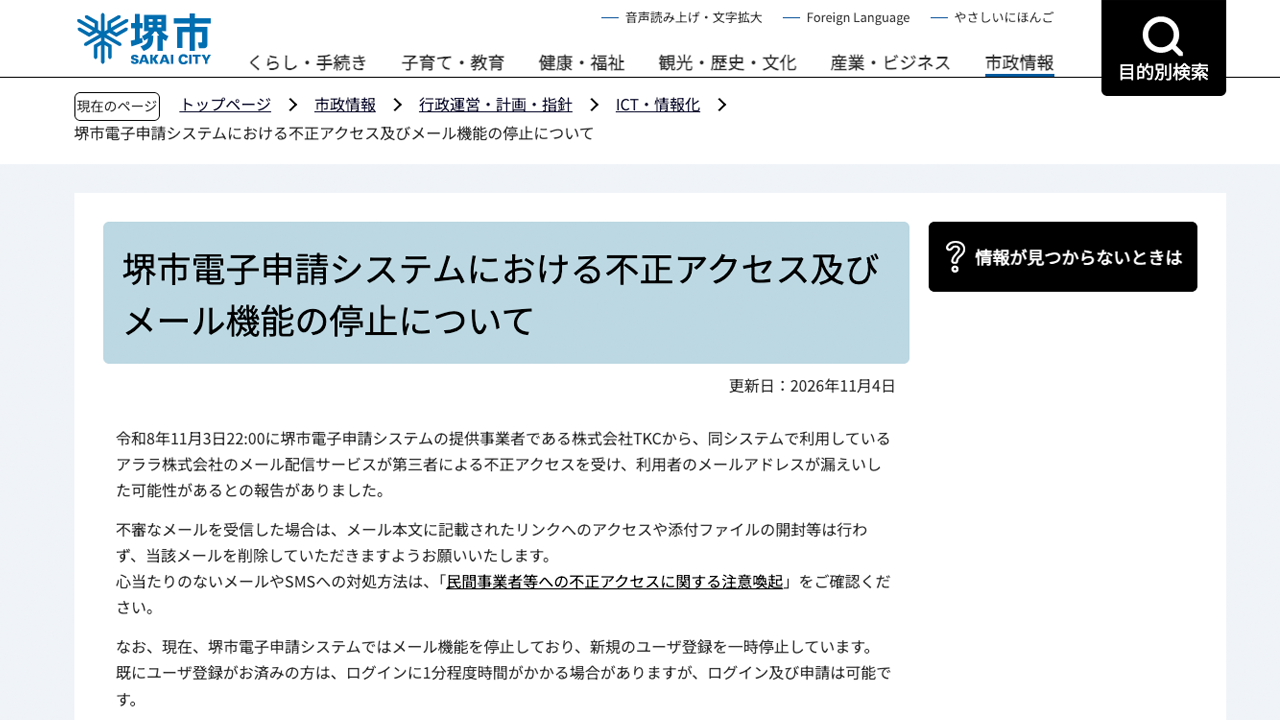
堺市は11月5日、電子申請システムの利用者のメールアドレスが最大約29万件漏えいしたおそれがあると発表した。委託先が利用するメール配信サービス「アララ」への不正アクセスが原因とされ、市は全庁的な調査に着手している。

概要
堺市の電子申請システムで使われているアララ株式会社のメール配信サービス「アララメッセージ」が、第三者による不正アクセスを受けた。市は、システムに登録されたメールアドレスが、アララで流出したとされる7,700万件に含まれているかを調査している。
堺市の発表によると、時系列は次のとおり。
11月3日22時、システム提供事業者の株式会社TKCから、利用者のメールアドレスが漏えいした可能性があるとの報告があった。
11月5日、市は最大約29万件の漏えいのおそれを公表した。市は、ほかの業務でもアララの影響がないか、全部署で調査を進めている。
アララ株式会社の発表によると、10月29日の第1報に続き、11月2日の第2報で被害の拡大が公表された。第2報では、契約企業の環境のサーバー97台でメールアドレスと会員情報の持ち出しが確認された。原因は、Webサーバーの脆弱性とシステム環境の問題とされる。サービスは10月31日にすべて停止され、再開時期は未定である。
TKCの発表によると、11月4日にアララから漏えいしたメールアドレスの情報提供を受け、どの顧客のどのシステムかを分類する作業に着手した。
被害・影響の範囲
堺市の電子申請システムで漏えいのおそれがあるのは、登録された利用者のメールアドレスである。件数は最大約29万件とされる。メールアドレス以外の情報の漏えいは確認されていないという。
堺市のデータが実際に流出分に含まれているかは、調査中である。二次被害の有無は公表されていない。
アララの被害は他の組織にも及んでいる。アララの第2報では、対象は最大約380社とされた。三井住友銀行も11月5日に、メールアドレス22万7,216件の漏えいを発表した。
アララ側では、「利用内容確認のご依頼」などの件名の不審メールも確認されている。送信数は最大約713万通で、カード会社を装った内容だった。
企業・団体の対応
堺市は、不審なメールを受信した場合の対処を呼びかけている。メール本文のリンクや添付ファイルは開かず、メールを削除するよう求めている。
電子申請システムでは、メール機能を停止し、新規のユーザ登録を一時停止している。登録済みの利用者は、ログインと申請が可能である。被害の拡大を防ぐため、受付完了メールなども停止している。
TKCは、各システムでメールを送信できない状態が続いており、別のメール基盤から送信できるよう開発と対処を進めている。各システムの復旧時期は、決まり次第報告するとしている。
警察や個人情報保護委員会への届出について、堺市は公表していない。
編集部コメント(読者企業が取るべき対策)
今回の事案は、自社が直接契約していない再委託先のサービスが侵害され、自治体や企業に被害が広がった例である。メール配信のように外部へ任せやすい機能でも、顧客の連絡先を預けている以上、リスクは自社に及ぶ。委託先の先にある事業者まで把握しておく必要がある。
利用状況の棚卸し
自社や委託先が、メール配信サービスや外部SaaSをどこで使っているかを洗い出す。システムごとに、再委託先のサービス名と預けているデータ項目を一覧にしておく。
委託先への確認事項
委託先に、再委託先の一覧と、障害や侵害時の連絡手順を確認する。連絡を受けてから対象件数や影響範囲を通知するまでの期間も、あらかじめ決めておく。
フィッシング対策
漏えいしたメールアドレスは、自社を装ったなりすましメールに悪用されるおそれがある。送信ドメイン認証の設定を点検し、問い合わせ窓口と注意喚起文を準備しておく。
委託先管理の見直し
契約書に、再委託の承認、セキュリティ要件、事故時の報告期限を明記する。預けるデータは必要最小限にし、保存期間を定めて不要になったものは削除させる。
顧客への情報提供
利用者には、影響の有無が確定する前でも、判明している事実と取るべき行動を知らせる。メール送信を止める場合は、代替の連絡手段も案内する。
なお、堺市のデータが流出分に含まれているか、原因の詳細、他の部署への影響は現在調査中とされている。今後の続報に注意されたい。
出典
- 堺市 堺市電子申請システムにおける不正アクセス及びメール機能の停止について
- アララ株式会社 アララメッセージへの不正アクセスによる情報流出およびサービス停止について(第2報)
- 株式会社TKC アララメッセージへの不正アクセスに関するご報告(第4報)
- MBSニュース(Yahoo!ニュース) 堺市の電子申請システムでメアド最大約29万件
- ABCニュース(Yahoo!ニュース) 堺市電子申請システム メールアドレス29万件漏えいの恐れ

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
ヤフージャパンID情報漏洩事件から考える<ユーザーが講じるべき自衛策とは>
休眠IDとは?危険性や必要なセキュリティ対策について徹底解説
JTB不正アクセス(標的型攻撃)により793万人分個人情報漏洩か!?
Softpedia
サーフェスウェブ
セーフサーチとは?設定・解除方法と勝手にオンになる原因・対処法を徹底解説
ウェブスクレイピング