無料会員登録
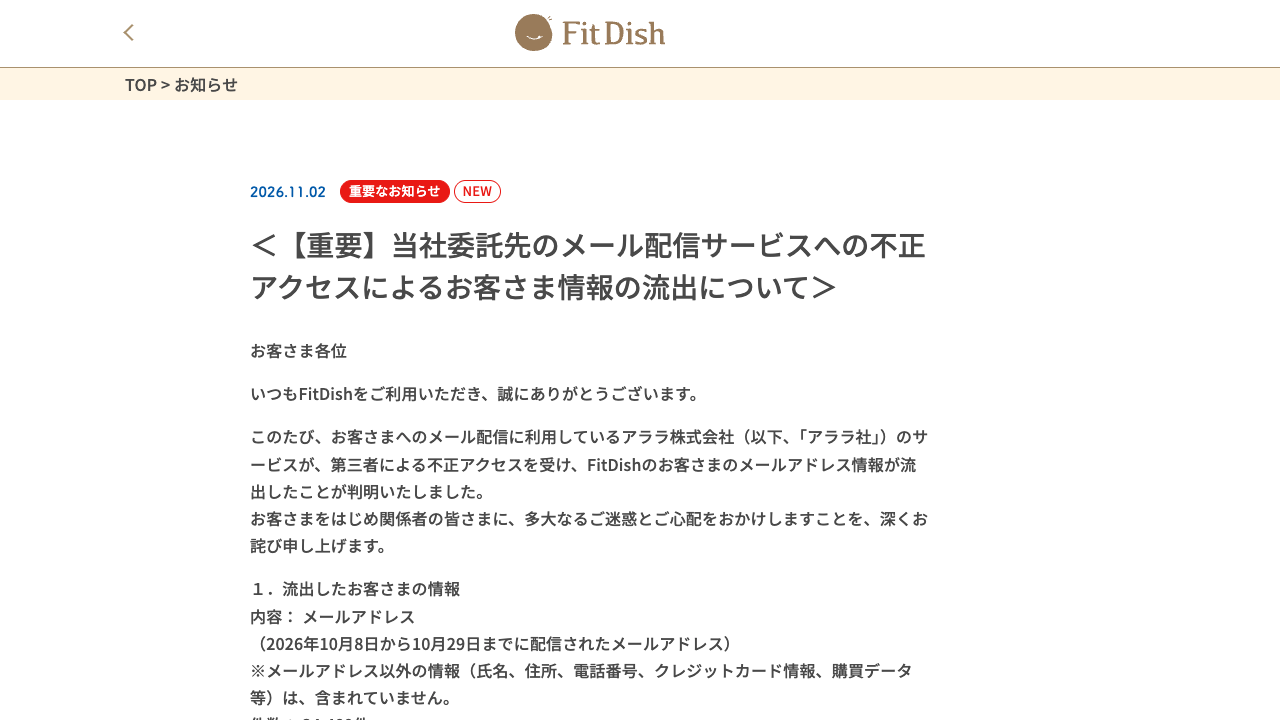
大阪ガスは11月2日、おかずの定期便サービス「FitDish」の利用者のメールアドレス3万4,489件が、メール配信の委託先アララへの不正アクセスにより流出したと発表した。同日にアララは影響を最大約7,700万件のメールアドレスに広げて公表しており、委託先を起点とする被害が複数の企業に及んでいる。

概要
大阪ガスは、配食サービス「FitDish」の顧客のメールアドレス3万4,489件が漏えいしたと発表した。会員向けのメール配信を委託している企業のシステムが、第三者から不正アクセスを受けたためとされる。流出したのは2026年10月8日から29日までにFitDishから会員へ配信されたメールアドレスとされる。
大阪ガスと関係組織の発表によると、時系列は次のとおり。
10月8日から29日。FitDishが会員にメールを配信した期間で、この間の宛先が流出の対象とされる。
10月27日から28日。アララの共用環境で不正アクセスが発生したとされる。契約企業向け環境では10月28日から31日に発生したとされる。
10月29日。アララの親会社ペイクラウドホールディングスは、10月28日に不正アクセスを確認し、メールアドレス約301万件が外部に持ち出されたと公表した。
11月2日。アララが大阪ガスに不正アクセスを報告した。同日、大阪ガスが流出を発表した。
原因について、アララは初報でWebサーバーの脆弱性が悪用されたと説明し、11月2日の第2報ではシステム環境の問題も関係したと更新したとされる。FitDishの宛先がどの環境から持ち出されたかは、大阪ガスの発表では確認できていない。
アララの第2報では、第三者がサービスのサーバーを経由して契約企業の環境(サーバー97台、最大約380社)に侵入し、メールアドレス約7,700万件(精査中)と氏名などの会員情報を持ち出したとされる。
被害・影響の範囲
流出したのはメールアドレス3万4,489件である。氏名、住所、電話番号、クレジットカード情報、購買データなどは含まれていないとされる。
現時点で、流出したメールアドレスの悪用による被害は公表されていない。ただし大阪ガスは、流出したアドレスを悪用した不審なメールやSMSが送られる可能性があるとしている。
影響は大阪ガスにとどまらない。アララは、不正アクセスの影響で約713万通の不審メールが送信されたと発表している。北陸電力「ほくリンク」、TKC、小田急トラベル、生活協同組合ユーコープ、神戸新聞NEXTなど、利用企業・団体が相次いで情報流出を公表している。
企業・団体の対応
大阪ガスは「多大なるご迷惑とご心配をおかけしますことを、深くお詫び申し上げます」とコメントしている。対象の顧客には個別にメールで連絡するとしている。
利用者には、送信元や内容に心当たりのないメールのリンク先へアクセスしたり、添付ファイルを開いたりしないよう求めている。大阪ガスを装った不審な連絡を受けた場合は、対応せずFitDishのお客さま窓口(0120-609-048)へ問い合わせるよう案内している。
アララも、本文中のURLにアクセスせずメールを削除することなどを受信者に呼びかけている。アララは不正に使われた認証情報の無効化や通信の遮断を行い、10月31日にサービス全体を停止したとされる。
大阪ガスによる技術的な措置や、警察、個人情報保護委員会への届け出の状況は、確認できた範囲では公表されていない。
編集部コメント(読者企業が取るべき対策)
今回の事案は、自社のシステムが無事でも、委託先のメール配信基盤が侵害されれば顧客情報が流出することを示している。配信履歴の形で宛先が蓄積される点も見落としやすい。委託先に何を預けているかを把握し、事故時に自社で動ける体制を平時から整えておきたい。
預けているデータの棚卸し
メール配信やSMS配信などの委託先ごとに、預けている項目と保管期間を一覧にする。配信後も宛先リストや配信履歴が残っていないかを確認する。不要なデータは削除を依頼し、預ける項目は必要最小限にする。
委託先への確認事項
委託先に、自社が対象かどうか、対象期間、件数、持ち出された項目を速やかに確認できる連絡経路を決めておく。今回のように初報から範囲が大きく更新されることもある。第2報以降の情報も継続して受け取れるようにする。
フィッシング対策
流出したアドレス宛てのなりすましメールに備え、送信ドメイン認証のSPF、DKIM、DMARCを設定し、運用状況を点検する。メールに記載するURLの形式や、問い合わせ窓口の連絡先を平時から公式サイトで周知しておく。自社を装った連絡の見分け方も案内しておくとよい。
顧客への情報提供
流出の可能性が判明した時点で、顧客に何を通知するかを事前に決めておく。対象項目、含まれない項目、注意すべき不審連絡の例、問い合わせ窓口を、1つのページにまとめられる形にしておく。個別メールと公式サイトの告知を併用し、内容をそろえる。
委託先管理の見直し
委託先のセキュリティ体制を、契約時だけでなく定期的に確認する。脆弱性対応、認証情報の管理、ログ保管、事故時の通知期限などを契約書や確認書に明記する。複数の委託先を使う場合は、障害時に配信を切り替えられる代替手段も検討する。
なお、FitDishの宛先が持ち出された具体的な環境、原因の詳細、アララ側の被害件数の確定値は現在調査中とされている。今後の続報に注意されたい。
出典
- 【重要】当社委託先のメール配信サービスへの不正アクセスによるお客さま情報の流出について|FitDish
- アララ株式会社 第2報(PDF)
- 日本経済新聞
- 読売テレビ(Yahoo!ニュース)
- INTERNET Watch

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.