無料会員登録
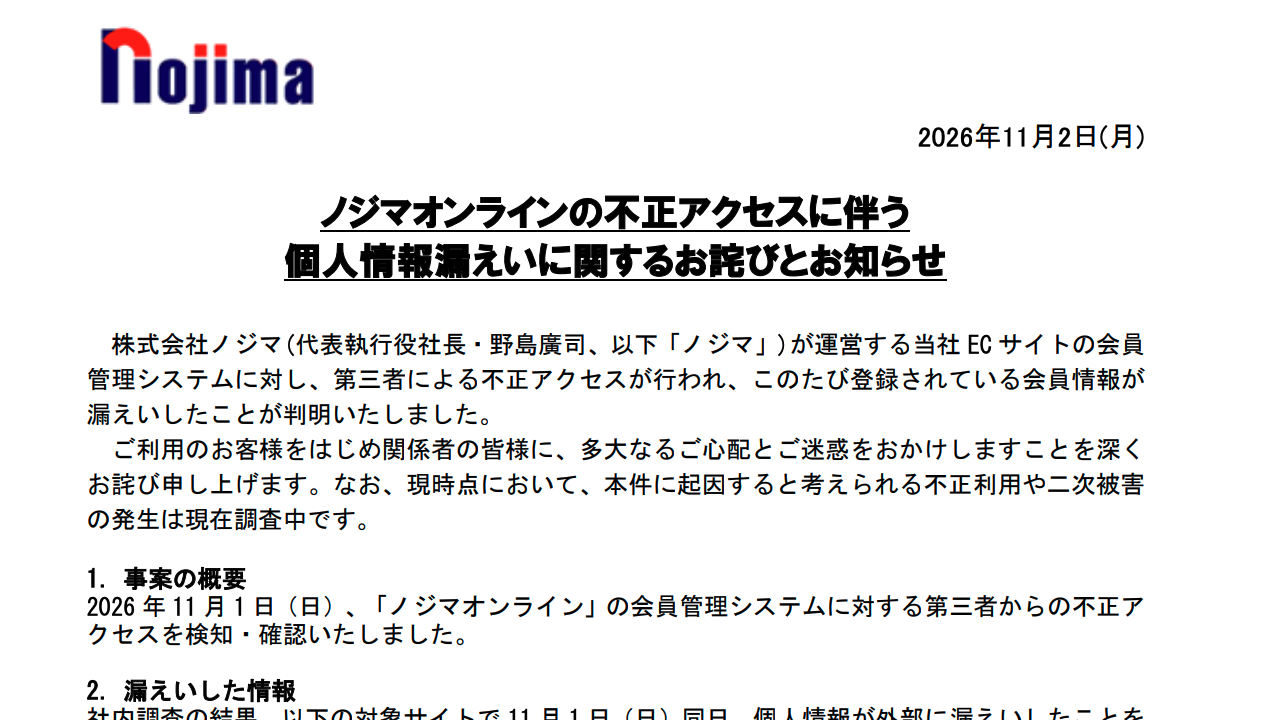
ノジマは11月2日、同社が運営するECサイトの会員管理システムに第三者による不正アクセスがあり、登録されている会員情報が漏えいしたと発表した。対象は退会者を除く約700万件と大規模で、原因や二次被害の有無は調査中とされる。

概要
不正アクセスを受けたのは、ノジマオンラインと中古スマホ買取サイトが利用する会員管理システムである。2つのWebサイトに共通する会員管理システムが不正アクセスを受け、約700万件の情報が外部に流出した。今回の発表は第1報にあたる。侵入経路や手口は公表されていない。
ノジマの発表によると、時系列は次のとおり。
11月1日、ノジマは会員管理システムへの第三者による不正アクセスを検知・確認した。社内調査を進め、同日、個人情報が外部へ漏えいしたことも確認したという。
11月2日、ノジマは「お詫びとお知らせ」を公表した。同日付で、ノジマオンラインのサイトにも同内容のお知らせが掲載された。
原因は、第三者による不正アクセスとされる。侵入経路や攻撃手法の詳細は公表されていない。委託先など他組織の関与や、他組織による発表は確認できていない。
被害・影響の範囲
漏えいした項目は次のとおり。氏名の漢字・カナ、生年月日、性別、郵便番号、住所、電話番号、メールアドレス、ログインID、暗号化されたパスワードである。
含まれない情報もある。対象の2サイトではクレジットカード情報を保持していないため、カード情報は漏えいに含まれないと説明している。退会済みの会員の情報も対象外である。
件数は約700万件で、公式資料では「対象人数」の欄にこの表記が使われている。重複のない約700万人が対象になったかどうかは、この表記だけでは断定できない。
今回の流出に起因する顧客情報の不正利用や二次被害の有無は、現在調査中としている。一方で、漏えいした個人情報がなりすましメールやフィッシング詐欺等に悪用される恐れがあると、ノジマは注意を促している。他組織への影響は、確認できていない。
企業・団体の対応
ノジマは、関係者に多大な心配と迷惑をかけたとして、お詫びを表明している。
技術面では、2つのサイトを一時的に停止し、外部からのアクセスを遮断するなどセキュリティ対策を強化している。再開については、安全性の確認が取れ次第告知するとしている。具体的な再開日は公表されていない。
届出について、報道によると、所轄警察署に相談し、個人情報保護委員会などへの報告を準備しているとされる。問い合わせは、電話とフォームの窓口で受け付けている。
利用者には、不審なメールやSMS、電話に注意するよう呼びかけている。
編集部コメント(読者企業が取るべき対策)
今回の事案では、会員管理システム1つに複数サイトの会員情報が集約されていた。このため、1回の侵害で約700万件が影響を受けたとみられる。パスワードを暗号化していても、氏名や住所、連絡先がそろって漏れれば、フィッシングやなりすましの材料になる。自社の会員基盤の構成と保護の水準を、あらためて点検したい。
会員基盤の棚卸し
複数サービスが共通の会員管理システムを使っていないか確認する。保持している個人情報の項目と件数を洗い出す。退会者の情報や不要になった項目は、保持期間のルールに沿って削除する。
パスワードの保護方式の確認
パスワードのハッシュ化の方式とソルトの運用を確認する。古い方式が残っていれば、強度の高い方式へ移行する。漏えい時に再設定を促せるよう、手順も準備しておく。
不正アクセスの検知と遮断体制
管理画面やAPIへのアクセスログを監視し、通常と異なる大量の参照や持ち出しを検知できるか確認する。異常時にサービスを速やかに止める判断基準と連絡体制を決めておく。休日や夜間の検知を想定した訓練も行いたい。
フィッシング対策と顧客への情報提供
漏えいが起きた場合、会員宛の通知文面と公式の連絡手段をあらかじめ決めておく。メールやSMSのリンクを使わず、公式サイトから確認するよう案内する。偽サイトの監視や、ドメイン認証の設定も見直す。
委託先と外部サービスの管理見直し
運用や開発を委託している場合は、アクセス権限の範囲や多要素認証の適用状況を確認する。インシデント発生時の報告期限や協力範囲を、契約で明確にする。脆弱性対応の状況も定期的に確認する。
なお、侵入経路や原因、不正利用や二次被害の有無は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.