
 無料会員登録
「なぜ先月の経費データがこんな数字に……」——経理部長の田中は、月次決算レビューの途中で画面を二度見した。退職した元社員の出勤記録が数十日分さかのぼって修正され、権限を持たない端末から架空の外注費が複数件入力されている。翌日、警察に相談した担当者はこう告げた。「これは私電磁的記録不正作出罪にあたる可能性があります」——。
デジタル化が進んだ今、企業の会計データ・勤怠記録・顧客データベースはほぼすべてが電子データで管理されています。これらを不正に作成・改ざんする行為は、刑法に明確に規定された犯罪です。本記事では、私電磁的記録不正作出罪の定義・構成要件・罰則・具体的な犯罪例・企業の予防策を、実務担当者の視点でわかりやすく解説します。

私電磁的記録不正作出罪とは?刑法が守るデジタルデータの信頼性
「電磁的記録」とは何か——デジタルデータが法律の保護対象になった経緯
私電磁的記録不正作出罪は、刑法第161条の2第1項に規定されています。この条文が新設されたのは昭和62年(1987年)の刑法改正によるもので、情報化社会の進展を受けて制定されました。
それ以前は、紙の文書を偽造する「文書偽造罪」は存在していましたが、コンピュータ上のデータを不正に書き換える行為を直接罰する規定がなく、処罰の空白が生じていたのです。刑法第7条の2は「電磁的記録」を次のように定義しています。
「電子的方式、磁気的方式その他人の知覚によっては認識することができない方式で作られる記録であって、電子計算機による情報処理の用に供されるもの」
——つまり、人間の目では直接読み取れない形式で保存されており、コンピュータが処理するために使用される記録全般が対象となります。パソコンのハードディスクに保存されたデータ、USBメモリの記録、キャッシュカードの磁気ストライプに記録された情報などが典型例です。
「私」電磁的記録とは——公電磁的記録との根本的な違い
「私電磁的記録不正作出罪」の「私」とは、民間(私人)の業務に関する電磁的記録を意味します。企業の会計システムに記録された取引データ、人事システムの勤怠記録、ECサイトの顧客データベース、銀行の元帳ファイルなどがこれにあたります。
これに対して刑法第161条の2第2項に規定される「公電磁的記録不正作出罪」は、公務所または公務員により作られるべき電磁的記録(自動車登録ファイル、住民基本台帳ファイル、運転者管理ファイルなど)を対象とします。公的機関のデータは社会的信頼性がより高く、その改ざんは影響も大きいため、公電磁的記録に対する罰則は私電磁的記録の場合よりも重く設定されています。
刑法第161条の2の全体像——3つの罪の関係と罰則
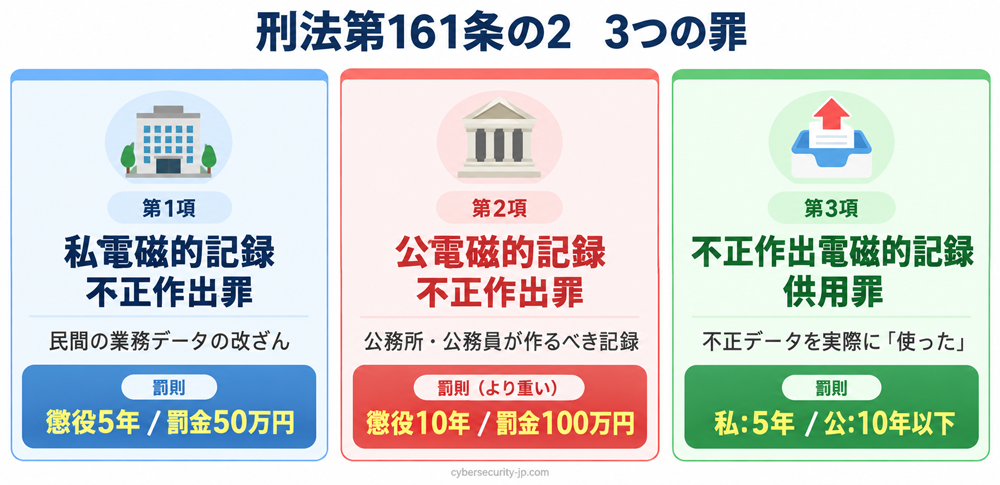
私電磁的記録不正作出罪(第1項)——5年以下の懲役または50万円以下の罰金
刑法第161条の2第1項の条文は次のとおりです。「人の事務処理を誤らせる目的で、その事務処理の用に供する権利、義務又は事実証明に関する電磁的記録を不正に作った者は、5年以下の懲役又は50万円以下の罰金に処する」。これが本記事の中心となる私電磁的記録不正作出罪です。
公電磁的記録不正作出罪(第2項)——10年以下の懲役または100万円以下の罰金
第2項は、公務所または公務員により作られるべき電磁的記録を不正に作出した場合に適用されます。公電磁的記録は私電磁的記録よりも社会的信用性が高く、その改ざんが及ぼす影響も広範であるため、罰則が大幅に重くなっています。住民票データの改ざんや自動車登録情報の書き換えなどがこれにあたります。
不正作出電磁的記録供用罪(第3項)——不正に作ったデータを「使う」行為も処罰
第3項は、不正に作出した電磁的記録を人の事務処理の用に供した(実際に使用した)行為を処罰します。たとえば、改ざんした帳簿データを取引先に提出する行為、偽造したキャッシュカードを実際にATMで使用する行為などがこれにあたります。
罰則は対象となる電磁的記録が私電磁的記録の場合は5年以下の懲役または50万円以下の罰金、公電磁的記録の場合は10年以下の懲役または100万円以下の罰金です。
| 罪名 | 条文 | 対象記録 | 罰則 |
|---|---|---|---|
| 私電磁的記録不正作出罪 | 刑法第161条の2第1項 | 民間の業務に関する電磁的記録 | 5年以下の懲役または50万円以下の罰金 |
| 公電磁的記録不正作出罪 | 刑法第161条の2第2項 | 公務所・公務員が作るべき電磁的記録 | 10年以下の懲役または100万円以下の罰金 |
| 不正作出電磁的記録供用罪(私) | 刑法第161条の2第3項 | 不正作出した私電磁的記録の使用 | 5年以下の懲役または50万円以下の罰金 |
| 不正作出電磁的記録供用罪(公) | 刑法第161条の2第3項 | 不正作出した公電磁的記録の使用 | 10年以下の懲役または100万円以下の罰金 |
私電磁的記録不正作出罪の構成要件——3つの要件すべてを満たすと成立
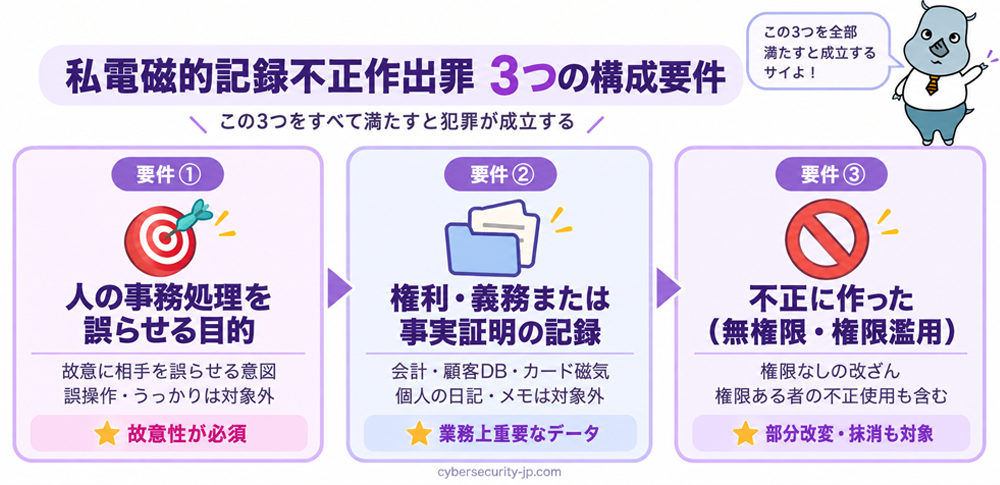
要件①「人の事務処理を誤らせる目的」
本罪が成立するための第一の要件は、「人の事務処理を誤らせる目的」があることです。「人の事務処理」とは、他人の財産上・身分上その他の社会生活に影響を及ぼし得る事柄の処理を意味し、業務性の有無・法律的事務か否か・財産上の事務かどうかは問いません。
自社の経理担当者、取引先の担当者、銀行のシステム——これらが正しい処理を行うことができなくなるよう誤らせることを目的として記録を改ざんすれば、この要件を満たします。なお、誤ってデータを書き換えてしまった場合や、意図せず不正が生じた場合は「目的」の要件を満たさず、本罪は成立しません。故意性が明確に求められている点が重要です。
要件②「権利・義務または事実証明に関する電磁的記録」
本罪の対象となるのは、すべての電磁的記録ではありません。個人的な日記やゲームデータなどは対象外です。対象となるのは、大きく2種類に分けられます。まず「権利・義務に関する電磁的記録」とは、権利・義務の発生・存続・変更・消滅の要件となる電磁的記録です。
銀行の預金元帳ファイルの記録(口座残高データ)、乗車券の磁気ストライプ部分の記録などがこれにあたります。次に「事実証明に関する電磁的記録」とは、社会生活上重要な事実の証明に足りる電磁的記録で、パソコンに記録されている会計帳簿ファイル、ECサイトやSNS事業者が管理するユーザーの会員情報などが該当します。
要件③「不正に作った」——作出権限のない行為と権限の濫用
「不正に作った」とは、電磁的記録を作成する権限がないのに作り出す行為、または権限を持っていてもその権限を濫用して不正な内容の電磁的記録を作り出す行為をいいます。既存のデータを完全に書き換えるだけでなく、一部を改変・抹消して新たな内容の電磁的記録を生じさせる行為も含まれます。
たとえば、経理担当者が正当な入力権限を持っていても、実際には存在しない取引を会計システムに登録すれば「権限の濫用」として本罪が成立し得ます。権限のないエンジニアがデータベースに直接アクセスして顧客情報を改ざんすれば「権限なしの不正作出」として問われます。
法律の解釈上、記録の内容を自由に決定できる権限を持つ者がその内容を虚偽にした場合(虚偽の内容を入力した場合)は、本罪には該当しないとされています(注釈)。たとえば、システム管理者が自分自身の有給取得データを改ざんするような場合、権限の有無の観点から論点が生じます。実務では、権限の範囲を明確化し、異常な操作を自動検知する仕組みが重要です。
具体的な犯罪行為の例——どんな行為が本罪に問われるか
会計データ・売上データの改ざんと架空取引の記録
実際には行われていない取引を会計システムに登録して売上を水増しする行為、または経費・損失データを意図的に書き換えて利益を不正操作する行為は、本罪の典型例です。上場企業での不正会計事件でも、このような電磁的記録の改ざんが問われるケースがあります。
決算書の信憑性を損なう重大な不正行為であり、「架空売上の計上」「利益の水増し」「損失の隠蔽」はいずれも本罪の対象となり得ます。
顧客データベース・ECサイト会員情報の不正変更
サーバに保存された顧客情報を権限なしに改ざんする行為も、本罪の対象です。京都地裁の裁判例(平成9年5月9日)では、パソコン通信のホストコンピュータ内の顧客データベースファイルを改ざんした行為が本罪に当たると認定されました。
また、大阪高裁の裁判例(平成19年3月27日)では、ネットオークション運営会社が管理するサーバコンピュータ内の会員情報に関する記録の書き換えが本罪にあたるとされています。
キャッシュカード・乗車券・会員カードの磁気情報改ざん
キャッシュカードの磁気ストライプ部分に記録された預金情報を改ざんする行為、馬券の磁気記録を的中データに改ざんする行為、衛星放送視聴カードの受信権限に関する記録を書き換える行為——これらはいずれも裁判例で本罪の成立が認められています。物理的なカードであっても、そこに記録された電磁的データが対象になる点が重要です。
出勤記録・人事データの不正操作
勤怠管理システムにおいて、実際には勤務していない日を出勤扱いにする行為、勤務時間を水増しする行為も本罪に該当する可能性があります。近年はテレワークの普及でタイムカード不正が問題となっており、人事データへの不正アクセスによる記録改ざんは、労働法違反と刑法上の罪の両方が問われるリスクがあります。
近年の重要な裁判例——実際にどう判断されたか
衛星放送視聴カード(Aカード)のデータ改変事件(大阪高裁 平成26年)
大阪高裁平成26年5月22日の判決では、A社が開発した衛星放送視聴カードの電磁的記録を改変した行為について本罪の成立が認められました。
裁判所は、「Aカードの電磁的記録は、衛星放送事業者との視聴契約に基づく受信権限に関する電磁的記録であり、当該事業者の事務処理の用に供している」として、受信権限があるかのように書き換えた行為が「人の事務処理を誤らせる目的」での「不正作出」に当たると判断しました。
有料コンテンツの不正視聴を目的とした電磁的記録の改ざんが明確に本罪の対象となることを示した事例です。
ネットオークション会員情報の書き換え事件(大阪高裁 平成19年)
大阪高裁平成19年3月27日の判決では、ネットオークション運営会社が管理するサーバコンピュータ内の会員情報に関する記録を改ざんした行為が「事実証明に関する電磁的記録」を「不正に作った」行為として本罪の成立を認めました。この判決は、インターネットサービス事業者が管理するサーバ上のデータも本罪の保護対象となることを確認した重要な事例です。
顧客データベースファイル改ざん事件(京都地裁 平成9年)
京都地裁平成9年5月9日の判決では、パソコン通信のホストコンピュータ内の顧客データベースファイルが「事実証明に関する電磁的記録」に該当するとされ、これを改ざんした行為が本罪にあたると認定されました。1997年という比較的早い時期から、コンピュータネットワーク上のデータが本罪の対象として明確に位置づけられていたことがわかります。
企業が実施すべき予防策——内部不正とサイバー攻撃の両方に備える
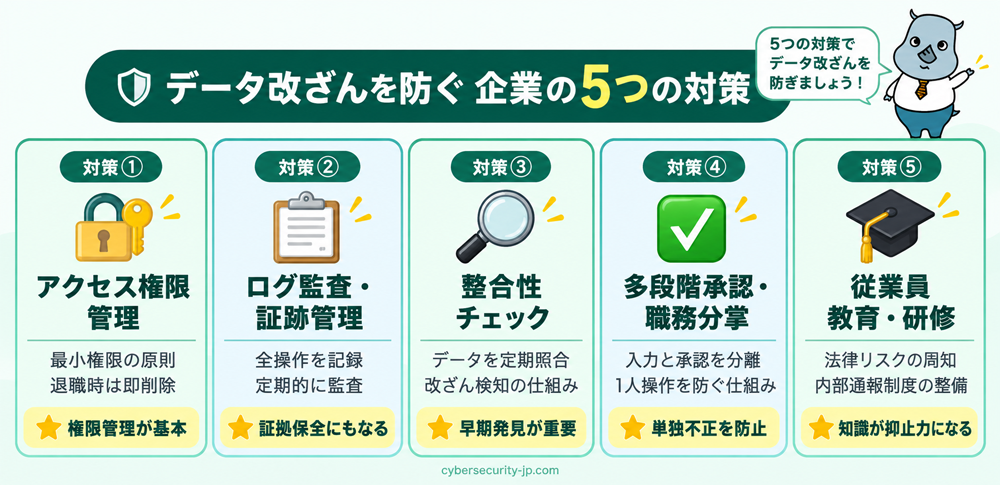
アクセス権限の厳格な管理と最小権限の原則
重要な電磁的記録(会計データ・人事データ・顧客データベースなど)へのアクセス権限は、業務上必要な範囲に絞って付与します。「最小権限の原則」に基づき、不要な権限は速やかに削除・失効させる仕組みを整備することが不可欠です。
特に管理者権限(システム管理者・DBアドミン権限など)の付与は慎重に行い、複数人による相互確認が求められます。退職・異動の際の権限剥奪を即時かつ確実に実施する運用フローの整備も重要です。
操作ログの記録と定期的な監査の実施
すべての重要なデータ操作(作成・変更・削除)をログとして記録し、定期的に監査します。誰がいつ何を変更したのかを追跡できる「証跡管理」の仕組みは、内部不正の抑止効果を持つとともに、万が一の際の証拠保全にもなります。
ログは改ざんできない形式(専用ログサーバへの転送・ハッシュ値による整合性確認など)で保管することが理想です。異常なアクセスパターン(深夜の大量データ変更、権限外端末からのアクセスなど)を自動検知できるSIEMツールの導入も検討してください。
データの整合性チェックと改ざん検知の仕組み
会計データであれば、前月比較・部門間照合・外部データとの突合せなど、多角的な整合性チェックを定期的に実施します。ハッシュ値を使ったデータ整合性検証の仕組みを設けることで、不正な書き換えを機械的に検知できます。また、重要な記録は変更不可(イミュータブル)なバックアップとして定期保存し、改ざんが疑われた場合に原本データと比較検証できる体制を整えます。
多段階承認プロセスと職務分掌の徹底
重要なデータ変更(高額の取引登録、マスタデータの変更、人事情報の更新など)には、担当者の入力だけでなく、上長または別の担当者による承認ステップを必須とする仕組みを導入します。これにより、単独での不正操作を防ぎます。
「職務分掌」(データ入力者と承認者を分ける)の徹底は、内部不正防止の基本中の基本です。電子署名や二段階認証を組み合わせることで、操作者の正当性をより確実に担保できます。
従業員教育とコンプライアンス意識の向上
「データの改ざんは刑事罰の対象になる犯罪だ」という認識を全従業員に徹底することが重要です。特にシステム管理者・経理担当者・人事担当者など、重要な電磁的記録を扱う業務に就く従業員に対しては、私電磁的記録不正作出罪の内容・リスク・事例を含む定期的な研修を実施してください。内部通報制度(ホットライン)の整備も、不正の早期発見と未然防止に有効です。
セキュリティ対策チェックリスト:データ改ざんリスクへの備え
アクセス権限管理
・ 重要システムへのアクセス権限は業務上必要な最小限に設定している
・ 管理者権限(Admin/DBアクセス)は複数人での管理としている
・ 退職・異動時の権限削除を当日中に実施するフローがある
・ 権限変更履歴を記録・保管している
ログ監査・証跡管理
・ 重要データへのすべての操作(作成・変更・削除)をログに記録している
・ ログは改ざんできない形式で外部サーバに保管している
・ 異常なアクセスパターンを自動検知できる仕組みを導入している
・ ログを定期的(月次以上)に監査している
データ整合性・バックアップ
・ 定期的にデータの整合性チェック(前月比較・照合・突合せ)を実施している
・ 重要データのバックアップを変更不可な形式で保存している
・ バックアップとの差分確認で改ざん検知ができる体制がある
承認プロセス・職務分掌
・ 重要データの変更には必ず複数人の承認ステップを設けている
・ データ入力者と承認者が同一人物にならない職務分掌を実現している
・ 電子署名・多要素認証で操作者の正当性を担保している
教育・コンプライアンス
・ 私電磁的記録不正作出罪を含む情報倫理研修を定期的に実施している
・ 内部通報制度(ホットライン)を整備し、従業員に周知している
・ 不正発覚時の対応手順(インシデントレスポンス)が文書化されている
よくある質問(FAQ)
Q. 私電磁的記録不正作出罪と公電磁的記録不正作出罪の違いは何ですか?
最大の違いは対象となる電磁的記録の種類と罰則の重さです。私電磁的記録不正作出罪(刑法第161条の2第1項)は民間の業務に関するデータ(会計システム・顧客データベース・人事記録など)を対象とし、罰則は5年以下の懲役または50万円以下の罰金です。
公電磁的記録不正作出罪(同条第2項)は公務所または公務員が作成すべきデータ(住民基本台帳ファイル・自動車登録ファイルなど)を対象とし、社会的影響の大きさから罰則は10年以下の懲役または100万円以下の罰金と大幅に重くなっています。企業のシステム担当者が関わるケースでは、私電磁的記録不正作出罪が問題となることがほとんどです。
Q. 正当な権限を持つ経理担当者が架空の取引を入力した場合も犯罪になりますか?
はい、犯罪となる可能性があります。「正当な権限を持つ者が内容を虚偽にした」場合の解釈には法律上の議論がありますが、実務上は「権限の濫用」として本罪の適用が検討されます。
会計システムへのデータ入力権限は「正確な情報を入力する」ことを前提として与えられており、架空取引を入力する行為はその権限の範囲を逸脱した行為と判断される場合があります。
さらに、その架空データを取引先や監査人に提示すれば「不正作出電磁的記録供用罪」も重なって問われる可能性があります。
Q. 退職した元従業員による社内システムへの不正アクセスで、データを改ざんされた場合はどうなりますか?
権限を失った元従業員が社内システムにアクセスしてデータを改ざんした場合、私電磁的記録不正作出罪に加えて、不正アクセス禁止法違反も成立する可能性があります。
不正アクセス禁止法は、正規の認証を経ずに他者のシステムにアクセスする行為を禁止しており、3年以下の懲役または100万円以下の罰金が科されます。被害企業は警察への被害届提出と、ログに基づく証拠保全を迅速に行うことが重要です。退職時のアカウント削除を徹底することが根本的な予防策です。
Q. 不正なデータを「作成した」だけで罪になりますか?実際に使わなくても?
本罪(私電磁的記録不正作出罪)は不正な電磁的記録を「作出した」時点で成立します。その記録を実際に業務に使用するかどうかは、本罪の成立とは別問題です。ただし、不正に作出した電磁的記録を「人の事務処理の用に供した」(実際に使用した)場合は、さらに不正作出電磁的記録供用罪(刑法第161条の2第3項)が重なります。
作成と使用の両方が問われるため、実質的な被害が大きくなるほど複数の罪に問われるリスクが高まります。
Q. サイバー攻撃者による外部からのデータ改ざんと内部犯行では、法的な扱いは違いますか?
どちらの場合も私電磁的記録不正作出罪の構成要件(人の事務処理を誤らせる目的・権利義務または事実証明に関する電磁的記録・不正な作出)を満たせば、本罪が成立します。ただし外部からの攻撃の場合は、不正アクセス禁止法違反や電子計算機損壊等業務妨害罪も同時に問われることが多い点が異なります。
また外部攻撃者の特定・立件は難易度が高く、捜査機関との連携と証拠保全が特に重要になります。どちらの場合も被害企業は速やかに警察に相談することを検討してください。
Q. データ改ざんが発覚した場合、企業はどのような対応をすべきですか?
データ改ざんが発覚した場合、まず①システムの隔離と証拠保全(改ざんされたシステムのログとバックアップデータを確保する)を最優先で行います。次に②インシデント対応チームの招集と被害範囲の特定、③必要に応じて警察への被害届の提出、④関係者・監督官庁への報告(個人情報が漏洩した場合は個人情報保護法上の報告義務が生じます)という順序で対応します。
デジタルフォレンジックの専門家に依頼して証拠を適切に保全することで、刑事事件として立件する際の証拠能力を維持できます。
まとめ
私電磁的記録不正作出罪は、刑法第161条の2第1項に規定されたデジタルデータの偽造・改ざんを禁じる法律です。昭和62年の刑法改正で新設されたこの規定は、文書偽造罪の「電子版」として機能しており、企業の会計データ・顧客データベース・勤怠記録・キャッシュカード情報などの不正な作成・改ざんを幅広く処罰対象とします。
罰則は5年以下の懲役または50万円以下の罰金であり、不正に作出したデータを実際に業務に使用すれば供用罪も重なります。本罪が成立するためには、①人の事務処理を誤らせる目的、②権利・義務または事実証明に関する電磁的記録であること、③不正に作出したこと——の3要件すべてを満たす必要があります。
内部の従業員による不正、外部からのサイバー攻撃のいずれもが本罪の対象となり得る時代において、企業はアクセス権限の管理・ログの監査・整合性チェック・多段階承認・従業員教育という多層的な対策を組み合わせることが求められます。
特に重要なのは、「正当な権限を持っていても権限を濫用して不正なデータを作出すれば犯罪になる」という認識を組織全体で共有することです。コンプライアンス意識の向上と技術的なアクセス制御の両輪で、データの信頼性を守る体制を整えてください。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!















本罪は文書偽造罪の電子バージョンとして制定されました。しかし、紙の文書の場合と異なる重要な点があります。私文書においては内容が虚偽であっても「有形偽造」(権限のない者が文書を作成する行為)に当たらない「無形偽造」は原則として処罰されませんが、電磁的記録の場合も同様の議論があります。1987年の国会審議で政府説明員は「虚偽の文書的な電磁的記録を作成した場合には本罪は当てはまらない」と述べており、この点は実務上注意が必要です。