無料会員登録
ASM(Attack Surface Management)とは、インターネットから見える自社のIT資産を洗い出し、そこに潜む脆弱性などのリスクを継続的に管理する取り組みです。
クラウドの普及で把握しきれない資産が増え、VPN機器などを入口とする攻撃も目立つなか、注目が高まっています。
この記事では、ASMの意味や必要とされる理由、経済産業省のガイダンスに沿った4つのプロセス、脆弱性診断との違い、運用のポイントをわかりやすく解説します。

ASM(Attack Surface Management)とは
外部から見える自社のIT資産を継続的に管理する取り組み
ASM(Attack Surface Management)は、組織のデジタル資産における攻撃対象領域(アタックサーフェス)を特定・監視・管理するプロセスや、それを支えるツールを指します。
日本語では「アタックサーフェスマネジメント」や「攻撃対象領域管理」と呼ばれます。
ASMの目的は、攻撃者と同じ視点で組織の外部に公開されている資産を継続的に評価し、潜在的なリスクを減らすことにあります。社内の台帳に載っていない資産も含め、外から見えているものをそのまま洗い出す点が大きな特徴です。
アタックサーフェス(攻撃対象領域)とは
アタックサーフェスとは、サイバー攻撃者が悪用できる入口や弱点の総称です。公開されたWebサイトやサーバー、VPN機器などのネットワーク機器、クラウドの設定、外部に公開されたAPIなど、外部からアクセスできるあらゆる要素が含まれます。
クラウドサービスの利用やリモートワークが広がるほど、アタックサーフェスは広がり、変化も速くなります。そのため、一度洗い出して終わりではなく、継続的に把握し続けることが重要です。
経済産業省「ASM導入ガイダンス」での定義
経済産業省は2023年5月に「ASM(Attack Surface Management)導入ガイダンス」を公表し、ASMを次のように定義しています。
| 項目 | 内容 |
|---|---|
| 定義 | 組織の外部(インターネット)からアクセス可能なIT資産を発見し、それらに存在する脆弱性等のリスクを継続的に検出・評価する一連のプロセス |
| 出典 | 経済産業省「ASM(Attack Surface Management)導入ガイダンス」 |
ガイダンスでは、ASMの基本的な考え方や進め方、留意点のほか、企業の取り組み事例も紹介されています。これからASMに取り組む組織にとって、最初に目を通しておきたい資料です。
ASMの対象となる主な資産
ASMの対象となる主な資産には、公開されているWebサイトやWebアプリケーション、外部に公開されたAPI、AWSやAzure、Google Cloudなどのクラウドの設定やリソースがあります。
このほか、開いているポートや不適切なプロトコルを使っているネットワークサービス、VPN機器やファイアウォールなどの境界機器、インターネットに接続されたIoT機器、さらに放置された古いサーバーやシステムも対象になります。
ASMが必要とされる理由
把握できていないIT資産(シャドーIT)の増加
クラウドサービスを使えば、Webサイトやサーバーを誰でも短時間で公開できるようになりました。その一方で、事業部門や子会社が独自に公開したサイトや、検証用に立ち上げたまま放置された環境など、セキュリティ担当者が把握していない資産が増えています。
こうした資産は、更新やセキュリティ対策が行われないまま残りやすく、攻撃の入口になりがちです。申請ルールやヒアリングだけでは、申請されなかった資産や担当者が退職した資産を見つけるのは困難です。
VPN機器などインターネットの境界にある機器を狙う攻撃
近年は、VPN機器やルーターなど、インターネットと社内ネットワークの境界に置かれた機器の脆弱性を突いて侵入する攻撃が大きな脅威になっています。ランサムウェアの侵入経路としても、こうした機器の脆弱性が悪用されるケースが多く報告されています。
境界機器は外部から常に見える場所にあるため、更新が遅れると真っ先に狙われます。どの機器が外部に公開され、どのバージョンで動いているかを把握しておくことが、被害を防ぐ第一歩になります。
攻撃者と同じ視点で弱点を先に見つける
攻撃者は、インターネット上に公開された機器やサービスを自動で探し出し、脆弱なものを狙って攻撃します。つまり、攻撃者は組織の内部の台帳ではなく、外から見える情報をもとに標的を選んでいます。
ASMは、この攻撃者の視点で自社を外から調べ、攻撃者より先に弱点を見つけて対処するための取り組みです。従来の内部向けのセキュリティ対策で見落とされがちな部分を補う役割があります。
ASMの4つのプロセス
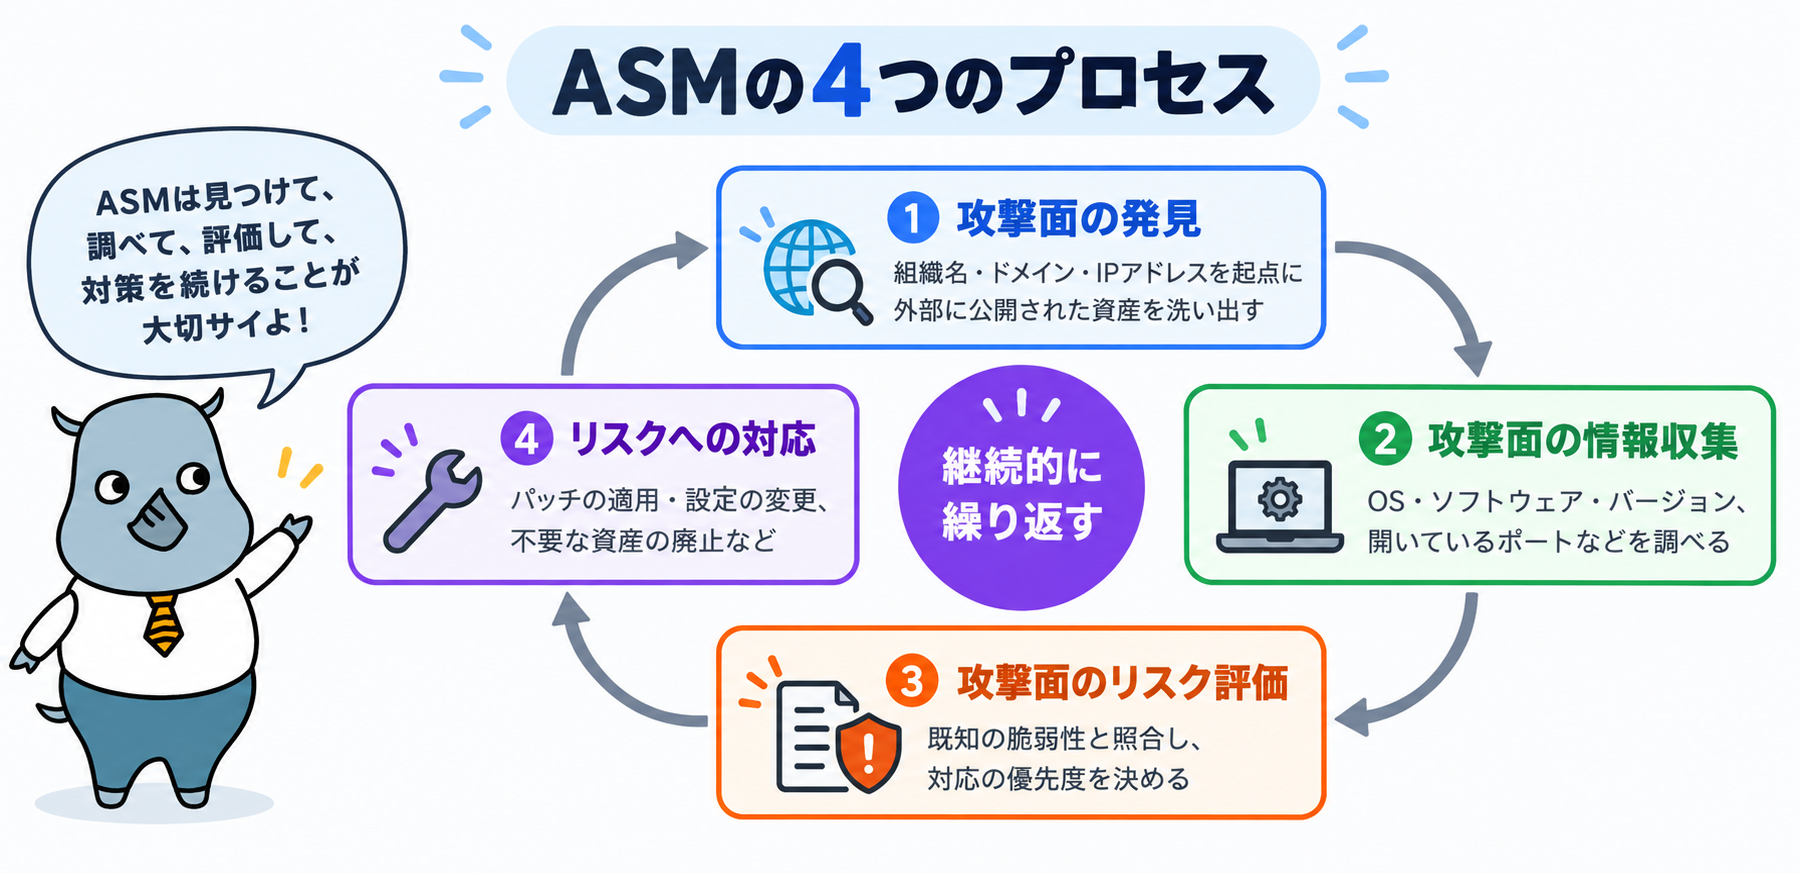
プロセス1:攻撃面の発見
最初に、自社が保有する外部公開資産を洗い出します。組織名やドメイン名、IPアドレスなどの起点となる情報をもとに、関連するサブドメインやホスト名、IPアドレスを探索します。
起点となる情報は、各部門や子会社へのヒアリングで集めることもあります。そのうえで、Webサイトの記載やドメインの登録情報、サーバー証明書の情報などを手がかりに、台帳に載っていない資産まで広げて探していきます。
プロセス2:攻撃面の情報収集
次に、見つかった資産について、使われているOSやソフトウェアの種類とバージョン、開いているポート番号などの情報を集めます。
このとき、対象のシステムに負荷や影響を与えないよう、Webページを表示する程度の一般的なアクセスの範囲で調べるのが基本です。管理者がわからない資産も対象になるため、攻撃的な通信は行いません。
プロセス3:攻撃面のリスク評価
集めた情報を、公開されている既知の脆弱性情報と照合し、リスクがあるかどうかを判断します。たとえば、古いバージョンのソフトウェアが使われていて既知の脆弱性がある場合は、攻撃を受けるリスクが高いと評価されます。
あわせて、脆弱性の深刻度や実際に悪用されている状況、資産の重要度などをもとに、対応の優先度を決めます。
プロセス4:リスクへの対応
評価の結果をもとに、優先度の高いものから対応します。具体的には、パッチの適用や最新バージョンへの更新、設定の変更、不要な資産の廃止などです。
すべてのリスクにすぐ対応するのは難しいため、影響が小さいものはリスクを受け入れて次の更新時に対応する、といった判断もあります。対応は、その資産を管理する部門と連携して進めます。
4つのプロセスは一度で終わりではなく、資産の変化に合わせて継続的に繰り返すことが重要です。
ASMと脆弱性診断・ペネトレーションテストの違い
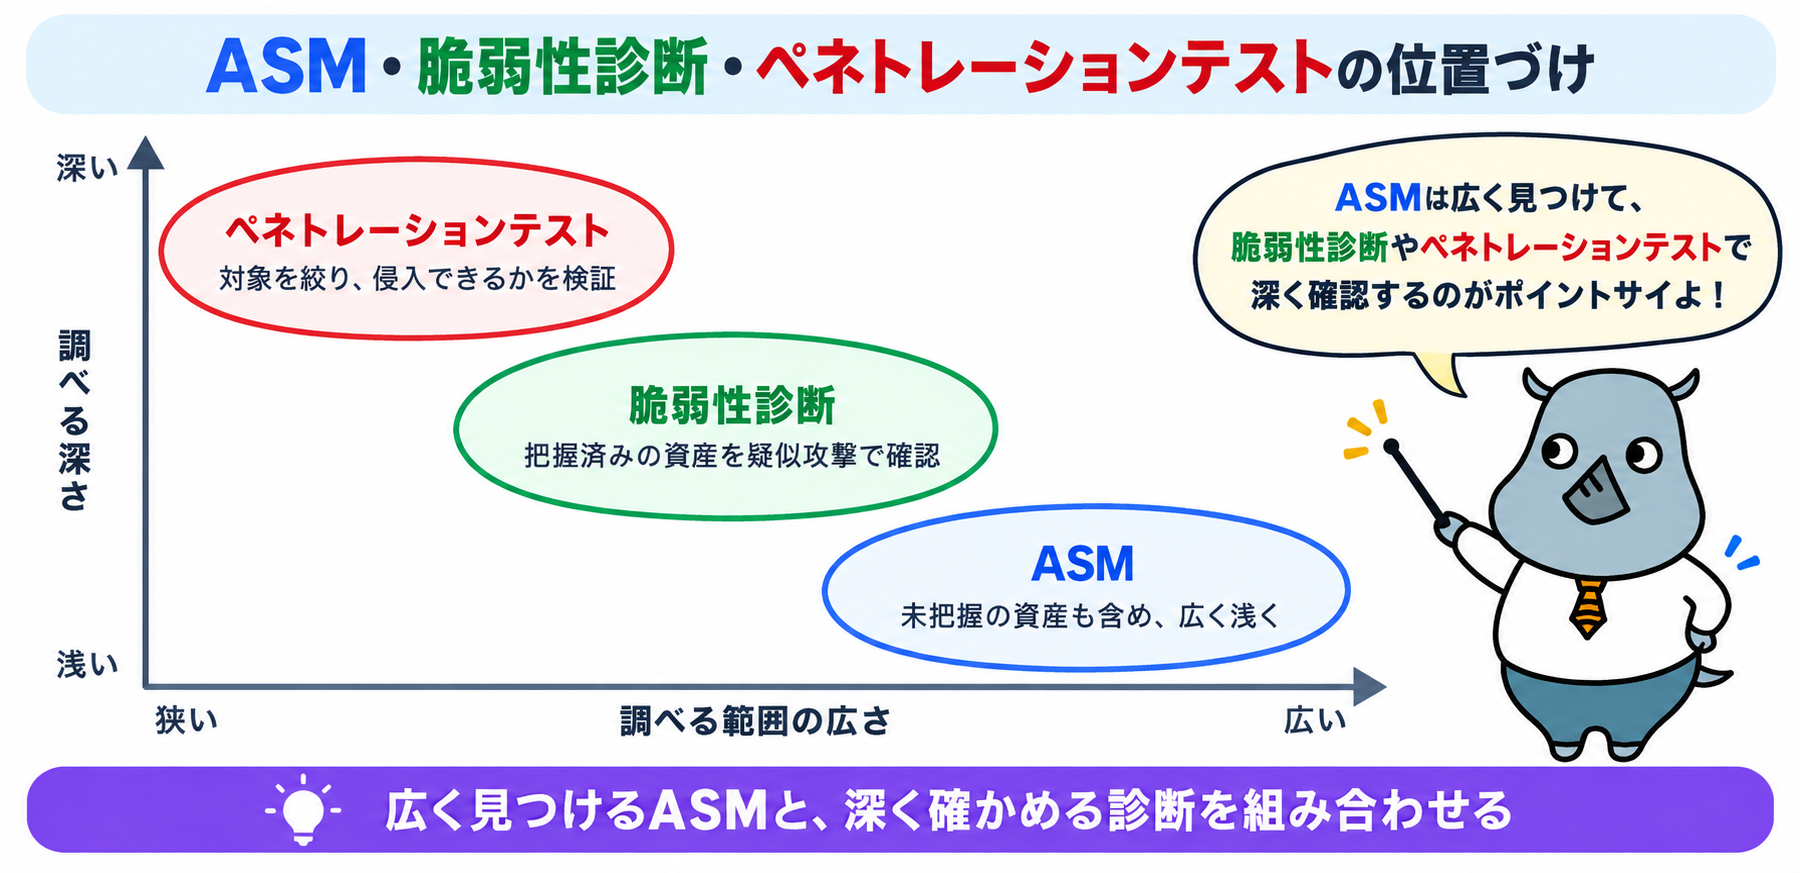
3つの手法の比較
ASMとよく比較されるのが、脆弱性診断とペネトレーションテストです。いずれもリスクを見つける手法ですが、目的や対象が異なります。
| 項目 | ASM | 脆弱性診断 | ペネトレーションテスト |
|---|---|---|---|
| 目的 | 外部公開資産の把握とリスクの継続的な評価 | システムの脆弱性を網羅的に特定する | 実際に侵入できるかを検証する |
| 対象 | 未把握のものを含む外部公開資産 | 把握済みの特定のシステム | あらかじめ決めた範囲とシナリオ |
| 調べ方 | 外から見える情報をもとに推定する | 疑似的な攻撃を送り、応答で判断する | 攻撃者と同じ手法で侵入を試みる |
| システムへの影響 | ほとんどない | 動作に影響する場合がある | 影響する場合がある |
| 頻度の目安 | 日次・週次など継続的 | リリース前や定期的 | 必要に応じて実施 |
ASMと脆弱性診断の使い分け
ASMは、未把握の資産を含めて広く見つけられる一方、外から見える情報で推定するため、脆弱性があるかどうかは「可能性がある」という段階にとどまることがあります。
脆弱性診断は、把握済みのシステムに疑似的な攻撃を行うため、脆弱性を正確に特定できますが、対象は限られます。
そのため、日々の監視はASMで広く行い、重要なシステムやASMで気になる結果が出た資産には脆弱性診断で深く確認するという組み合わせが効果的です。ASMを導入しても、脆弱性診断が不要になるわけではありません。
ペネトレーションテストとの関係
ペネトレーションテストは、ASMや脆弱性診断で見つかった弱点を実際に悪用して、どこまで侵入できるかを検証する手法です。複数の弱点を組み合わせた攻撃の成否も確かめられます。
ASMで見つかったリスクが多い場合、ペネトレーションテストの結果をもとに、実際に侵入につながりやすいものから優先して対応することで、限られた人員を効率よく使えます。
ASMで見つかりやすい不備の例
サポートが終了したソフトウェアや古いVPN機器
ASMでよく見つかるのが、サポートが終了したOSやソフトウェア、更新されていないVPN機器です。サポートが終了した製品は新たな脆弱性が見つかっても修正されないため、攻撃者にとって格好の標的になります。
見つかった場合は、更新プログラムを適用するか、サポートが続いている製品への移行を計画しましょう。
放置された検証環境やキャンペーンサイト
開発の検証用に作った環境や、期間限定のキャンペーンサイトが、役目を終えた後も公開されたまま残っていることがあります。担当者が異動や退職をしていると、誰も管理していない状態になりがちです。
こうした資産は更新されないまま古くなっていくため、不要であれば速やかに公開を停止し、廃止しましょう。
インターネットに公開された管理画面
WebサイトのCMSやネットワーク機器の管理画面が、インターネットから誰でもアクセスできる状態になっていることがあります。管理画面は不正ログインや脆弱性を狙った攻撃の対象になりやすいため、本来は外部に公開すべきではありません。
アクセスできる場所を社内やVPN経由に限定する、多要素認証を設定するといった対策を行いましょう。
公開されるべきでないファイルや設定情報
バックアップファイルや設定ファイル、開発で使ったソースコードの管理情報などが、Webサーバー上で誰でも閲覧できる状態になっているケースもあります。こうしたファイルには、パスワードや内部の構成情報が含まれていることがあり、さらなる攻撃の足がかりになります。
不要なファイルは削除し、公開ディレクトリに置くファイルを定期的に見直しましょう。
ASMを運用するときのポイント
見つけた資産の管理者を特定する
ASMで未把握の資産が見つかっても、誰が管理しているのかがわからなければ、対応を進められません。見つかった資産の管理者を特定し、対応を依頼できる体制をあらかじめ整えておくことが重要です。
部門や子会社ごとに窓口を決めておき、見つかった資産を台帳に登録して管理下に置くまでを一連の流れにしておくと、運用が回りやすくなります。
他社の資産が混ざる誤検知に注意する
組織名やキーワードをもとに自動で探索すると、名前が似ている他社のドメインや、自社とは関係のない資産が結果に含まれることがあります。他社の資産を自社のものと誤って扱うと、無関係な組織のシステムを調べてしまうおそれもあります。
結果は、ドメインの登録情報やサーバー証明書の情報などで自社の資産かどうかを確認してから扱いましょう。ツールが示す結果をそのまま信じず、精査する工程を設けることが大切です。
不要な資産は廃止を判断する
ASMで見つかった資産の中には、すでに役目を終えているものも少なくありません。使われていない資産を守り続けるよりも、廃止してアタックサーフェスそのものを減らす方が、確実で手間もかかりません。
廃止の判断は資産を管理する部門と相談して行い、関連するドメインやDNSの設定も忘れずに整理しましょう。
ASMで対応できない範囲を理解する
ASMは、外部から見える情報をもとにリスクを評価するため、限界もあります。まだ公表されていないゼロデイ脆弱性は、既知の脆弱性と照合する仕組みでは見つけられません。また、社内ネットワークの中にある資産や、アプリケーションの内部の不具合も対象外です。
資産は日々増減するため、すべてを完全に追い続けるのも難しいのが実情です。ASMはあくまで対策の一つと位置づけ、脆弱性診断やEDRなどほかの対策と組み合わせて活用しましょう。
ASMツールの選び方
探索できる範囲
ドメインからサブドメインまで自動で探索できるか、クラウドのリソースやAPI、海外拠点や子会社の資産まで対象にできるかを確認しましょう。自社のIT環境の広がりに合わせて、必要な範囲をカバーできるツールを選ぶことが大切です。
診断の頻度と通知の仕組み
資産や脆弱性の状況は日々変わるため、定期的な調査が自動で実行されるか、任意のタイミングでも実行できるかを確認します。あわせて、重大なリスクが見つかったときにすぐに知らせてくれる通知機能があると、対応の遅れを防げます。
結果のわかりやすさとサポート体制
リスクの重大度や対応の優先度がわかりやすく表示されるか、レポートが社内で共有しやすい形式かも重要です。日本語に対応しているか、結果の解釈や対応方針を相談できるサポートがあるかも確認しましょう。
ツールを自社で運用する方法のほか、専門家が分析した結果を定期的に報告してもらうサービスもあります。社内の体制に合わせて選びましょう。
既存のセキュリティ運用との連携
ASMの結果は、脆弱性管理やSOCなど既存のセキュリティ運用と組み合わせることで、より効果を発揮します。ほかのセキュリティ製品や、チケット管理などの業務ツールと連携できるかも確認しておくと、見つかったリスクへの対応を効率化できます。
ASMと関連用語の違い
EASMとの違い
EASM(External Attack Surface Management)は、インターネットに公開された外部の資産に特化したアタックサーフェス管理を指します。
ASMという言葉が社内の資産まで含む広い意味で使われる場合に、外部向けであることを明確にするための呼び方です。
経済産業省のガイダンスが定義するASMは外部からアクセスできる資産を対象としているため、内容としてはEASMとほぼ重なります。
CAASMとの違い
CAASM(Cyber Asset Attack Surface Management)は、資産管理ツールやクラウド、セキュリティ製品など社内のさまざまなシステムから資産情報を集め、組織全体の資産を一元的に把握するための仕組みです。
外から見える資産を探すASM(EASM)と、内側の情報を集めて全体像をつかむCAASMは、補い合う関係にあります。両方を組み合わせることで、社内外の資産を漏れなく把握しやすくなります。
ASMに関するよくある質問
Q. ASMは中小企業にも必要ですか?
必要です。規模にかかわらず、インターネットに公開したWebサイトやVPN機器などは攻撃の対象になります。資産の数が少ない場合でも、外から見える資産とそのバージョンを定期的に確認しておくことが、被害を防ぐうえで役立ちます。
Q. ASMの調査で自社のシステムに負荷はかかりますか?
ASMの調査は、一般的なWebページの表示程度のアクセスで行うのが基本のため、システムへの負荷はほとんどありません。ただし、ツールによって調査の方法が異なるため、導入前に確認しておきましょう。
Q. ASMを導入すれば脆弱性診断は不要ですか?
不要にはなりません。ASMは広く資産を見つけてリスクを推定する手法で、脆弱性を正確に特定するには脆弱性診断が必要です。両方を目的に応じて組み合わせることが効果的です。
Q. ASMはどのくらいの頻度で実施すべきですか?
資産や脆弱性の状況は日々変わるため、日次や週次など、できるだけ短い間隔で継続的に実施するのが理想です。ツールの自動調査を活用すれば、担当者の負担を抑えながら頻度を高められます。
Q. 子会社や海外拠点の資産も対象にできますか?
対象にできます。子会社や海外拠点は本社から管理が行き届きにくく、未把握の資産が残りやすい領域です。対象に含める場合は、各拠点の窓口と連携し、見つかった資産への対応の進め方をあらかじめ決めておきましょう。
まとめ
ASMは、インターネットから見える自社のIT資産を洗い出し、脆弱性などのリスクを継続的に管理する取り組みです。経済産業省のガイダンスに沿って、攻撃面の発見、情報収集、リスク評価、対応の4つのプロセスを繰り返します。
広く見つけるASMと深く確かめる脆弱性診断を組み合わせ、見つけた資産の管理者の特定や不要な資産の廃止まで運用に組み込むことで、攻撃の入口を着実に減らしていきましょう。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!