無料会員登録
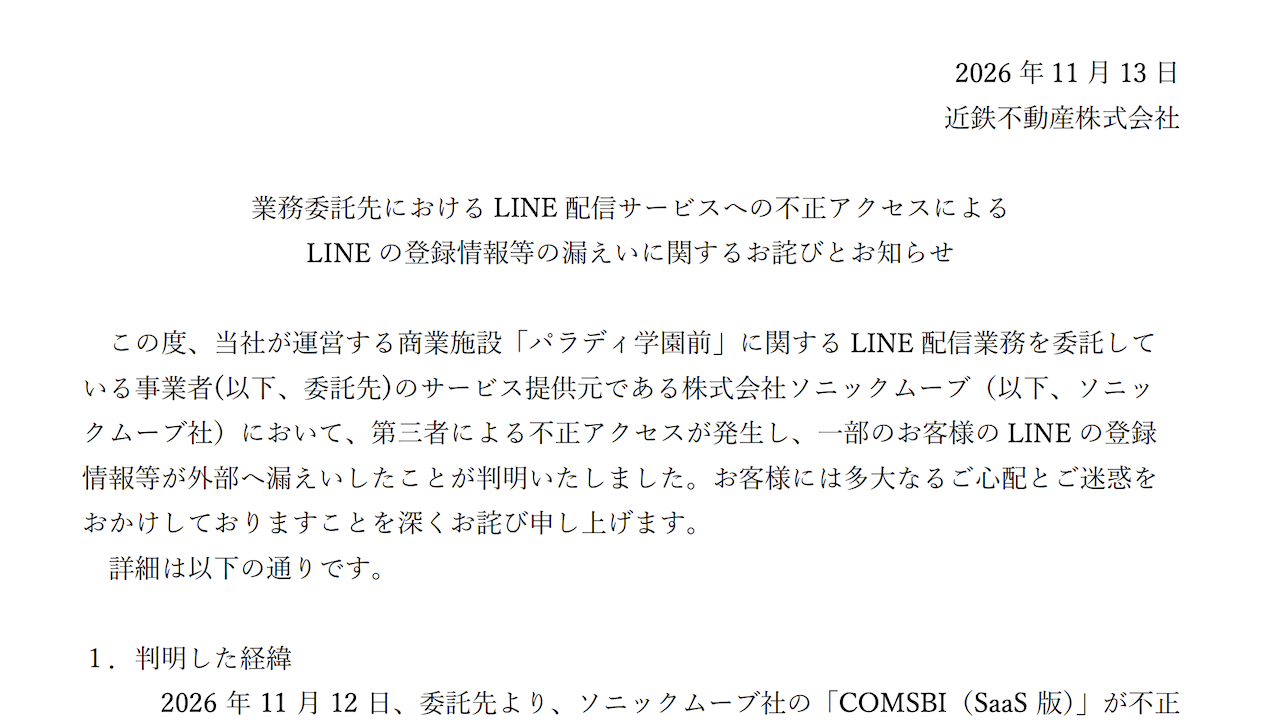
近鉄不動産は11月13日、運営する商業施設「パラディ学園前」の公式LINEアカウントから、表示名、プロフィール画像、ユーザーIDが最大3,716件漏えいしたと発表した。原因はLINE連携サービス「COMSBI」への不正アクセスとされ、京阪ホールディングスも同じ被害を公表しており、影響は複数の企業グループに広がっている。

概要
近鉄不動産は13日、商業施設「パラディ学園前」(奈良市)の公式LINEアカウントから、表示名やプロフィール画像、ユーザーIDが最大3,716件漏えいしたと発表している。報道によると、原因は、システム開発を手掛けるソニックムーブ(東京都港区)が提供するクラウド型LINE連携サービス「COMSBI」への不正アクセスとされる。
なお、近鉄不動産の発表原文は検索では確認できなかった。以下は報道と、委託先にあたるソニックムーブの公表内容に基づく。
確認できた範囲の時系列は次のとおり。
ソニックムーブは10月23日、別基盤の「COMSBI エンタープライズ基盤」の管理システムへの不正アクセスを確認し、10月26日に公表した。この件は今回の事案とは別とされる。
ソニックムーブは11月12日、クラウド型LINE連携サービス「COMSBI(SaaS版)」が第三者による不正アクセスを受け、導入先の複数企業・団体が管理する利用者の個人情報などが漏えいしたと発表した。国内の解説記事によると、不正利用は11月9日から10日にかけて、運用用アカウントを悪用して行われた。
11月13日、近鉄不動産が自社分の被害を発表した。11月14日には京阪ホールディングスが、グループ会社の公式LINEアカウントについて同様の被害を発表した。
ソニックムーブは原因について、第三者が同社アカウントの認証情報を不正に取得し、管理画面にログインしてその権限で情報を取得したと説明している。同社のアカウントには複数の企業・団体の管理機能を操作できる権限が付いており、その権限で複数の企業・団体の情報が取得された。認証情報が第三者に渡った経緯は調査中とされる。
被害・影響の範囲
近鉄不動産の公式LINEアカウントから漏えいしたのは、表示名、プロフィール画像、ユーザーIDで、件数は最大3,716件とされる。氏名、住所、電話番号などが含まれるかどうかは、確認できた報道では触れられていない。
ソニックムーブによると、COMSBI(SaaS版)で漏えいした情報には次のものがある。LINE公式アカウントの友だちの情報(LINEの表示名、プロフィール画像、ステータスメッセージ、LINEユーザーID)と、企業・団体ごとに項目が異なる利用者情報である。
被害は近鉄不動産にとどまらない。京阪ホールディングスは14日、京阪電鉄、京阪百貨店、京阪ホテルズ&リゾーツなど4社の公式LINEアカウントで、最大で延べ22万4,386人分の表示名やプロフィール画像、ユーザーIDが流出した恐れがあると発表した。このうち、氏名や住所、電話番号、メールアドレス、生年月日などのいずれかが最大で延べ6万4,332件漏えいした可能性もある。
京阪HDの件数は、報道によって異なる。共同通信は、グループ4社の五つの公式アカウントで延べ約25万人分のIDなどが流出した可能性があると伝えている。件数は調査の進展に応じて変わる可能性がある。
二次被害については、京阪HDでは今のところ確認されておらず、クレジットカード情報は保持していないとされる。近鉄不動産について二次被害の有無を明記した報道は、確認できなかった。
企業・団体の対応
近鉄不動産の対応の詳細(おわびの文面、届出の有無、利用者への注意喚起の内容)は、今回確認できた資料には記載がなかった。この点は公表されていない、または確認できていないものとして扱う。
ソニックムーブは、次の措置を実施したとしている。
攻撃元からのアクセスの遮断、同社アカウントのパスワード変更と強制ログアウト、不正に使用された権限の遮断、短時間に大量のデータを取得するアクセスの制限。LINE公式アカウント連携用の認証情報などの更新も順次進めている。
同社は原因について、認証情報の管理が十分でなかったことによるとし、おわびしている。利用者には、同社や利用企業を装った不審なメール、SMS、LINEのメッセージ、電話に注意し、心当たりのないURLや添付ファイルを開かないよう呼びかけている。
編集部コメント(読者企業が取るべき対策)
今回の事案は、委託先やSaaS事業者の管理画面の認証情報が1件漏れるだけで、複数の利用企業の顧客情報に影響が及ぶことを示している。漏えいした項目は表示名やIDが中心だが、氏名や住所まで含まれたケースもあり、被害の重さは設定内容によって変わる。自社が直接侵害されていなくても、連携サービス経由で顧客情報が漏れる前提で備える必要がある。
連携サービスの利用状況の棚卸し
公式LINEアカウントに連携しているツールやサービスを洗い出し、部署ごとに把握できていない契約がないか確認する。あわせて、各サービスに預けている顧客情報の項目と件数を一覧にする。
契約終了後のデータ削除の確認
別の企業の公表では、利用契約を終了した後も委託先のシステムに情報が残っていたとされる。解約したサービスについては、データ削除の証明書面を求め、削除の時期を記録しておく。
委託先への確認事項
委託先に対し、管理画面の多要素認証の有無、権限の分離、認証情報の保管方法を書面で確認する。一つの管理アカウントが複数顧客の情報を操作できる構成になっていないかも、あわせて尋ねる。
アクセストークンの再発行とフィッシング対策
連携サービスの事故が公表されたら、LINE公式アカウントのアクセストークンなどの認証情報を速やかに再発行する。顧客向けには、自社を装うメッセージへの注意を、公式サイトや公式LINEで案内しておく。
顧客への情報提供体制の整備
委託先から事故の連絡を受けたときの、社内の報告経路と公表の判断基準を決めておく。必要に応じて個人情報保護委員会への報告と本人通知の準備も進める。
なお、近鉄不動産の詳細な対応状況、ソニックムーブの認証情報流出の経緯、京阪HDの最終的な件数は現在調査中とされている。今後の続報に注意されたい。
出典
- 産経新聞(Yahoo!ニュース)
- ソニックムーブ「COMSBI(SaaS版)」への不正アクセスによる個人情報の漏えいに関するお知らせとお詫び
- セキュリティ対策Lab(ソニックムーブ「COMSBI(SaaS版)」で個人情報漏えい)
- 共同通信(Yahoo!ニュース)京阪HDで情報流出か

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
ヤフージャパンID情報漏洩事件から考える<ユーザーが講じるべき自衛策とは>
休眠IDとは?危険性や必要なセキュリティ対策について徹底解説
JTB不正アクセス(標的型攻撃)により793万人分個人情報漏洩か!?
Softpedia
サーフェスウェブ
セーフサーチとは?設定・解除方法と勝手にオンになる原因・対処法を徹底解説
ウェブスクレイピング