無料会員登録
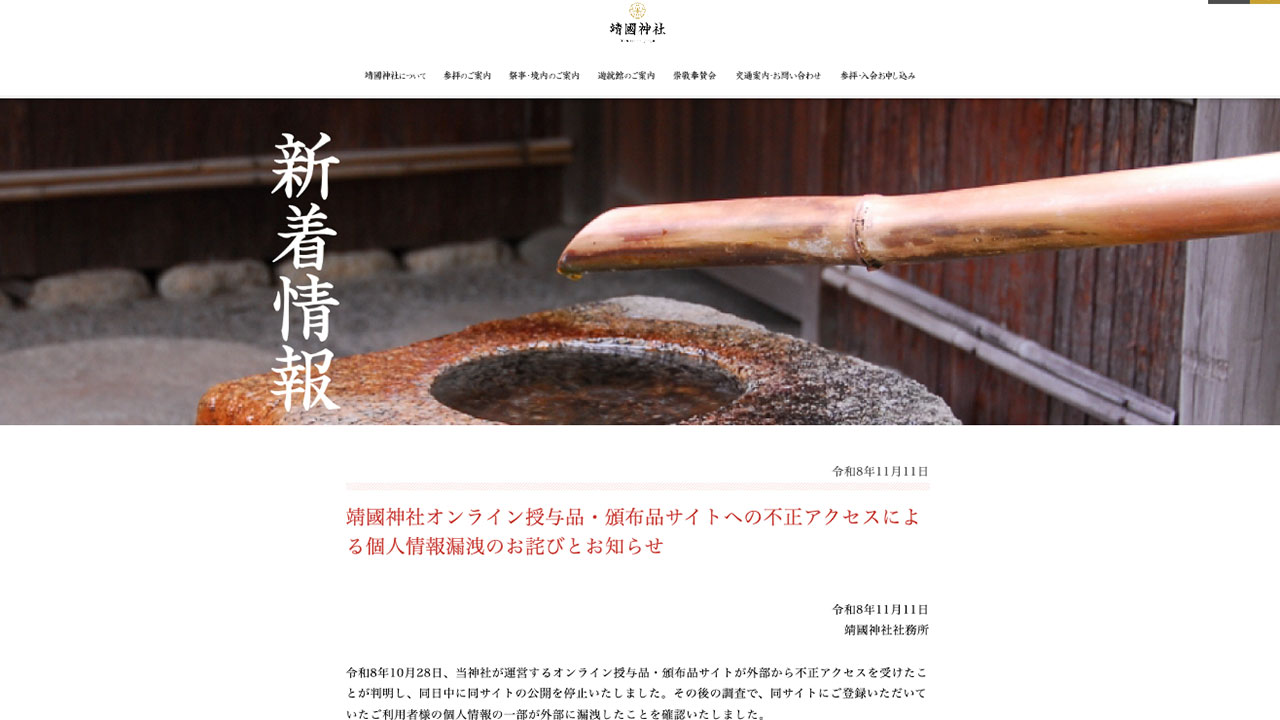
靖國神社は11月11日、同神社が運営するオンライン授与品・頒布品サイトへの不正アクセスにより、約1万4,500件の個人情報が漏えいしたと発表した。不正アクセスの判明は10月28日で、公表まで2週間ほどかかった。漏えい件数は調査中で、今後変わる可能性がある。

概要
対象は、お守りなどの授与品や頒布品をオンラインで申し込む会員向けサイトである。外部からの不正アクセスにより、会員の氏名やメールアドレス、パスワードに関する情報などが漏えいした。
靖國神社の発表によると、時系列は次のとおり。
10月28日、サイトが外部から不正アクセスを受けたことが判明した。同日中にサイトの公開を停止した。
その後の調査で、利用者の個人情報の一部が外部に漏えいしたことを確認したとされる。
11月11日、同神社は公式サイトで、おわびとお知らせを公表した。原因と影響範囲の調査は、サイト管理会社とともに進めている。不正アクセスの原因や侵入経路は、確認した範囲では公表されていない。
同じ11月11日、同神社は別の発表も出した。メールマガジンなどの配信を委託していた「ブラストメール」への不正アクセスに関するものである。
神社はメールマガジンの配信と社報デジタル版の登録受付を、株式会社ラクスライトクラウドが運営するブラストメールに任せていた。委託先が不正アクセスを検知したのは10月20日で、授与品サイトとは別の事案とされる。両事案の侵入経路が同じかどうかは公表されていない。
被害・影響の範囲
漏えいしたのは、氏名、メールアドレス、パスワードのハッシュ値とその生成に用いる補助情報、会員アカウントの管理情報(登録日時、利用状態)である。パスワード情報はそのままでは読み取れない。ただし、第三者に元のパスワードを特定されるおそれがあるとされる。
クレジットカード情報、住所、電話番号、生年月日、購入履歴は、11日時点で漏えいを確認していない。カード決済は決済代行会社を通じて行う仕組みで、漏えいが確認された情報にカード番号、有効期限、セキュリティコードは含まれない。今回の漏えいに起因する二次被害も、見つかっていないという。
件数は約1万4,500件で、調査中のため変わる可能性がある。
メールマガジン配信委託先の件では、神社は委託先から、現時点で名前とメールアドレスの漏えいは確認されていないと報告を受けている。この件は、約1万4,500件の数字とは別に扱う必要がある。
企業・団体の対応
神社は「ご利用の皆様に多大なるご迷惑とご心配をおかけしましたこと」について、深くおわびするとした。サイトは当面の間、公開を停止する。再開時期は未定である。
対象となる利用者には、漏えいした情報に含まれていたメールアドレス宛てに、個別に連絡するとしている。
利用者への注意喚起も出された。同じパスワードを他のサービスでも使っている場合は、速やかに変更するよう呼び掛けている。神社を装った不審な連絡にも注意を促している。神社から、メールや電話、SMSでパスワードやカード番号などを尋ねることはないという。
メールマガジンの件では、配信は10月21日から停止され、委託サービスの利用を終了する方針である。2027年1月に始める予定だった社報のデジタル版は、延期した。
警察や個人情報保護委員会への届出については、確認した発表では言及されていない。
編集部コメント(読者企業が取るべき対策)
今回の事案では、不正アクセスの判明から利用者への公表まで約2週間を要した。パスワードのハッシュ値が漏れており、元のパスワードを特定される可能性が残る。会員サイトを持つ企業は、パスワードの保管方法と、事故時の連絡体制を見直しておきたい。
会員サイトの棚卸し
自社が運営する会員サイトや通販サイトを洗い出し、保有する個人情報の項目と件数を一覧にする。使っていない古いサイトや、保管する必要のない情報は削除する。
パスワード保管方式の点検
パスワードを平文で保存していないかを確認する。ハッシュ化している場合も、ソルトの付与や、総当たり攻撃に強い方式の採用を検討する。漏えいした場合の影響を小さくできる。
パスワード使い回し対策
ハッシュ値が漏れると、使い回しのパスワードを通じて他サービスへの不正ログインにつながるおそれがある。自社サービスでは、多要素認証の導入や、ログイン試行の監視を進める。利用者にも、パスワードの使い回しを避けるよう案内する。
委託先への確認事項
メール配信など外部サービスを使う場合は、委託先の事故発生時に、いつ、どの経路で連絡を受けるかを決めておく。委託先が保有する自社の顧客情報の範囲も、あらかじめ把握する。今回のように、委託先の事案が自社の別の事案と同時期に起きることもある。
利用者への情報提供とフィッシング対策
漏えいした氏名とメールアドレスは、組織を装ったフィッシングに悪用されるおそれがある。公式サイトで、連絡の手段や、問い合わせない情報の内容を明示しておく。利用者への個別連絡では、本物の連絡を見分けられる書き方にする。
なお、原因、侵入経路、漏えい件数の確定値は現在調査中とされている。今後の続報に注意されたい。
出典
- 靖國神社 新着情報 オンライン授与品・頒布品サイトへの不正アクセスによる個人情報漏洩のお詫びとお知らせ
- 靖國神社 新着情報 メールマガジン等の配信委託先における不正アクセスについて
- ITmedia NEWS 靖国神社に不正アクセス 約1万4500件の個人情報漏えい、パスワードが特定されるおそれも
- 産経新聞(Yahoo!ニュース) 靖国神社に不正アクセス 個人情報約1万4500件漏洩か
- ABEMA TIMES 靖国神社 オンライン授与品 頒布品サイトに不正アクセス

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!