無料会員登録
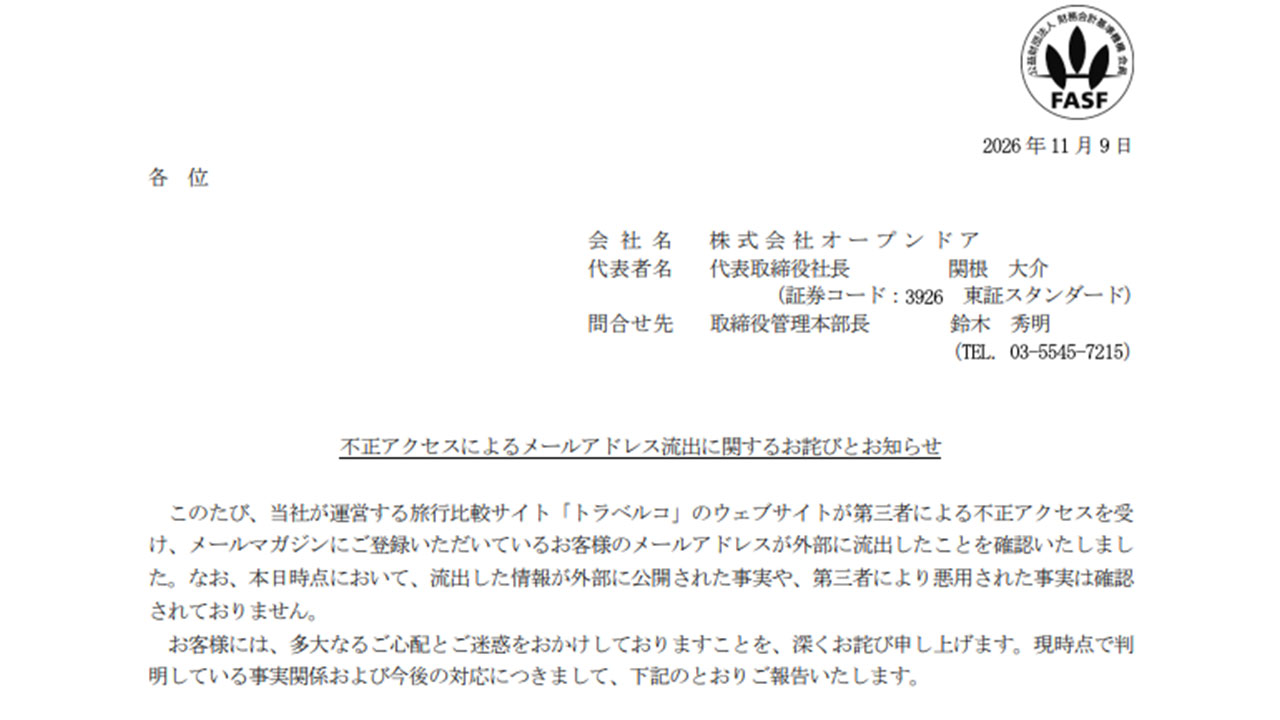
オープンドアは11月9日、旅行比較サイト「トラベルコ」のウェブサイトが第三者による不正アクセスを受け、メールマガジン登録者のメールアドレス381,926件が外部に流出したと発表した。11月4日に公表した配信委託先アララの事案とは別件だが、流出したメールアドレスの大半は重複するとされる。

概要
流出が確認されたのは、トラベルコのメールマガジンに登録されていたメールアドレスである。同社は、流出した情報が外部に公開された事実や、第三者に悪用された事実は、9日時点で確認されていないとしている。侵入の手口や原因は、確認できた範囲では公表されていない。
オープンドアの発表によると、時系列は次のとおり。
11月4日、同社はウェブサイトで、メールマガジン配信委託先における不正アクセスについて「お詫びとお知らせ」を公表した。この告知は同社サイトのニュース欄に掲載されている。
11月6日、トラベルコのウェブサイトに対する第三者による不正アクセスを確認し、メールマガジン登録者のメールアドレスが外部に流出していたことが判明した。
11月9日、同社は今回の事案を公表した。同社は、11月4日に告知した配信委託先の事案とは別の事案だと説明している。ただし、両事案ともメールマガジン登録者のメールアドレスが対象であり、対象者は大半が重なる。
委託先であるアララ側の事案は、同社が10月28日に不正アクセスを公表したものである。アララは10月28日、メール配信サービス「アララ メッセージ」への第三者の不正アクセスを公表した。
被害・影響の範囲
流出したのは、メールマガジン登録者のメールアドレス381,926件である。このうち152,655件には登録された都道府県の情報が、616件には郵便番号の情報が含まれる。
氏名、電話番号、ログインパスワード、クレジットカード情報などは漏えいしていないと報じられている。二次被害は、発表時点で確認されていない。
アララ事案との関係では、両事案の流出メールアドレスは大半が重複するとされる。そのため、2件の件数を単純に合算して人数とすることはできない。
メールマガジンの配信は停止している。一方、トラベルコのその他のサービスは利用できる。
企業・団体の対応
オープンドアは不正アクセスの確認後、侵入経路を遮断し、安全性対策を実施したとしている。警察へ相談し、個人情報保護委員会などの関係機関にも報告したという。
対象者への通知は、アララ側の事案も含めて対象範囲を確認したうえで進める方針である。対象者には、順次メールで個別に案内する予定とされる。
同社は、お客様に多大な心配と迷惑をかけたとして、おわびを表明している。心当たりのない不審なメールを受信した場合の注意も、発表で呼びかけている。
編集部コメント(読者企業が取るべき対策)
今回の事案は、同じメールアドレスが自社サイトと外部の配信基盤の両方に保存されていると、片方を守るだけでは足りないことを示している。短期間に別経路の侵害が重なり、対象データがほぼ重複した点は、多くの企業に当てはまる。自社と委託先の双方で、保管場所と防御の状況を確認したい。
保管場所の棚卸し
メールマガジン登録者のデータが、入力フォーム、会員データベース、配信システム、バックアップのどこにあるかを一覧にする。保管する項目と保持期間も併せて整理する。不要になった登録者データは、削除の基準を定めて消去する。
自社環境と委託先の切り分け
委託先で事故が起きたときに、自社環境の侵害の有無も同時に確認する体制を整える。ログの保全と調査の範囲を、あらかじめ決めておく。委託先の事案と自社の事案が重なった場合の、公表文面の方針も確認しておく。
配信停止時の代替手段の確保
配信基盤が止まった場合に、顧客への連絡が途絶えないようにする。停止時の連絡手段と、再開の判断基準を事前に決める。再開前には、接続用の認証情報の再発行と送信ドメインの点検を行う。
フィッシング対策の周知
流出したメールアドレスは、偽メールの送付に悪用されるおそれがある。公式サイトや問い合わせ窓口で、パスワードやカード番号をメールで尋ねないことを明記する。顧客には、不審なメールのリンクを開かないよう伝える。
自社ウェブサイトの脆弱性点検
登録フォームや管理画面など、登録者データに触れる経路の権限とアクセスログを見直す。アクセス制御の設定と、ソフトウェアの更新状況も確認する。外部公開している機能は、必要最小限に絞る。
なお、2事案の対象範囲の精査は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.