
 無料会員登録
ある朝、出社したセキュリティ担当者がファイアウォールのログを開いたところ、深夜から明け方にかけて、海外のIPアドレスから数千件もの接続試行が記録されていた——。「いったいこれは何だ?」と困惑したそのとき、会社のサーバーはすでに”下見”されていたのかもしれません。
これがプロービング(Probing)と呼ばれる行為です。サイバー攻撃者がいきなり侵入を試みることはほとんどなく、事前にターゲットのネットワーク構造や開放ポート、動作しているサービスを入念に調べます。プロービングはその偵察段階そのものを指す言葉です。

プロービングとは?サイバー攻撃の「下見」を知る
プロービングはネットワークへの偵察行為
プロービング(Probing)とは、ネットワーク上のホストやデバイスに対して試行的にデータやリクエストを送り、その反応や状態を調べる行為を指します。日本語に訳すと「探針」「探索」といった意味になります。
わかりやすいたとえ話をすると、空き巣が建物に入る前に「どの窓が開いているか」「防犯カメラがどこにあるか」「住人が在宅しているか」を確認して回るようなイメージです。プロービングはサイバー空間における”その下見”にあたります。
プロービング自体は必ずしも悪意ある行為ではありません。ネットワーク管理者が自社システムの健全性を確認したり、セキュリティ業者が脆弱性診断(ペネトレーションテスト)を行ったりする際にも同じ技術が使われます。問題は、許可を得ていない第三者が他者のシステムに対して行う場合です。
正規の利用と悪意ある利用 — 同じ行為が目的で変わる
プロービングは目的と許可の有無によって、まったく異なる意味を持ちます。次の表で正規利用と悪意ある利用の違いを整理します。
| 観点 | 正規の利用(合法) | 悪意ある利用(違法) |
|---|---|---|
| 実施者 | ネットワーク管理者・セキュリティ業者 | 外部の攻撃者・不審な第三者 |
| 目的 | 脆弱性診断・性能監視・障害調査 | 侵入経路の特定・攻撃準備 |
| 対象 | 自社・契約に基づくシステム | 他者のシステム(無断) |
| 頻度・規模 | 計画的・定期的・範囲限定 | 大量・無差別・短時間集中 |
| 法的根拠 | 有り(社内規定・業務委託契約) | 無し(不正アクセス禁止法違反の可能性) |
プロービングの代表的な手法5選
プロービングには複数の手法があり、攻撃者は目的に応じてこれらを組み合わせて使います。それぞれの手法を理解することで、ログやアラートに現れた兆候を読み取る力が身につきます。
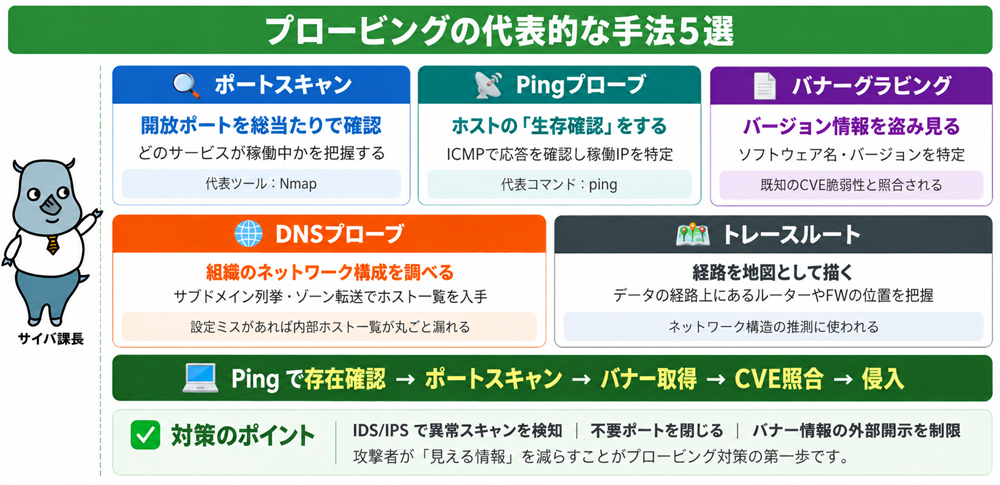
① ポートスキャン(Port Scan)— 「玄関の鍵を一斉チェック」
ポートスキャンは、ネットワーク上のデバイスに対して複数のポート番号(0〜65535)を順番に叩き、どのポートが開いているか(=サービスが稼働しているか)を調べる手法です。「ポート」はコンピュータとの通信の出入口を指し、たとえばポート80はHTTP(Webサービス)、ポート22はSSH(リモート操作)に使われています。
攻撃者はポートスキャンを行い、開いているポートから「このサーバーはWebサービスとメールサービスを動かしている」「古いバージョンのFTPが動いている」といった情報を集めます。ポートスキャンに使われるツールとして代表的なのが「Nmap(Network Mapper)」です。オープンソースで誰でも入手でき、ネットワーク診断にも広く使われる一方、悪用されるリスクも高いツールです。
攻撃者は検知を避けるため、スキャン速度を意図的に遅くする(スロースキャン)、送信元IPを分散させるといった手法も使います。ファイアウォールだけでなく、IDS/IPS(後述)との組み合わせが不可欠です。
② Pingプローブ(ICMP Probing)— 「呼び鈴で在宅確認」
Pingプローブは、ICMP(インターネット制御メッセージプロトコル)を使ってホストへ「生存確認」のリクエストを送る手法です。日常でも使う「pingコマンド」がこれにあたります。攻撃者は対象ネットワーク内の複数のIPアドレスに一斉にPingを送り、応答があったIPアドレス(稼働中のホスト)のリストを作成します。
Pingプローブ自体はシンプルですが、「ネットワーク内にどれだけのデバイスが存在するか」「どのIPアドレスが使われているか」を把握するための最初のステップとして、攻撃者に広く使われます。
③ バナーグラビング(Banner Grabbing)— 「表札から住人情報を読む」
バナーグラビングは、サーバーやサービスが接続時に返す「バナー」(サービス名・バージョン情報など)を収集する手法です。たとえばSSHサーバーに接続したとき「OpenSSH 7.9p1」のように表示される情報がバナーです。
攻撃者はこのバナー情報から、動いているソフトウェアの種類とバージョンを特定し、「そのバージョンに既知の脆弱性(CVE)がないか」を調べます。古いバージョンが稼働していれば、公開されているエクスプロイト(攻撃コード)を用いて侵入を試みることができます。
④ DNSプローブ(DNS Probing)— 「住所録を盗み見る」
DNSプローブは、DNS(ドメインネームシステム)への問い合わせを通じて、組織のネットワーク構成を探る手法です。たとえばDNSゾーン転送の設定が不適切な場合、攻撃者はサブドメイン・内部ホスト名・IPアドレスの一覧を丸ごと入手できてしまいます。
また、サブドメインを総当たりで照会する「ブルートフォースDNS列挙」も一般的な手法です。メール用のサーバー(MXレコード)や管理用のサーバー(NSレコード)が特定されると、それらが次の攻撃ターゲットになります。
⑤ トレースルート(Traceroute)— 「建物の内部構造を調べる」
トレースルートは、データが特定のホストに到達するまでに経由するルーターなどのネットワーク機器の経路を把握するツールです。攻撃者はこれを使ってネットワークのトポロジー(構造)を把握し、ファイアウォールの位置や内部ネットワークの設計を推測します。「どこに防壁があり、どこに突破口があるか」を地図として描くイメージです。
攻撃者はプロービングで何を探しているのか
プロービングは単なる情報収集ではなく、その後の攻撃を最大効率化するための「事前準備」です。攻撃者が特に重点的に探っている情報と、その悪用方法を理解しておきましょう。
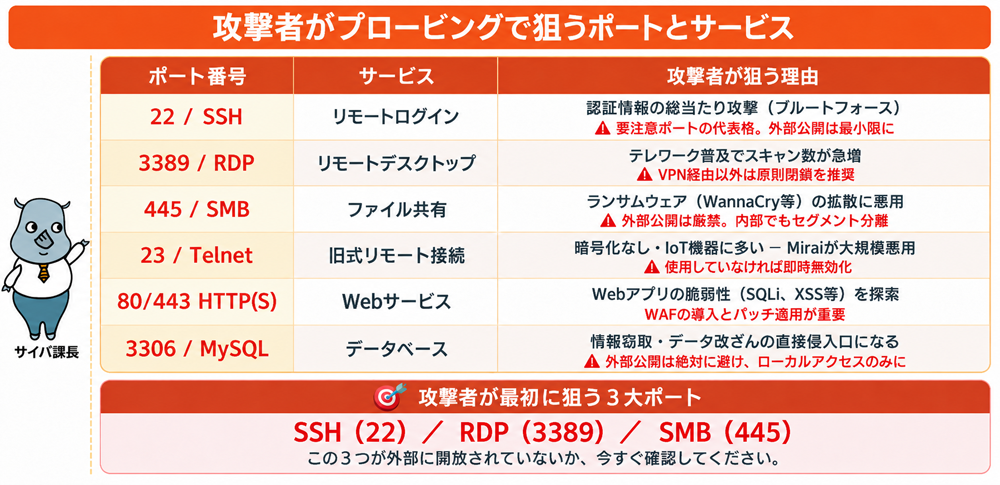
狙われやすいポートとサービス
すべてのポートが等しく狙われるわけではありません。攻撃者は特に脆弱性が多いポートや、認証情報が弱いまま使われやすいサービスを集中的にスキャンします。
| ポート番号 | サービス | 攻撃者が狙う理由 |
|---|---|---|
| 22 | SSH | パスワードの総当たり攻撃。設定が弱いと侵入の足がかりになる |
| 23 | Telnet | 暗号化なし・古いIoT機器に多い。Miraiボットネットが悪用 |
| 80 / 443 | HTTP / HTTPS | Webアプリの脆弱性(SQLインジェクション等)の探索 |
| 3389 | RDP | リモートデスクトップへのブルートフォース。テレワーク普及で増加 |
| 445 | SMB | ランサムウェアの拡散(WannaCry等)に悪用された代表ポート |
| 3306 | MySQL | データベースへの直接アクセス・情報窃取 |
| 21 | FTP | 認証情報が平文で流れる旧式プロトコル。匿名ログインが有効なことも |
JPCERT/CCの観測データによると、日本国内に向けたスキャンで最も多いのはSSH(22番)・RDP(3389番)・SMB(445番)への探索です。リモートワーク普及以降、RDPへのスキャンが特に増加しています。これらのポートを外部に開放している場合は、早急にアクセス制限の見直しが必要です。
OSやソフトウェアバージョンを特定する理由
バナーグラビングやバージョン検出スキャン(Nmapの-sVオプションなど)によって、動作しているOSのバージョンやミドルウェアのバージョンが判明すると、攻撃者はそれに対応するCVE(既知の脆弱性)をすぐに調べます。
たとえば「Apache HTTP Server 2.4.49」が動いていれば、パストラバーサル攻撃の脆弱性(CVE-2021-41773)が悪用できます。「古いOpenSSLのバージョン」が確認されれば、HeartBleed脆弱性の悪用が試みられます。プロービングで得た情報は、攻撃者にとって「どの武器を使うか」を決める地図になるのです。
実際の被害事例:プロービングが引き金になった攻撃
プロービングは単独では被害を生みませんが、後続の攻撃につながる重大な前兆です。実際に大きな被害を出した事例から、その危険性を具体的に学びましょう。
事例① Miraiボットネット:大規模ポートスキャンで世界中のIoT機器を乗っ取る(2016年)
2016年、「Mirai(ミライ)」と呼ばれるマルウェアが世界中のIoT機器(監視カメラ・ルーター・DVRなど)に感染し、前代未聞の規模のDDoS攻撃を引き起こしました。Miraiの感染拡大の起点となったのはプロービング、具体的にはTelnetポート(23番・2323番)への大規模なポートスキャンです。
Miraiは感染した端末からランダムなIPアドレスに無差別にスキャンを続け、Telnetポートが開いている機器を見つけると、「admin/admin」「root/1234」のようなデフォルト認証情報でログインを試みました。
この手法で数十万台ものIoT機器を乗っ取ったMiraiは、2016年10月にアメリカのDNSプロバイダ「Dyn」に大規模DDoS攻撃を仕掛け、Twitter・Netflix・Amazonなど主要サービスの大規模障害を引き起こしました。Miraiの被害を調査したAkamai Technologies社の報告によると、攻撃時のトラフィックは最大1.2Tbpsに達したとされています。
事例② 病院へのランサムウェア攻撃:VPN探索から始まった侵入(2021年・国内)
2021年10月、徳島県のつるぎ町立半田病院がランサムウェア攻撃を受け、電子カルテシステムが完全に使用不能になりました。約85,000人分の患者情報が影響を受け、病院は紙カルテでの診療を余儀なくされ、完全復旧まで約2ヶ月を要しました。
第三者委員会の調査報告書によると、攻撃者は事前に病院が使用しているVPN機器の脆弱性を探索(プロービング)し、古いバージョンのVPN装置を特定した上で侵入したとされています。この攻撃で使われた手法は、プロービングによるVPN脆弱性の特定→認証情報の搾取→内部ネットワークへの侵入→ランサムウェアの展開、という段階的な手順でした。
医療機関のネットワーク機器が外部からスキャンされ、脆弱性を突かれた典型的な事例です。同様の攻撃は2022年の大阪急性期・総合医療センターのランサムウェア攻撃でも繰り返されており、プロービング対策は医療・インフラを問わず緊急課題となっています。
プロービングを検知・防御する5つの対策
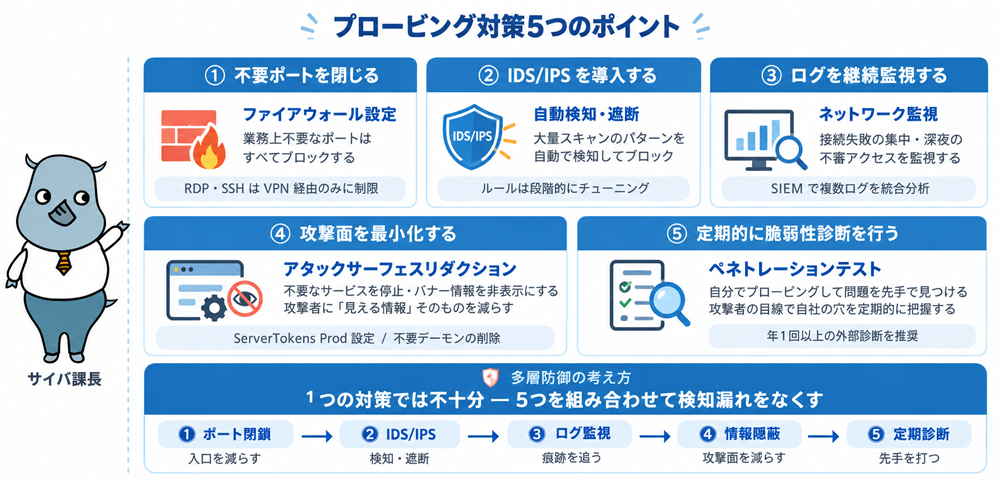
プロービングは早期に検知し、適切に対応することで後続の攻撃を防ぐことができます。以下の5つの対策を多層的に組み合わせるのが効果的です。
① 不要なポートを閉じる(ファイアウォール設定)
ファイアウォールで不要なポートへのアクセスをブロックすることは、プロービング対策の基本です。外部に公開するポートは業務上必要な最小限に絞り、使用していないサービスのポートはすべて閉じます。特にSSH・RDP・Telnetなどのリモートアクセスポートは、VPNやIP制限と組み合わせて管理することが重要です。
また、外部から内部ネットワークへのICMPリクエスト(Ping)を制限することも有効です。Pingへの応答をブロックすることで、Pingプローブによるホストの存在確認を防ぐことができます。
② IDS/IPSでプロービングを自動検知・遮断する
IDS(侵入検知システム)は、不審なスキャン行為を検知してアラートを発するシステムです。IPS(侵入防止システム)はさらに進んで、検知した不審な通信を自動でブロックします。プロービングの特徴的なパターン(短時間に多数のポートへ接続試行・同一IPからの大量スキャン)を検知ルールとして登録することで、攻撃の初期段階を自動的に捉えることができます。
IDS/IPSのルールを厳しくしすぎると、正規の通信もアラート対象となり「アラート疲れ(Alert Fatigue)」が起きます。セキュリティ担当者がアラートを無視しがちになると、本当の脅威を見逃すリスクが高まります。初期は段階的にルールを調整し、誤検知を減らすチューニングが不可欠です。
③ ネットワーク監視とログ分析を継続する
ファイアウォールやルーターのログを継続的に収集・分析することで、プロービングの痕跡を発見できます。注目すべき指標は、特定のIPアドレスからの連続した接続失敗、短時間での多数ポートへのアクセス試行、深夜・早朝など業務時間外の不審なアクセスパターンです。
SIEM(Security Information and Event Management:セキュリティ情報・イベント管理システム)を導入することで、複数のログを統合的に分析し、プロービングのパターンを自動的に相関付けることができます。
④ 攻撃面の最小化(アタックサーフェスリダクション)
攻撃者がプロービングで情報を得られるポイントを物理的に減らすことも重要です。具体的には、使用していないサービスやデーモンを停止・アンインストールすること、バナー情報(サービス名やバージョン情報)の外部への開示を制限すること(Apacheであれば「ServerTokens Prod」設定など)、そして定期的なパッチ適用でバージョンを最新に保つことが挙げられます。
攻撃者は古いバージョン特有の脆弱性を狙います。バナーでバージョン情報を隠すとともに、実際にパッチを当てて脆弱性をなくすことが根本的な対策になります。
⑤ 定期的な脆弱性診断(自分でプロービングしてみる)
外部の攻撃者の視点で自社システムをプロービングし、発見した問題を先手で修正するのが脆弱性診断(ペネトレーションテスト)です。セキュリティベンダーに依頼して実施するほか、OWASP ZAPやNmapなどのツールを使った内部診断も有効です。「攻撃者に見えているものを自分でも把握する」ことが、プロービング対策の本質ともいえます。
プロービング対策チェックリスト
今すぐ確認!プロービング対策チェックリスト
・外部に公開している不要なポートをすべて閉じているか確認した
・ファイアウォールのルールを定期的に見直し、最新の状態を保っている
・IDS/IPSを導入し、プロービングのパターンに合わせた検知ルールを設定している
・ファイアウォール・ルーターのログを定期的に収集・分析している
・不審なスキャンを検知した場合の対応手順(インシデントレスポンス)が整備されている
・使用していないサービス・ソフトウェアを停止・削除している
・SSH・RDP・VPNなどのリモートアクセス経路をIP制限や多要素認証で保護している
・OSおよびミドルウェアのパッチを定期的に適用している
・バナー情報(サービス名・バージョン情報)の外部への開示を制限している
・年1回以上、外部業者による脆弱性診断またはペネトレーションテストを実施している
よくある質問(FAQ)
Q. プロービングは違法ですか?
自社システムや、業務委託契約に基づく許可を得たシステムへのプロービングは合法です。ただし、無断で他者のシステムをスキャンすることは「不正アクセス禁止法」の違反となる可能性があります。ツールを使う前に必ず対象・許可・実施者を明確にしてください。
Q. プロービングを検知するには何が必要ですか?
IDS/IPS・ファイアウォールのログ監視・SIEMの組み合わせが有効です。特に、短時間に複数ポートへ接続を試みるパターンや、同一IPアドレスからの連続した接続失敗がプロービングの典型的な兆候です。これらのパターンを自動検知できるようにルールを設定しておくことが重要です。
Q. プロービングを受けたら必ず攻撃されますか?
必ずしもそうではありません。インターネット上ではボットによる無差別スキャンが常時行われており、正規の脆弱性診断業者によるものも含まれます。ただし、プロービングが特定のIPや組織に集中している場合、または特定ポートへの執拗なスキャンが続く場合は、後続の攻撃準備の可能性があるため、速やかに送信元IPをブロックし、ログを保全することを推奨します。
Q. ポートスキャンとプロービングは同じですか?
ポートスキャンはプロービングの代表的な手法の一つです。プロービングはより広い概念で、ポートスキャンの他にPingプローブ・バナーグラビング・DNSプローブ・トレースルートなど複数の手法を含みます。攻撃者はこれらを組み合わせてターゲットの情報を立体的に収集します。
Q. プロービングの痕跡はどこで確認できますか?
ファイアウォールのログ・ルーターのアクセスログ・サーバーのauth.logやsyslogが主な確認場所です。短時間に多数の接続失敗(Connection refused)が並んでいる場合や、普段アクセスのない海外IPからの大量アクセスが記録されている場合は、プロービングが行われている可能性があります。
Q. 中小企業でもプロービング対策は必要ですか?
はい、攻撃者はボットを使って規模に関係なく無差別にスキャンします。むしろ、セキュリティ投資が少ない中小企業は攻撃者にとって「狙いやすいターゲット」になりやすい現状があります。最低限の対策として、不要ポートの閉鎖・ファイアウォールの設定・RDPのVPN化・パッチ適用の定期実施は、規模を問わず実施してください。
まとめ
プロービングとは、ネットワーク上のシステムに試験的なリクエストを送り、その状態や構成を調べる偵察行為です。ポートスキャン・Pingプローブ・バナーグラビング・DNSプローブ・トレースルートなどの手法があり、攻撃者はこれらを組み合わせて侵入の足がかりを探します。
Miraiボットネットの感染拡大や国内医療機関へのランサムウェア攻撃など、実際の大規模インシデントの多くはプロービングによる偵察フェーズを経ています。プロービングそのものは被害を生みませんが、それが後続する攻撃への「入口探し」である点を理解することが重要です。
対策の柱は、①不要なポートを閉じる、②IDS/IPSでプロービングを検知・遮断する、③ログを継続的に監視する、④バナー情報を隠して攻撃面を減らす、⑤定期的に脆弱性診断を行う——この5つの多層防御です。いずれか一つに頼るのではなく、組み合わせることで検知漏れのリスクを大幅に下げることができます。
「攻撃者が今、自社のネットワークをどう見ているか」を意識することが、プロービング対策の出発点です。まずは自社のファイアウォールログを開き、深夜の接続試行がないかを確認するところから始めてみてください。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!















自社のシステムを診断するためのポートスキャンや、委託契約に基づく脆弱性診断は合法です。ただし、許可なく他社・他者のシステムをスキャンすることは、不正アクセス禁止法の「不正アクセス行為」に問われる可能性があります。自社でツールを使う際は、必ず対象範囲と実施者を事前に明文化してください。