無料会員登録
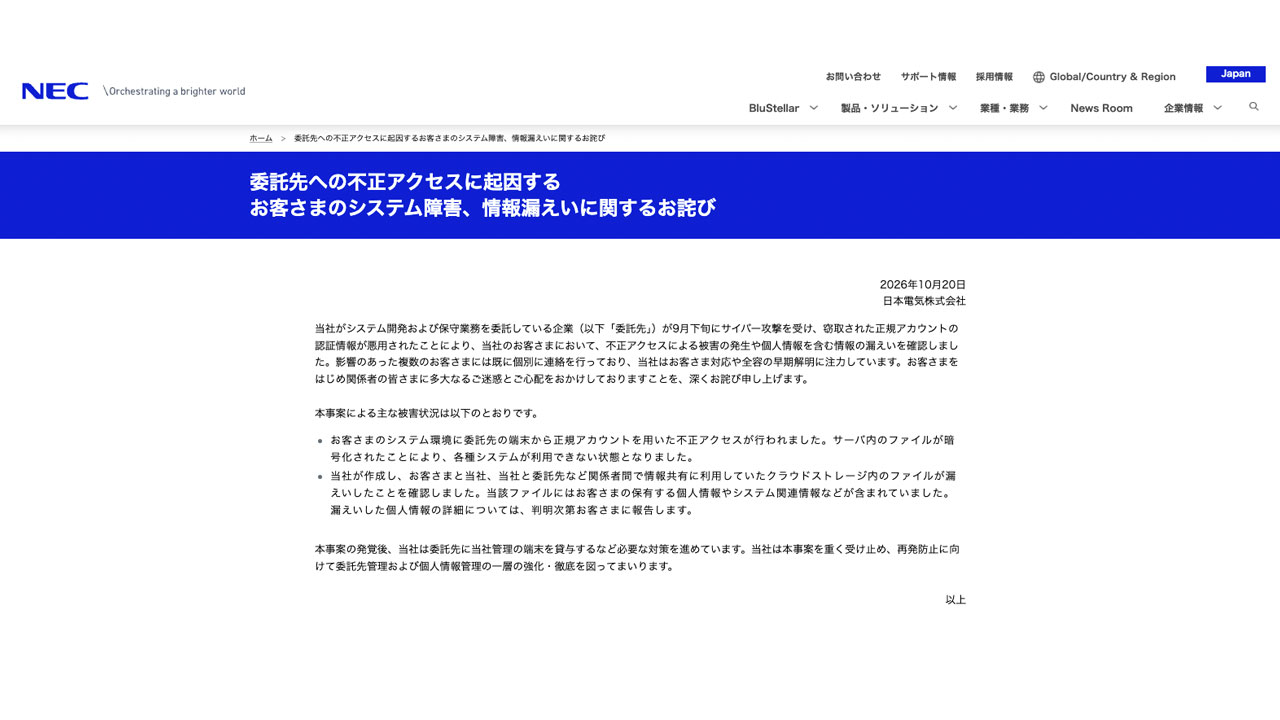
日本電気株式会社(NEC)は2026年10月20日、システム開発・保守業務の委託先がサイバー攻撃を受け、複数の顧客でシステム障害や個人情報を含む情報の漏洩が発生したと公表した。
委託先から盗まれた正規アカウントの認証情報が悪用されたという。影響を受けた顧客には既に個別に連絡し、対応と全容解明を進めている。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
委託先の端末から顧客環境に不正アクセス
公式発表によると、委託先がサイバー攻撃を受けたのは9月下旬。
顧客のシステム環境に対し、委託先の端末から正規アカウントを使った不正アクセスが行われた。サーバー内のファイルが暗号化され、各種システムが利用できない状態となった。
共有クラウドから個人情報・システム関連情報が漏洩
NECが作成し、顧客や委託先などとの情報共有に利用していたクラウドストレージからも、ファイルの漏洩を確認した。
ファイルには、顧客が保有する個人情報やシステム関連情報などが含まれていた。漏洩した個人情報の詳細は、判明次第、顧客に報告するとしている。
10月20日付の発表では、委託先名、被害を受けた顧客名、漏洩件数や人数は公表されていない。
NEC管理端末の貸与などを実施、委託先管理を強化へ
NECは発覚後、委託先に同社管理の端末を貸与するなどの対策を進めている。
同社は本事案を重く受け止め、再発防止に向けて、委託先管理と個人情報管理を一層強化・徹底する方針を示した。
出典:NEC「委託先への不正アクセスに起因するお客さまのシステム障害、情報漏えいに関するお詫び」
※2026年10月20日付の公式発表に基づく。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!