無料会員登録
ドメインコントローラとは、Windowsネットワークにおいて、あるネットワーク上の範囲(ドメイン)における利用者アカウントやコンピュータなどのアクセス権限などを一元的に管理し、利用者の認証を行うサーバコンピュータのことです。
本記事では、その仕組みや役割に加え、組織のネットワークを掌握しようとする攻撃者にとって「最終目標」となりやすい理由と、具体的な防御策までを解説します。

ドメインコントローラとは
ドメインコントローラとは、Windowsネットワークにおいて、あるネットワーク上の範囲(ドメイン)における利用者アカウントやコンピュータなどのアクセス権限などを一元的に管理し、利用者の認証を行うサーバコンピュータのことです。
企業などで同じネットワーク上に多くのWindowsコンピュータや周辺機器、共有フォルダなどがある場合、個々の資源ごとに各利用者のアカウントを作ったり権限設定などを行うのは煩雑なため、Windows Serverが導入されたサーバをドメインコントローラとしてアカウントや権限の情報を集約し、各資源に一括で適用する仕組みが提供されている。
ドメインコントローラは自らの属するネットワーク上の範囲(ドメイン)について、ユーザーアカウントやユーザーグループを作成し、それぞれの業務上の役割や権限に応じてネットワーク上の資源(コンピュータや共有フォルダ、プリンタなど)へのアクセス権を付与する。
ネットワーク内のWindowsパソコンはドメインに参加することでドメインコントローラの管理を受けることができ、ログイン時に利用者の資格情報をドメインコントローラに問い合わせ、通知された権限に基づいて資源の利用を許可する。
NTドメインのPDCとBDC
Windows NT 4.0 Serverまで一般的だった「NTドメイン」でも、ドメインコントローラがユーザーアカウントなどの一元管理を行うのは同じですが、ドメイン間の階層的な連続などにも対応していませんでした。
NTドメインを管理する大本のサーバを「プライマリドメインコントローラ」(PDC:Primary Domain Controller)と呼び、PDCの働きを支えるサーバを「バックアップドメインコントローラ」(BDC:Backup Domain Controller)といいます。両者には上下関係があり、BDCはPDCの持つ情報を複製して保存しておき、PDCの停止時には一時的に処理の肩代わりをします。
BDCのバックアップデータからPDCの情報を復元することもでき、PDCはドメインに一台だがBDCは複数を置くことができ、いずれかのBDCを昇格して新しいPDCとすることもできました。この歴史的な経緯を知っておくと、現在のマルチマスター構成の利点がより理解しやすくなります。
ドメインコントローラの主な役割
認証
ドメインに参加しているユーザーやコンピュータのログイン要求に対して、資格情報(ユーザー名とパスワードなど)を検証し、正当な利用者であることを確認します。この認証には、主にKerberosと呼ばれるプロトコルが利用されています。
ディレクトリサービスの提供
ネットワーク上のユーザー、グループ、コンピュータ、プリンタなどのリソース情報を一元的に管理し、検索可能な形で提供します。
ポリシーの適用
グループポリシーを通じて、ドメインに参加しているコンピュータやユーザーに対して、セキュリティ設定やソフトウェアの配布、デスクトップ環境の統一といった管理ポリシーを一括で適用します。
ドメインコントローラとActive Directory(AD)の関係
現在のWindowsネットワークで一般的な「Active Directory」(アクティブディレクトリ)で管理されているドメインを「ADドメイン」(Active Directory domain)と呼び、各ドメインに一台以上のドメインコントローラを置くことができる。
また、複数ドメインのドメインコントローラ間で上下関係を設けて頂点のドメインから階層的に枝分かれする木構造で管理情報を共有・適用することもでき、これを「ドメインツリー」(domain tree)という。複数のツリーで信頼関係を結んで互いの設定情報を利用できるようにしたグループを「フォレスト」(forest)という。
冗長化構成とFSMO(操作マスタ)
複数設置した場合は互いに管理情報を共有・交換する対等な関係となり、一台が故障などで停止しても残りのドメインコントローラが機能を提供し続けることができる(マルチマスター構成)。
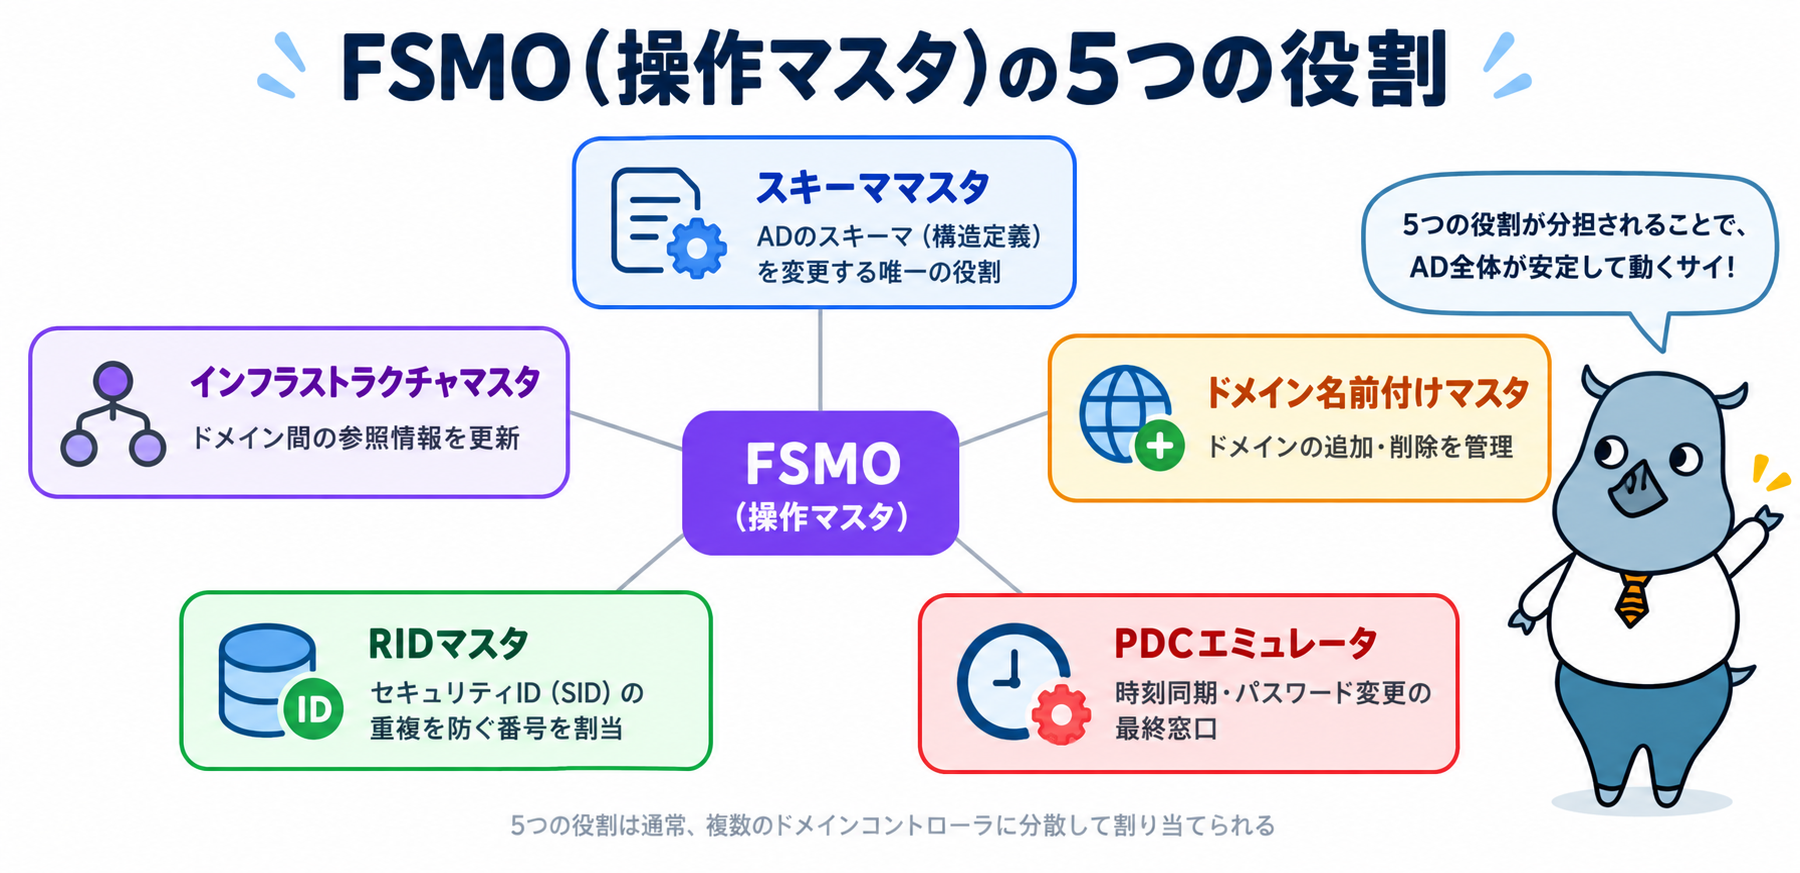
ただし、ネットワーク全体で一意でなければならない一部の操作については、複数のドメインコントローラが同時に処理してしまうと不整合が生じます。そのため、そうした特定の操作だけは、ネットワーク内のいずれか一台のドメインコントローラに限定して割り当てる仕組みがあり、これをFSMO(Flexible Single Master Operation、操作マスタ)といいます。
FSMOには、スキーママスタ・ドメイン名前付けマスタ・PDCエミュレータ・RIDマスタ・インフラストラクチャマスタという5つの役割があり、通常はこれらの役割を用いて一台に集中することもできます。
ドメインコントローラが狙われる攻撃手法
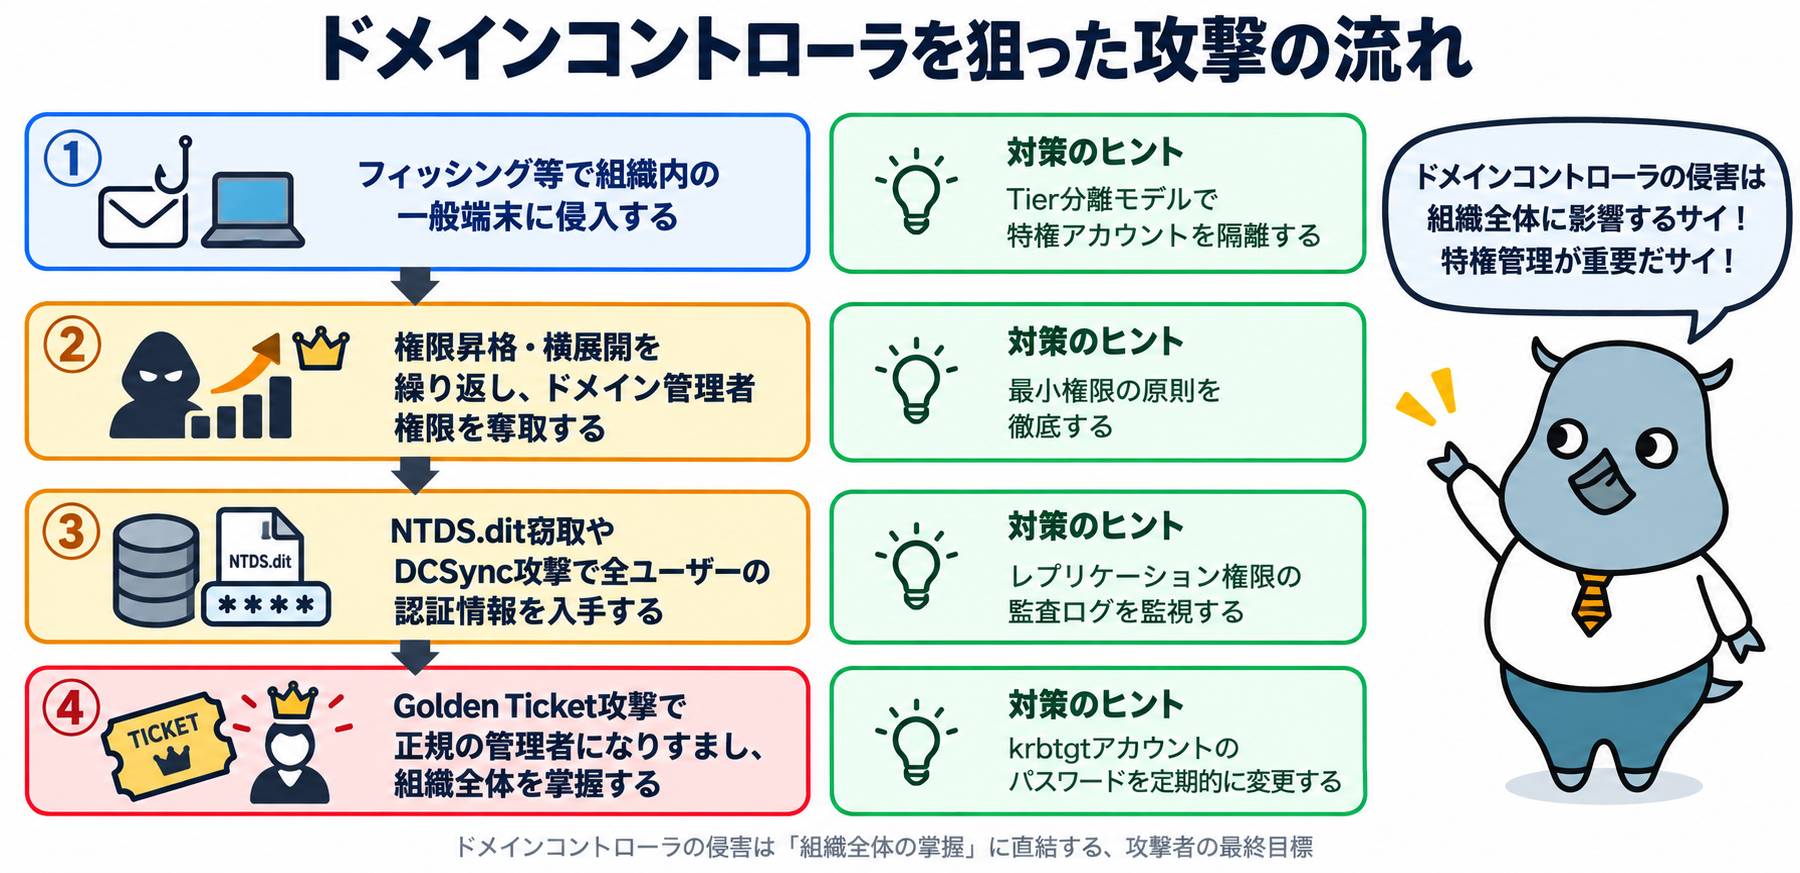
ドメインコントローラは組織内のすべてのユーザーアカウントと認証情報を一元管理しているため、侵害されると組織のネットワーク全体が攻撃者に掌握されてしまいます。そのため、標的型攻撃やランサムウェア攻撃において、ドメインコントローラは攻撃者が目指す「最終目標」に位置づけられることが多くあります。
NTDS.dit窃取
Active Directoryのデータベースファイルである「NTDS.dit」には、ドメインに参加するすべてのユーザーのパスワードハッシュが含まれています。攻撃者はこのファイルを窃取・解析することで、大量のユーザーの認証情報を一度に入手しようとします。
DCSync攻撃
DCSync攻撃は、ドメインコントローラ同士が情報を同期するために使う「レプリケーション」の権限を悪用し、あたかも自分がドメインコントローラであるかのように振る舞って、他のドメインコントローラからパスワードハッシュ等の認証情報を取得する手法です。
Golden Ticket攻撃
Kerberos認証において特別な役割を持つ「krbtgt」アカウントのパスワードハッシュを窃取できると、攻撃者は事実上無期限で有効な、なりすまし用のチケット(Golden Ticket)を偽造できます。これにより、ドメイン内のあらゆるリソースに管理者として自由にアクセスできるようになってしまいます。
ドメインコントローラを守るための対策
ドメインコントローラの重大性を踏まえ、以下のような対策を組み合わせて防御を固めることが重要です。
- Tier分離モデルの導入:ドメインコントローラを扱う特権アカウントを、通常業務で使うアカウントや端末から明確に分離し、侵害の連鎖を防ぎます。
- 監査ログの監視:レプリケーション要求など、通常とは異なるアクセスパターンがないか、ログを継続的に監視します。
- 最小権限の原則:ドメイン管理者権限を持つアカウントの数を必要最小限に抑え、日常的な作業には使用しないようにします。
- 多要素認証の適用:特権アカウントでのログインには多要素認証(MFA)を必須にし、パスワードのみでの侵入を防ぎます。
- krbtgtアカウントのパスワードの定期的な変更:Golden Ticket攻撃への耐性を高めるため、定期的にリセットすることが推奨されています。
ドメインコントローラのメリット・デメリット
メリット
- 一元管理による効率化:多数のユーザーアカウントやコンピュータの権限管理を一箇所に集約でき、管理者の負担が軽減されます。
- 統一されたセキュリティポリシー:グループポリシーにより、組織全体で一貫したセキュリティ設定を適用できます。
- 冗長性の確保:マルチマスター構成により、一台が停止しても残りのドメインコントローラがサービスを継続できます。
デメリット
- 攻撃者の重大な標的になりやすい:侵害されると組織全体に影響が及ぶため、常に高いレベルでの防御が求められます。
- 構築・運用の専門知識が必要:Active Directoryの設計やFSMOの役割分担など、専門的な知識が求められます。
- 単一障害点になりうる:冗長化構成を取っていない場合、ドメインコントローラの停止がネットワーク全体の認証機能停止に直結します。
まとめ
ドメインコントローラは、Windowsネットワークにおけるユーザー認証とリソース管理を一元的に担う、組織のITインフラの中核をなす存在です。Active DirectoryやFSMOといった仕組みを通じて効率的な管理を実現する一方、その重要性の高さゆえに、NTDS.dit窃取・DCSync攻撃・Golden Ticket攻撃といった手法で攻撃者に狙われやすい存在でもあります。
Tier分離モデルの導入や最小権限の原則の徹底など、ドメインコントローラを狙った攻撃を前提とした多層的な防御を講じることが、組織全体のセキュリティを守るうえで欠かせません。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
NTDS
ntdsutil
DCSync攻撃
Active Directory
Active Directory(アクティブディレクトリ)とは? 仕組み・できること・Entra IDとの違いを解説
ドメイン・テイクオーバー
ゴールデンチケット
FoggyWeb