無料会員登録
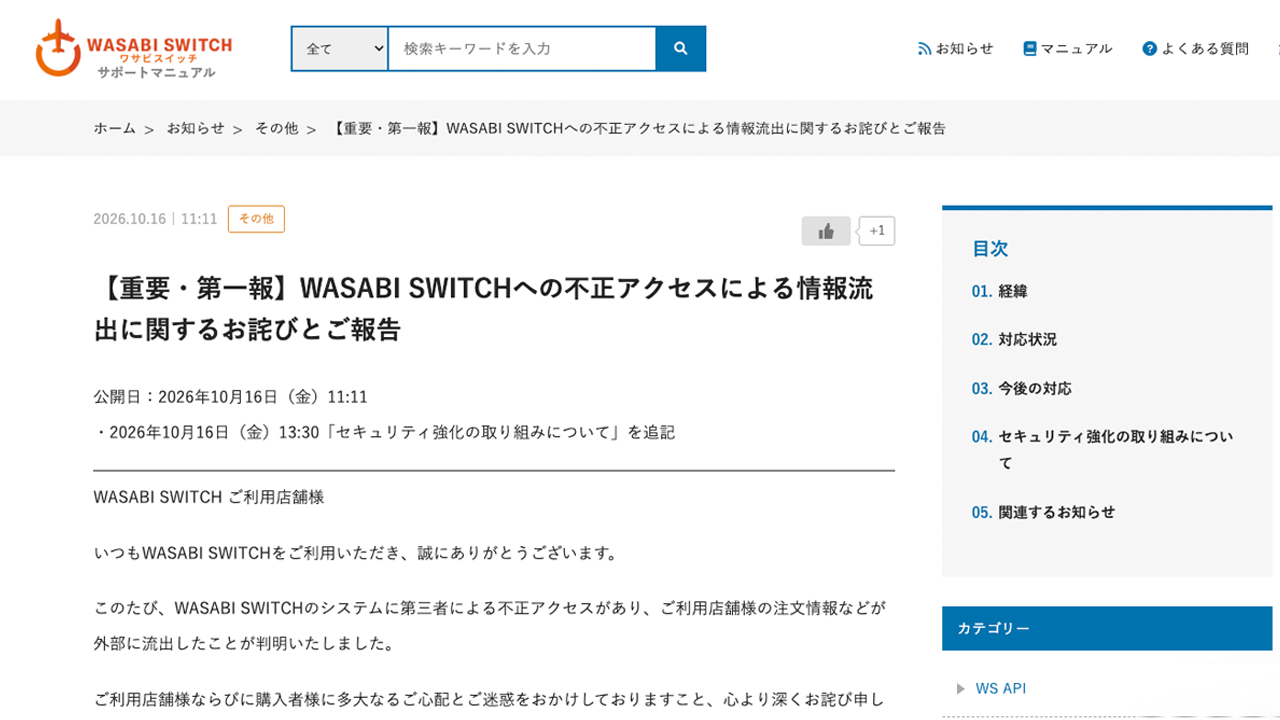
画像:株式会社ワサビより引用
株式会社ワサビは2026年10月16日、同社が提供する「WASABI SWITCH」のシステムに第三者による不正アクセスがあり、利用店舗の注文情報などが外部に流出したと発表しました。
同社によると、2026年10月15日に利用店舗から、購入者に不審なメールが届いているとの連絡がありました。メールは返金手続きを装い、LINEアカウントへの連絡を促すもので、調査の結果、2026年10月14日にシステムへの不正アクセスがあり、情報が流出していたことが判明しました。
同社は2026年10月14日の不正アクセスについて、侵入経路の特定と遮断を実施し、設置されていたマルウェアの削除と再発防止策を完了しました。一方、2026年10月16日には別の原因による不正アクセスも確認しており、侵入経路を特定したうえで対策を進めているとしています。
流出した情報の範囲や影響については、外部のサイバーセキュリティ専門会社と調査中です。同社は調査結果が確定次第公表するとともに、個人情報保護委員会など関係機関への報告を含め、必要な対応を行う、としています。
参照【重要・第一報】WASABI SWITCHへの不正アクセスによる情報流出に関するお詫びとご報告|株式会社ワサビ

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
3つの要因による内部犯行の情報漏えいとその対策
岩井コスモ証券、顧客4,611人の情報が漏洩 システム運用委託先への不正アクセスで
ワイジェイFX(YJFX!)元従業員の持ち出しにより顧客情報18万件が流出
2012年に発生したベクターでの大規模情報漏洩事件について
論理爆弾
東京ビューティーセンター(TBC)が起こした個人情報漏洩事件について
ジャパネットたかたが起こした個人情報漏洩事件について
アバスト インターネットセキュリティの評判は?価格や機能まで紹介