無料会員登録
IAM(Identity and Access Management、ID・アクセス管理)とは、組織内のユーザーやデバイスなどのIDを管理し、「誰が」「何に」「どこまで」アクセスできるかを適切に制御するための仕組みです。
クラウド利用やリモートワークの普及により、その重要性は年々高まっています。本記事では、IAMの仕組みと構成要素に加え、設定ミスが引き起こす侵害リスクと、その対策までを解説します。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
IAMとは
IAM(Identity and Access Management)の定義と目的
IAM(Identity and Access Management、ID・アクセス管理)とは、組織内のユーザーやデバイスなどのIDを一元的に管理し、「誰が」「何に」「どこまで」アクセスできるかを適切に制御するための仕組みです。情報資産への不正アクセスや情報漏洩を防ぎつつ、業務に必要なアクセスは円滑に行えるようにすることが、IAMの目的です。
「認証」と「認可」の違い
IAMを理解するうえで重要なのが、「認証」と「認可」の違いです。認証(Authentication)は「そのユーザーが本当に本人であるか」を確認する行為、認可(Authorization)は「認証されたユーザーに、どのような操作を許可するか」を制御する行為です。
認証が「入口での本人確認」だとすれば、認可は「入ったあと、どの部屋に入れるか」を決めるルールといえます。
IAMの仕組みと構成要素
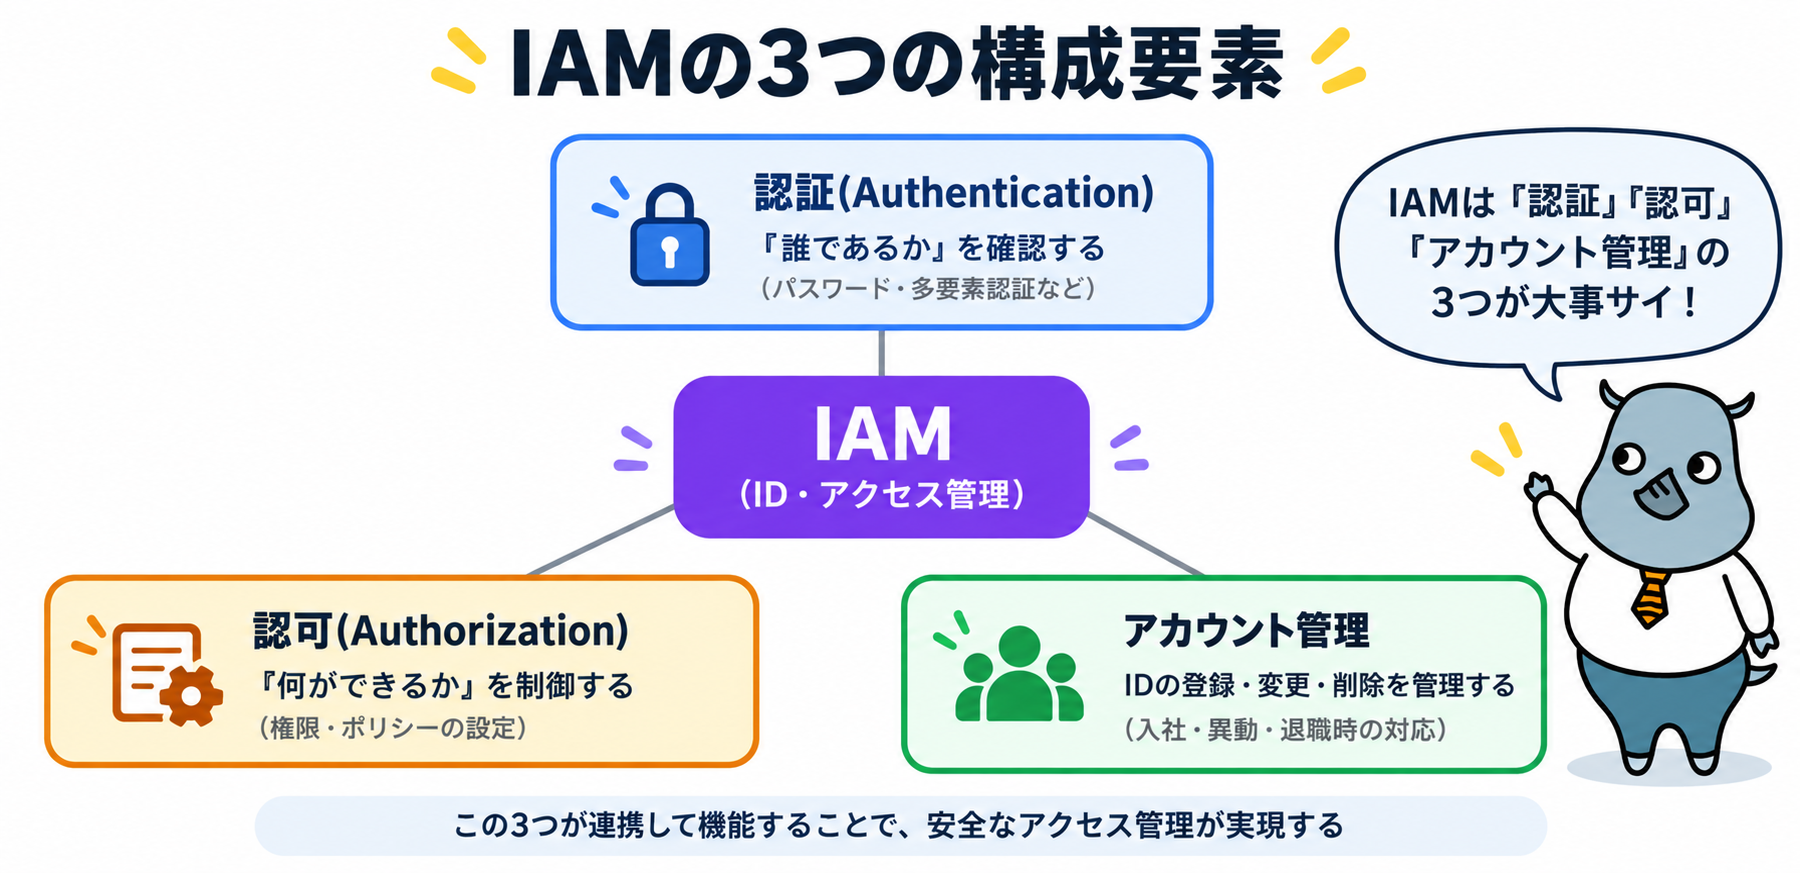
IAMは、大きく3つの要素から構成されています。
認証
パスワードや生体認証、ワンタイムパスワードなどを用いて、アクセスしようとしているユーザーが本人であることを確認します。
認可
認証されたユーザーに対して、役割や所属に応じて、閲覧・編集・削除などの権限を付与し、アクセスできる範囲を制御します。
アカウント管理(IDライフサイクル管理)
入社・異動・退職といった人事上の変化にあわせて、IDの登録・変更・削除を適切に行うことで、不要になったアカウントが放置されるリスクを防ぎます。
IAMとSSO・多要素認証(MFA)の関係
SSO(シングルサインオン)
SSOは、一度の認証で複数のシステムやサービスにアクセスできるようにする仕組みで、IAMの機能の一つとして実現されます。ユーザーの利便性向上とパスワード管理の負担軽減につながります。
MFA(多要素認証)
MFAは、パスワードに加えて、スマートフォンへの通知や生体認証といった複数の要素を組み合わせて本人確認を行う仕組みです。パスワードが漏洩した場合でも、不正ログインを防ぎやすくなります。
IAMの設定ミスが引き起こす侵害リスク
IAMは強力な仕組みである一方、設定を誤ると、組織を危険にさらす原因にもなります。
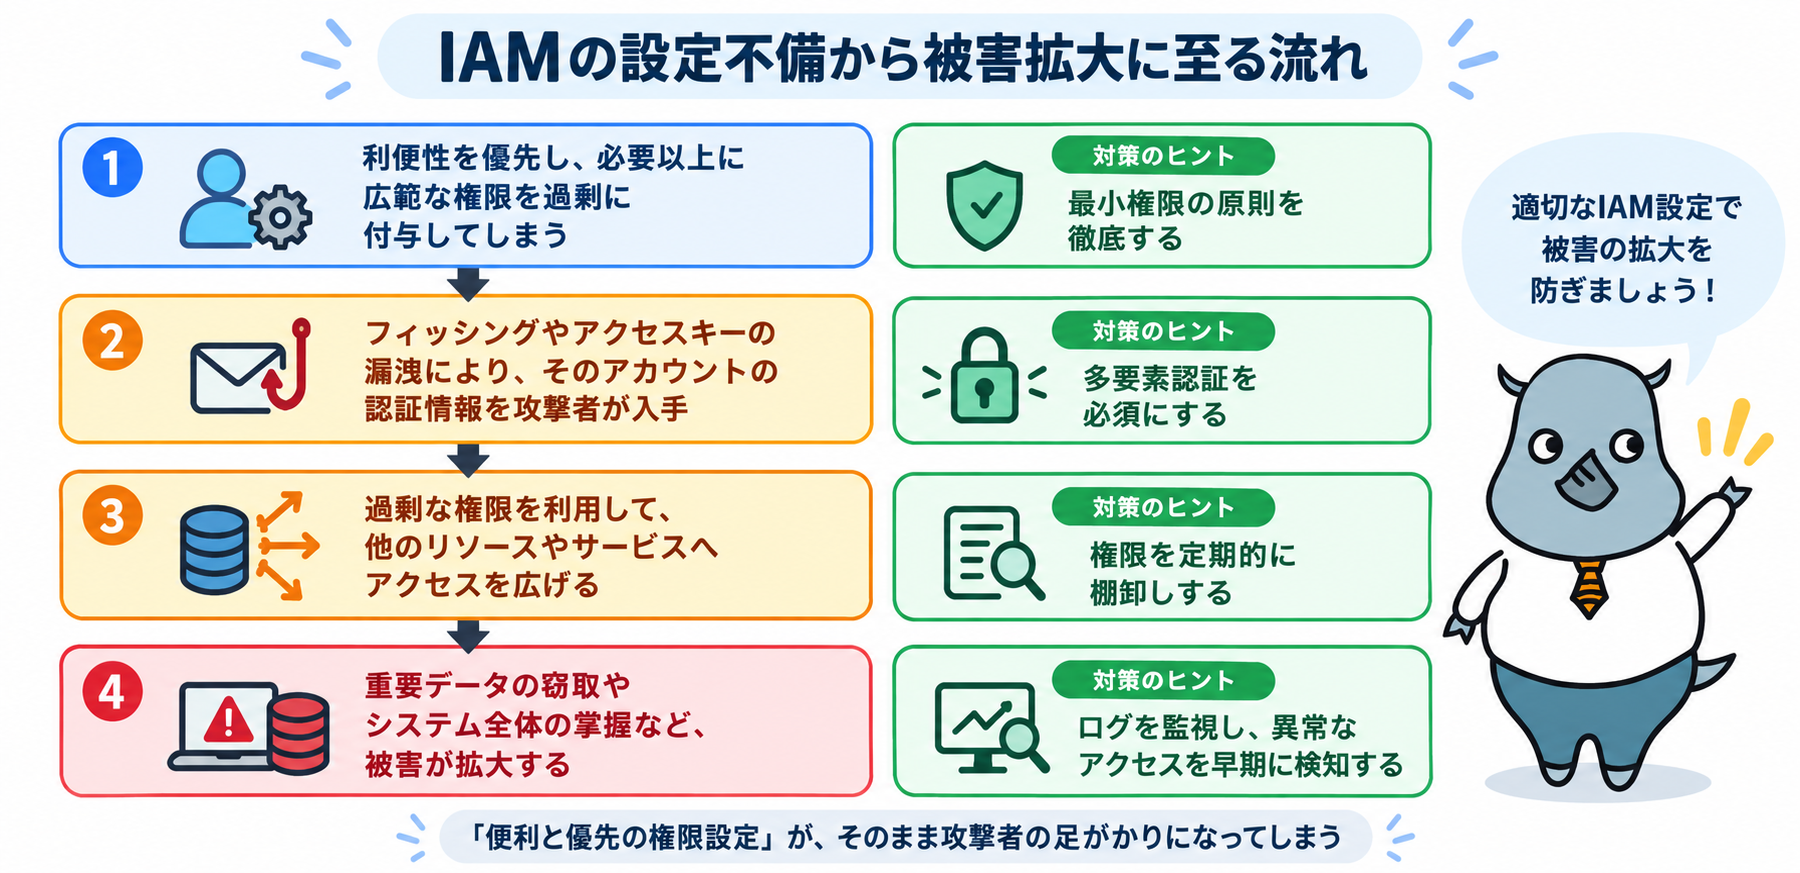
過剰な権限付与
利便性を優先して、必要以上に広範な権限を付与してしまうと、そのアカウントが侵害された際に、攻撃者が重要なリソースへ自由にアクセスできてしまいます。「念のため」「とりあえず管理者権限」といった運用は、典型的な設定ミスの例です。
アクセスキー・認証情報の漏洩
特にクラウド環境では、プログラムからの利用を目的としたアクセスキーが発行されます。これらのキーがソースコードに埋め込まれたまま公開リポジトリにアップロードされるなど、管理不備によって漏洩し、不正に悪用されるケースが後を絶ちません。
権限昇格による被害拡大
一般ユーザーの権限で侵入した攻撃者が、設定の不備を悪用して、より高い権限を持つアカウントへと権限を引き上げる(権限昇格)ことで、システム全体の掌握に至るケースもあります。
特権ID管理(PAM)との関係
特権IDとは
特権IDとは、システムの設定変更やユーザー管理など、通常のユーザーよりも強力な操作を行える管理者権限を持つIDのことです。侵害された場合の影響が非常に大きいため、特別な管理が求められます。
IAMとPAMの役割分担
IAMが組織全体のIDとアクセス権限を管理する仕組みであるのに対し、PAM(Privileged Access Management、特権アクセス管理)は、そのなかでも特に強力な権限を持つ特権IDに特化して、利用の申請・承認、操作の記録などを行う仕組みです。
IAMを土台とし、特権IDにはPAMでさらに厳格な管理を重ねるという役割分担が一般的です。
ゼロトラストにおけるIAMの役割
「誰も信頼しない」前提とID中心のセキュリティ
従来は、社内ネットワークの内側にいれば信頼できる、という前提でセキュリティが設計されていました。
ゼロトラストは、この前提を捨て、ネットワークの内外を問わず、すべてのアクセスを検証する考え方です。この考え方のもとでは、「誰がアクセスしているか」を確実に確認するIAMが、セキュリティの中核を担います。
継続的な認証・認可の考え方
ゼロトラストでは、一度認証が成功したら終わりではなく、アクセスのたびに、デバイスの状態や場所、行動パターンなどを継続的に評価し、必要に応じて認証・認可を見直すことが求められます。
IAMのリスクを防ぐための対策
最小権限の原則
各ユーザーやシステムに付与する権限は、業務上必要な最小限にとどめることが、IAMにおける最も基本的な原則です。万が一アカウントが侵害されても、被害を最小限に抑えられます。
定期的な権限の棚卸し
人事異動や担当の変更によって、不要になった権限が残っていないか、定期的に見直しましょう。使われていないアカウントや権限は、攻撃の足がかりになりやすいためです。
多要素認証の適用
特に管理者権限を持つアカウントや、重要なシステムへのアクセスには、多要素認証(MFA)を必須とすることが推奨されます。
ログの監視と異常検知
認証や権限変更のログを継続的に監視し、普段と異なる時間帯・場所からのアクセスや、不自然な権限の変更がないかを検知する体制を整えることも重要です。
IAM導入のメリット
セキュリティの向上
アクセス権限が一元的かつ適切に管理されることで、不正アクセスや内部不正のリスクを低減できます。
運用負荷の軽減とコンプライアンス対応
IDの登録・変更・削除を自動化・一元化することで、情報システム部門の運用負荷が軽減されます。また、誰がいつ何にアクセスしたかの記録が残るため、監査やコンプライアンス対応にも役立ちます。
まとめ
IAMは、組織内のIDとアクセス権限を適切に管理し、情報資産を守るための重要な仕組みです。認証・認可・アカウント管理という3つの要素が連携することで、安全なアクセス管理が実現します。一方で、過剰な権限付与やアクセスキーの管理不備といった設定ミスは、侵害の大きな原因となります。
最小権限の原則や定期的な権限の棚卸し、多要素認証の適用、ログの監視といった対策を徹底し、ゼロトラストの時代にふさわしいID管理を実践していくことが重要です。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!