無料会員登録
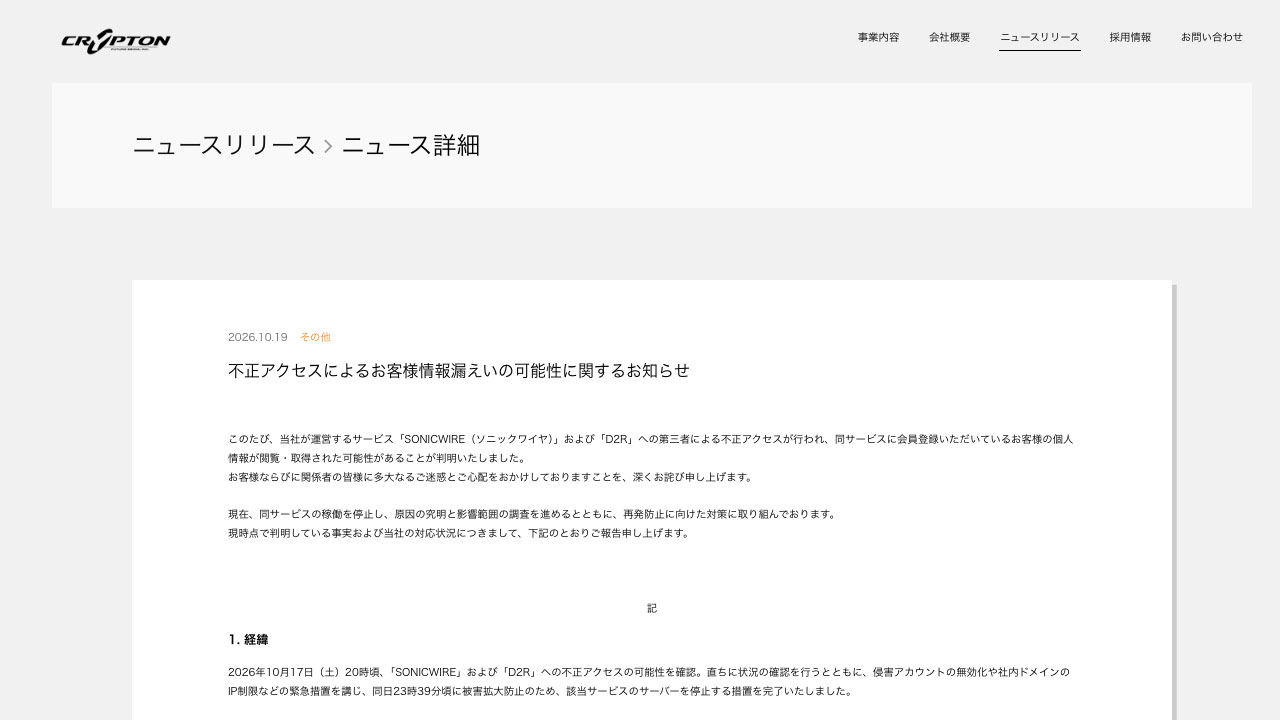
画像:クリプトン・フューチャー・メディア株式会社より引用
クリプトン・フューチャー・メディア株式会社は2026年10月19日、運営する「SONICWIRE」と「D2R」が不正アクセスを受け、会員情報などが漏えいした可能性があると発表しました。
説明によると同社は2026年10月17日、不正アクセスの可能性を確認しました。同社はこのため、侵害アカウントの無効化やアクセス制限を実施し、被害拡大を防ぐため両サービスのサーバーを停止。現在は詳細の調査に取り組んでいます。
漏えいの可能性があるのは、ニュースレター購読者を含むSONICWIRE会員の最大約42万件の情報です。氏名、メールアドレス、ハッシュ化されたパスワード、入力済みの住所などが対象とのこと。また、「D2R」登録店舗の情報も対象としています。ただし、クレジットカード情報は両システムに保存しておらず、漏えいは確認されていないとしています。
同社は全利用者のパスワードを無効化し、復旧後の再設定や、使い回している他サービスのパスワード変更を呼びかけています。警察と個人情報保護委員会への報告も済ませており、今後は詳細調査とセキュリティ対策、監視体制の見直しを進める方針です。
参照不正アクセスによるお客様情報漏えいの可能性に関するお知らせ|クリプトン・フューチャー・メディア株式会社

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
PII
LDAP
サイバーエージェント運営の「Ameba」で起こった5万アカウント不正ログインの原因とは?
サイバー攻撃の被害事例8選【2026年9〜10月】情報漏洩・サービス停止とAI時代の対策
楽天市場個人情報流出事件から考える<利便性向上の裏に潜む危険とは>
VPNのセキュリティ事故とは?被害事例と対策
ID