無料会員登録
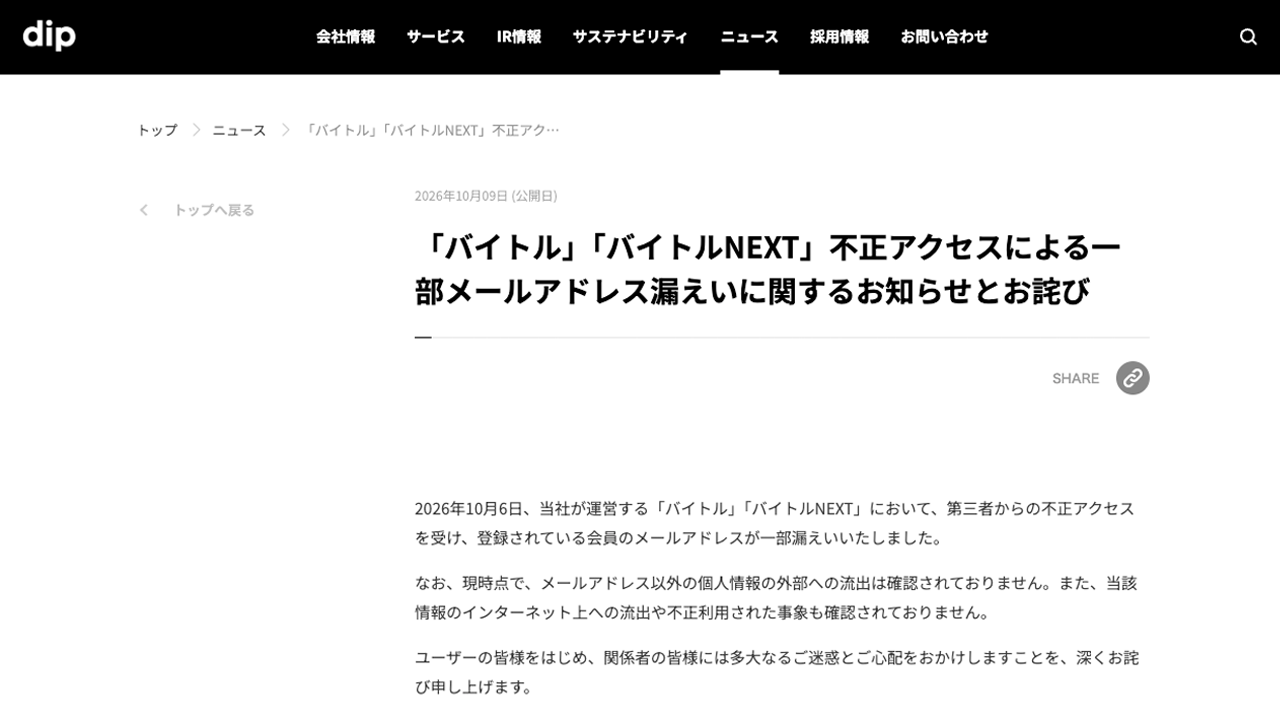
画像:ディップ株式会社より引用
ディップ株式会社は2026年10月9日、同社が運営する「バイトル」「バイトルNEXT」が不正アクセスを受け、会員のメールアドレスの一部、最大388万5,771件が漏えいした可能性があると発表しました。
同社によると2026年10月6日、Webサイトの一部機能をターゲットにした、システムの仕様の不備を突いた海外からの不正アクセスを確認しました。同社は確認後、海外からのアクセスを全面的に遮断し、該当プログラムの改修を完了しましたが、登録されている会員のメールアドレスが一部漏えいしたことが確認されました。
同社によると、漏えいした情報はメールアドレスのみで、氏名、電話番号、パスワード、クレジットカード情報などは含まれていません。発表時点で、当該情報のインターネット上への流出や不正利用は確認されていないとしています。
同社はセキュリティ対策と監視体制を強化するとともに、個人情報保護委員会と総務省関東総合通信局への報告、警察への相談を進めています。対象会員には2026年10月6日に両サービス上で告知し、順次個別に案内しています。同社はユーザーに向け、不審なメールのリンクや添付ファイルを開かず、パスワードなどを求める連絡に応じないよう呼びかけています。
参照「バイトル」「バイトルNEXT」不正アクセスによる一部メールアドレス漏えいに関するお知らせとお詫び|ディップ株式会社
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
東京ビューティーセンター(TBC)が起こした個人情報漏洩事件について
ジャパネットたかたが起こした個人情報漏洩事件について
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
Remote Code Execution(RCE)とは?危険性と企業が取るべきセキュリティ対策