無料会員登録
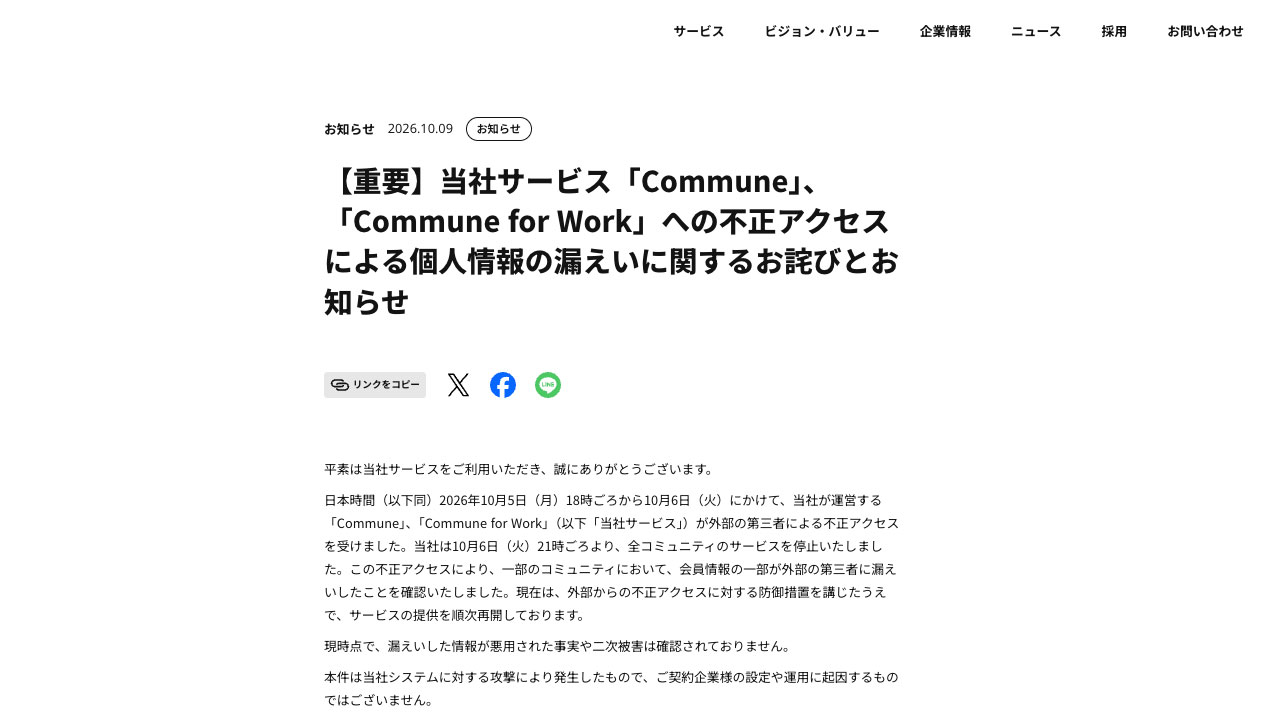
画像:コミューン株式会社より引用
コミューンは2026年10月9日、「Commune」と「Commune for Work」が不正アクセスを受け、推計約30.7万人の会員情報が漏えいしたと発表しました。
漏えいは2026年10月5日~2026年10月6日と、2026年10月7日に発生しました。攻撃者はシステムの不備を利用して、非公開コミュニティの招待リンクを不正取得したほか、管理者になりすまして会員情報の取得やデータの上書きを行ったとのこと。
同社によると、漏えいが懸念される情報はメールアドレスを含む情報は約12.6万人分に、従業員とテスト用アカウント計約4.2万人分を含むものです。約18.1万人分は表示名、自己紹介、非公開グループの所属情報などについても、漏えいが懸念される、とのこと。さらに、144人のパスワードが本人の操作によらず仮パスワードに変更されたことが確認されています。
同社は2026年10月6日に全コミュニティを停止し、システムの不備の修正や不正アクセス経路の遮断を実施しました。安全性を確認したうえで、2026年10月8日から順次再開しています。今後はセキュリティ対策や監視体制を強化する、としています。
参照【重要】当社サービス「Commune」、「Commune for Work」への不正アクセスによる個人情報の漏えいに関するお詫びとお知らせ |コミューン株式会社
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
WFA
クラウド
Monero (XMR)
プルーフ・オブ・ワーク
クリプトマイニング
【徹底比較】ファイアウォールソフトウェアおすすめ12選!選び方と重要機能を解説
東京ビューティーセンター(TBC)が起こした個人情報漏洩事件について
ジャパネットたかたが起こした個人情報漏洩事件について