無料会員登録
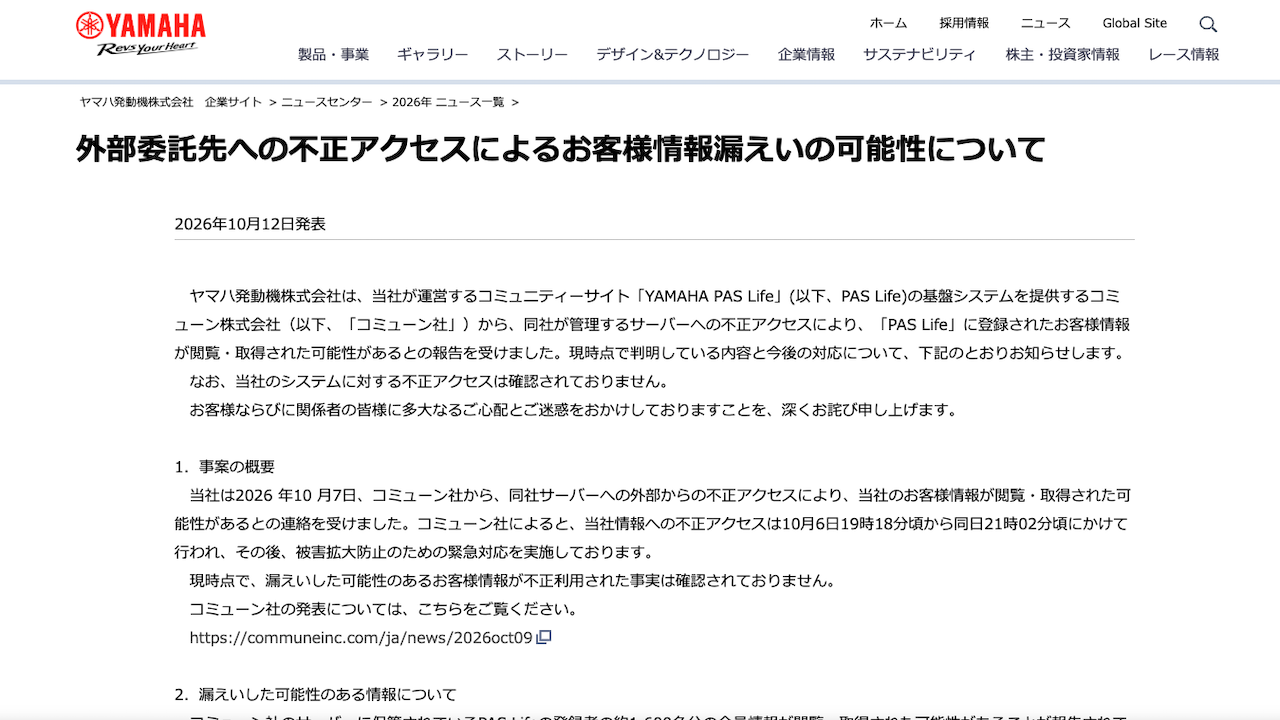
ヤマハ発動機株式会社は2026年10月12日、コミュニティーサイト「YAMAHA PAS Life」の登録者約1,600人の会員情報が、第三者に閲覧・取得された可能性があると発表した。基盤システムを提供するコミューン株式会社のサーバーへの不正アクセスが原因で、ヤマハ発動機のシステムへの不正アクセスは確認されていない。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
委託先から10月7日に報告
ヤマハ発動機は10月7日、コミューンから顧客情報が閲覧・取得された可能性があるとの連絡を受けた。
発表によると、同社の情報への不正アクセスは10月6日午後7時18分頃から午後9時2分頃に発生。コミューンは被害拡大を防ぐための緊急対応を実施したという。
氏名・住所のほか、プロフィール情報も対象
漏洩した可能性がある情報は、氏名、生年月日、性別、住所、メールアドレス、会員ID、ニックネーム、自己紹介、所属グループ。クレジットカード情報や決済情報は含まれていない。
約1,600人は閲覧・取得された可能性がある会員情報の対象人数であり、全員分の漏洩が確定したわけではない。
不正利用やネット上への公開は確認されず
10月12日の発表時点で、対象情報の不正利用や、インターネット上への公開・拡散は確認されていない。
同社は対象者へ個別に連絡する方針を示し、不審な連絡のリンクや添付ファイルを開かず、個人情報やパスワードを入力しないよう呼びかけた。今後はコミューンと原因究明を進め、監視と再発防止に取り組むとしている。
出典:外部委託先への不正アクセスによるお客様情報漏えいの可能性について
※2026年10月12日付の発表に基づく。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!