無料会員登録
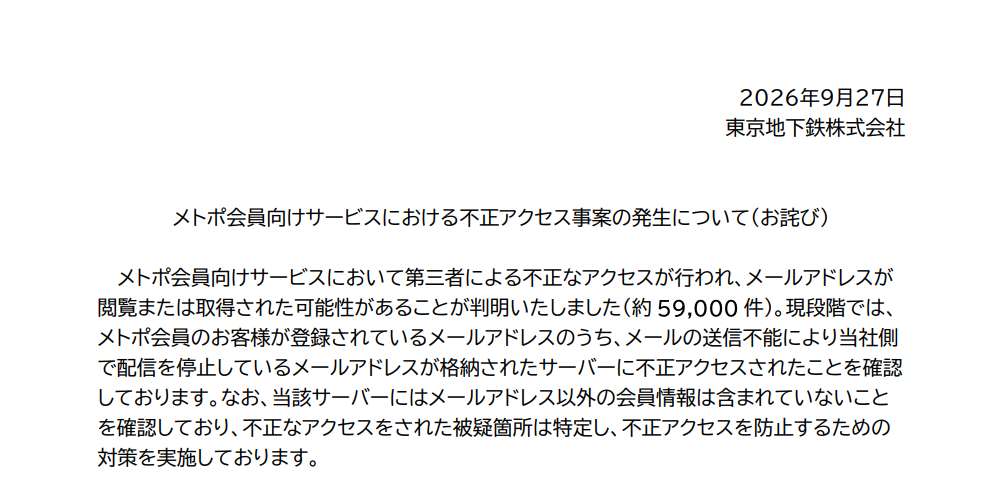
画像:東京地下鉄株式会社より引用
東京地下鉄株式会社(東京メトロ)は2026年9月27日、メトポ会員向けサービスで第三者による不正アクセスがあり、約5万9,000件のメールアドレスが閲覧または取得された可能性があると発表しました。
同社によると、不正アクセスを受けたのは、会員が登録したメールアドレスのうち、送信不能により同社側で配信を停止しているアドレスを格納したサーバーです。同社は事案把握後、不正アクセスを受けた疑いのある箇所を特定し、不正アクセスを防止する対策を実施。当該サーバーには、メールアドレス以外の会員情報が含まれていないことが確認されました。
同社は現在、影響範囲と原因の詳細について調査を続けています。漏えいが懸念される対象者にはメールで連絡するとしています。案内に際して別途の手続きや外部サイトへの移動を求めることはないとして、同社を装う不審なメールへの注意を呼びかけています。
参照メトポ会員向けサービスにおける不正アクセス事案の発生について(お詫び)|東京地下鉄株式会社
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
東急ハンズ「ハンズ・ギャラリー・マーケット」860人分の個人情報流出
東京ビューティーセンター(TBC)が起こした個人情報漏洩事件について
ジャパネットたかたが起こした個人情報漏洩事件について
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について