無料会員登録
自分のメールアドレスや電話番号、パスワードが流出していないかは、無料のチェックサービスである程度確認できます。流出した情報は、不正ログインや詐欺のメッセージに悪用されることがあるため、心当たりがある場合は早めに確認しておきましょう。
ただし、チェックサービスで分かるのは「過去に公表・確認された漏えいに含まれているか」までです。会社の顧客情報が漏れた疑いがある場合など、原因や漏えいの範囲を特定する必要がある場合は、ツールだけでは判断できないため、専門の調査会社に相談することが大切です。
本記事では、個人情報の漏えいをチェックできる主なサービス、チェック時の注意点、漏えいしていた場合の対処法、企業で漏えいが疑われる場合の対応を第三者の立場から解説します。
個人情報の漏えいをチェックできる主なサービス
確認したい情報(メールアドレス、電話番号、パスワード、会社のドメインなど)に合わせて、使うサービスを選びましょう。各サービスの機能や提供条件は変更されることがあるため、利用前に公式サイトで確認してください。
| サービス名 | 確認できる情報 | 料金 |
|---|---|---|
| Have I Been Pwned | メールアドレス、パスワード | 無料 |
| Mozilla Monitor | メールアドレス | 無料 |
| トレンドマイクロ ID プロテクション | メールアドレス、電話番号など | 無料チェックあり(継続監視は有料) |
| ノートンのダークウェブモニタリング | メールアドレスなど | 製品の機能として提供 |
| Intelligence X | メールアドレス、ドメイン、IPアドレスなど | 一部無料(詳細は有料) |
| アカウント流出チェッカー | 法人ドメインのID・パスワード | 無料(法人向け) |
「どの情報がどこまで流出したのかを正確に知りたい」「自力での調査が難しい」という場合には、フォレンジック調査会社への相談も有効な手段です。状況に応じて参考にしてください。
Have I Been Pwned
Have I Been Pwnedは、メールアドレスを入力すると、そのアドレスが過去に公表された情報漏えいに含まれているかを確認できるサイトです。セキュリティ研究者のトロイ・ハント氏が運営しています。
漏えいが見つかった場合は、どのサービスから、どのような種類の情報が流出したのかが表示されます。英語のサイトですが、操作はメールアドレスを入力してボタンを押すだけです。
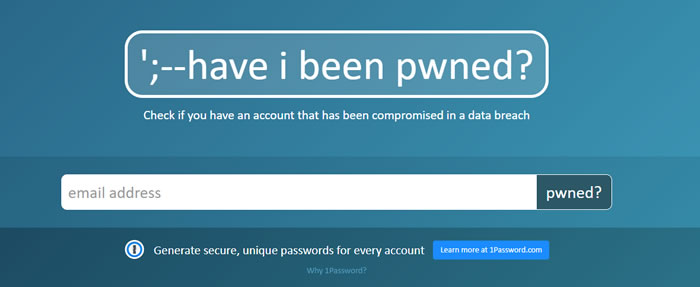
メールアドレスを入力して「pwned?」のボタンをクリックしましょう。もしメールアドレスに対応するパスワード情報が漏洩していると、以下のような画面になります。
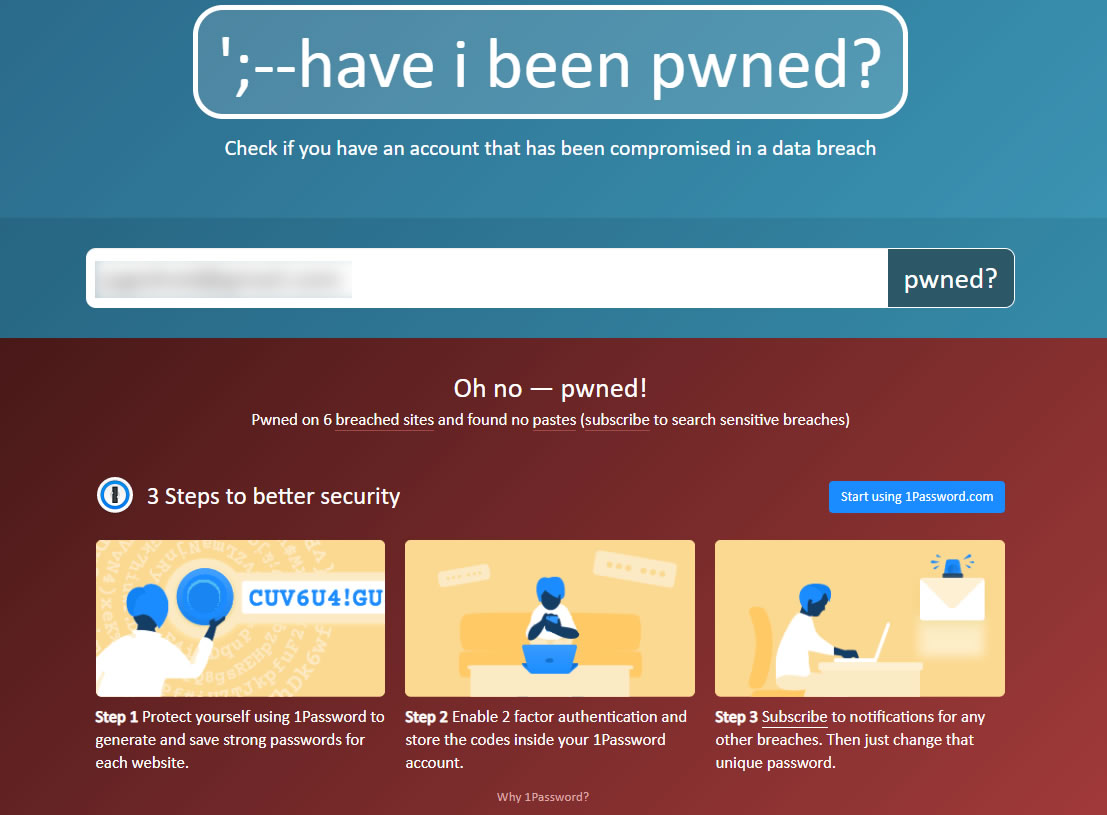
「Oh no – pwned!」のメッセージと共に、情報漏洩しているWebサイトと、どのような情報が漏洩しているのか表示されます。
もし何も情報が漏洩していなかったら、以下のようなメッセージが表示されます。
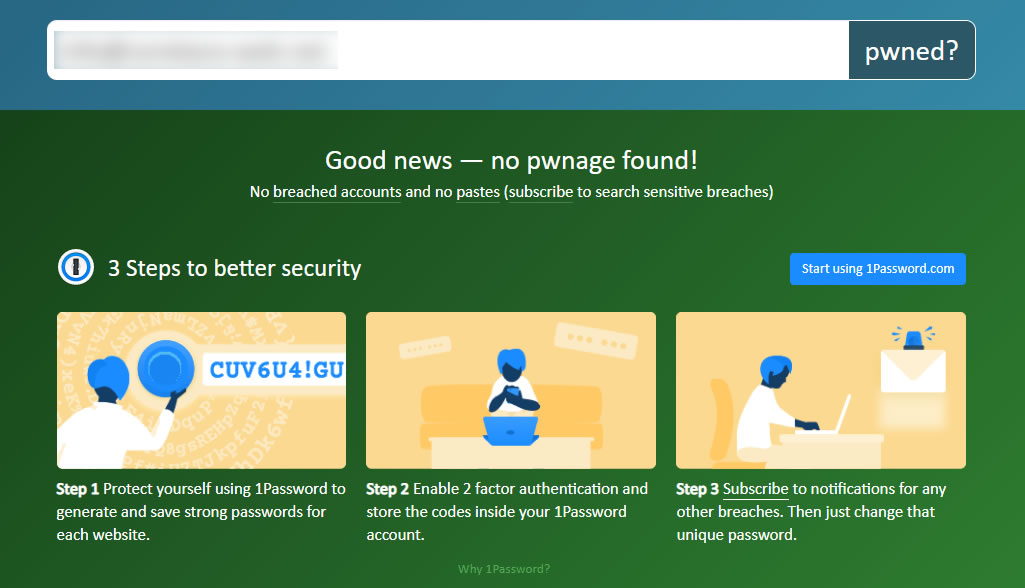
「Good news – no pwnage found!」のメッセージが表示されます。これは入力したメールアドレスに関連するパスワードなどの情報が漏洩していないことを表しています。
漏洩した情報のデータベースは随時更新されており、流出件数や規模、そして流出元のサイトも公開されています。「Who’s been pwned」のメニューをクリックすると、実際にどのサイトから情報漏洩が発生したのか確認できます。その中にはAdobeやDropboxなど有名なWebサービスも含まれています。
Pwned Passwords(Have I Been Pwned)
「Have I Been Pwned」にはパスワードが流出しているかどうか確認できるページもあります。
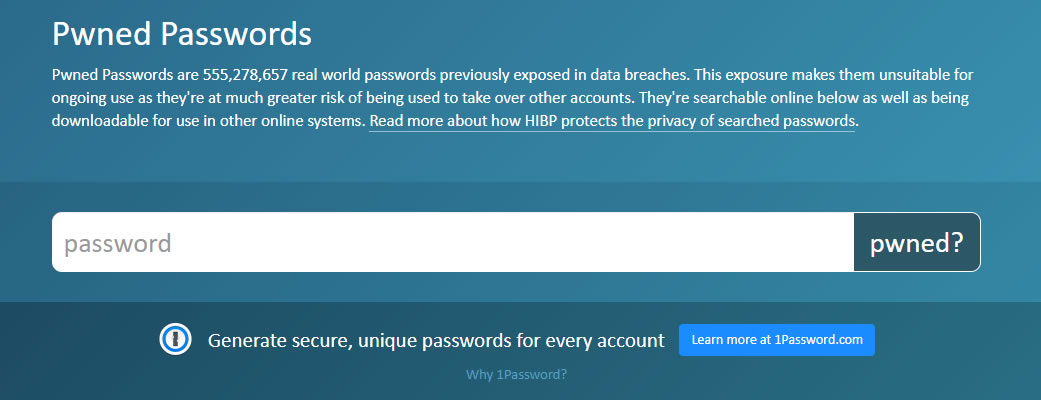
「password」の入力欄に調査したいパスワードを入力します。もし入力されたパスワードが漏洩していると、以下のようなメッセージが表示されます。
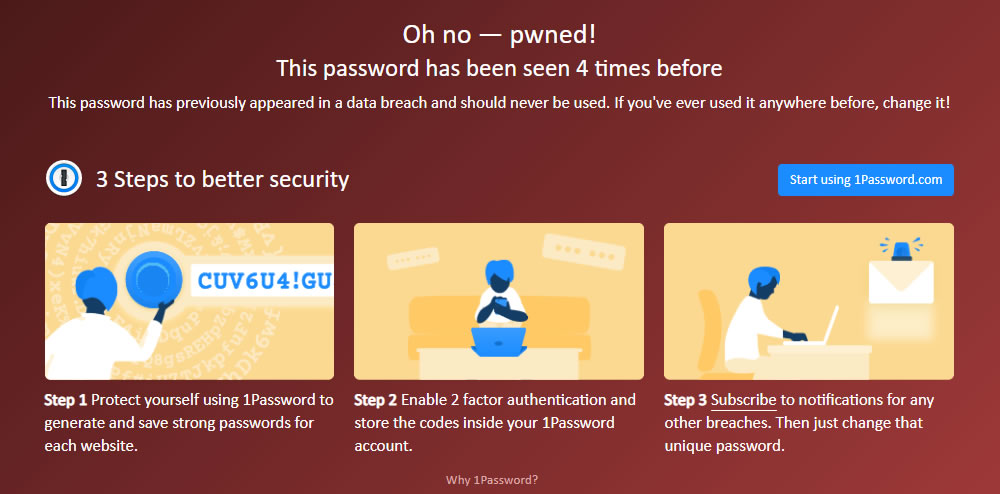
「Oh no – pwned」のメッセージに続き「This password has been seen 4 times before」と表示されています。先ほど入力したパスワードは過去4回も情報漏洩していたようです。
試しにパスワードとして「123456」と入力してみた結果が以下の通りです。
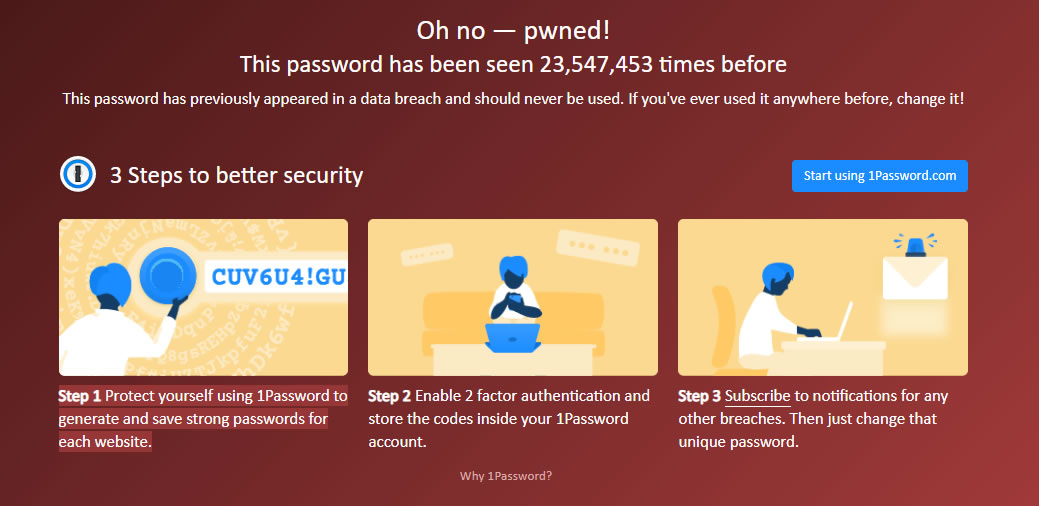
パスワード「123456」は2300万回も情報漏洩していたようです。このような単純な文字列をパスワードとして使っている方は、今すぐパスワードを変更するべきだと言えます。
Mozilla Monitor
Mozilla Monitorは、Firefoxの開発元であるMozillaが提供する、日本語で利用できるサービスです。以前は「Firefox Monitor」という名前で提供されていました。Have I Been Pwnedのデータをもとに、メールアドレスが漏えいに含まれていないかを確認でき、登録すると新たな漏えいが見つかった際に通知を受け取れます。
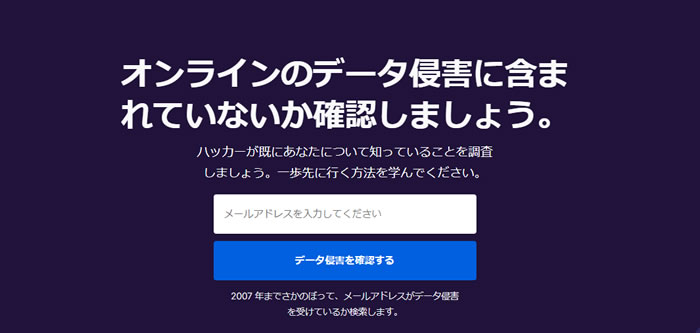
メールアドレスを入力して「データ侵害を確認する」をクリックすると、メールアドレスに関連した個人情報が漏洩しているかどうか確認できます。
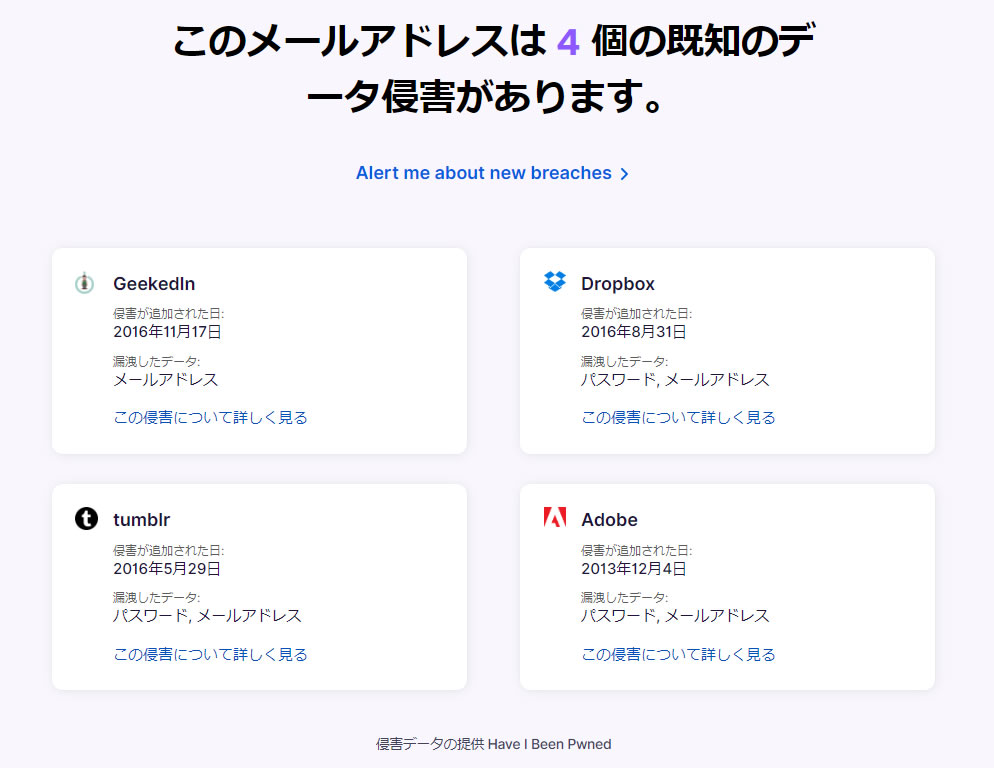
このように完全に日本語で表示されます。ちなみにFirefox Monitorでは、先ほど紹介した「Have I Been Pwned」のデータベースから情報を取得しています。
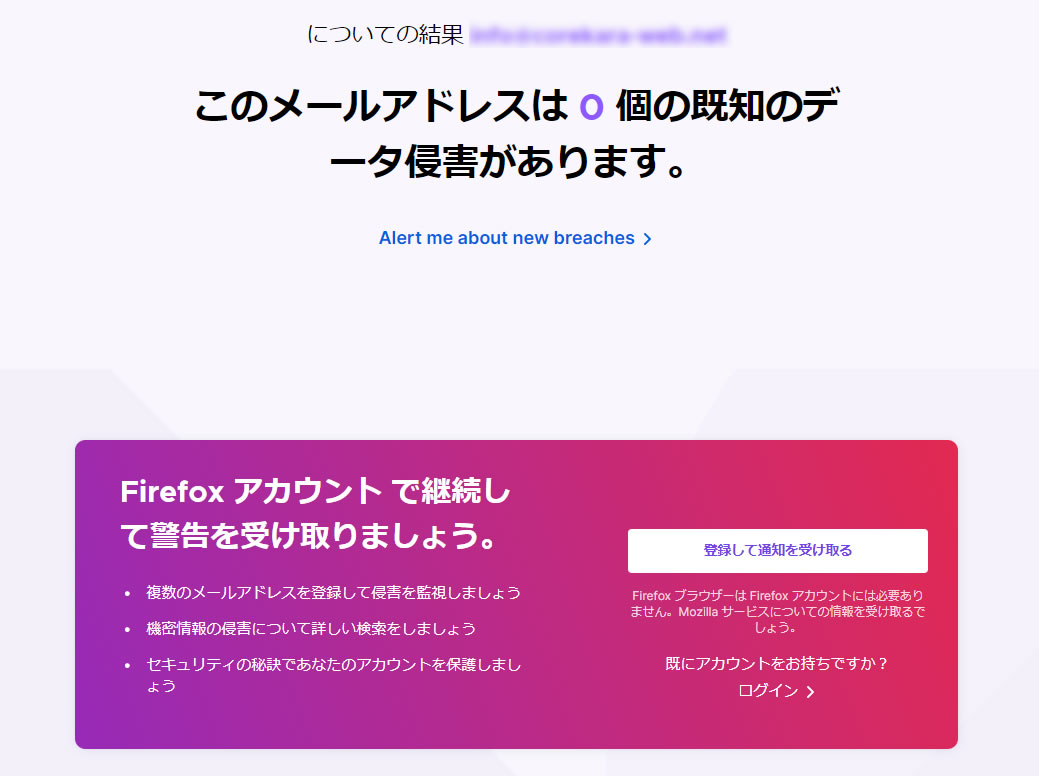
ちなみに入力したメールアドレスに関する情報漏洩が無かった場合は、上のように「0個の既知のデータ侵害があります」と表示されます。この状態でしたら安心です。
ノートン ダークウェブ モニタリング
ノートンのセキュリティ製品には、登録したメールアドレスなどがダークウェブ上で見つかった場合に通知する機能が含まれているものがあります。対応する製品やプランは公式サイトで確認してください。

Google ダークウェブレポートサイトダークウェブレポート
Googleアカウントで利用できた「ダークウェブレポート」は、Googleの発表によると、2026年1月15日に新たな監視を終了し、2026年2月16日にツールの提供が終了しました。Googleは代わりに、パスワード チェックアップや2段階認証プロセス、検索結果から自分の個人情報の削除をリクエストできる「あなたに関する検索結果」などの既存ツールの利用を案内しています。
トレンドマイクロ ID プロテクション
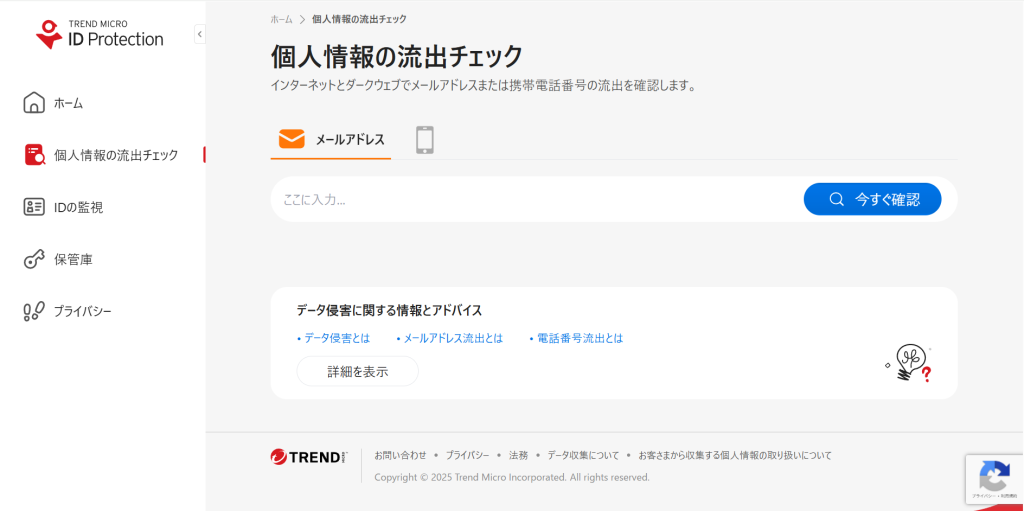
トレンドマイクロ ID プロテクションの個人情報漏洩チェックでは、メールアドレスや電話番号を入力して、漏えいの有無を確認できます。電話番号の漏えいを確認したい場合にも使えるサービスです。有料版では継続的な監視にも対応しています。
Intelligence X
Intelligence Xは、メールアドレスやドメイン、IPアドレスなどを入力して、流出したデータやダークウェブ上の情報を検索できるサービスです。主にセキュリティ担当者向けで、無料版では漏えいの有無は分かるものの、詳しい内容の閲覧には有料プランが必要です。
アカウント流出チェッカー
アカウント流出チェッカーは、USEN ICT Solutionsが提供する法人向けの無料ツールです。自社のメールドメインに紐づくIDとパスワードの流出状況を確認できます。利用には法人ドメインのメールアドレスでの本人確認が必要で、結果は後日メールで通知されます。
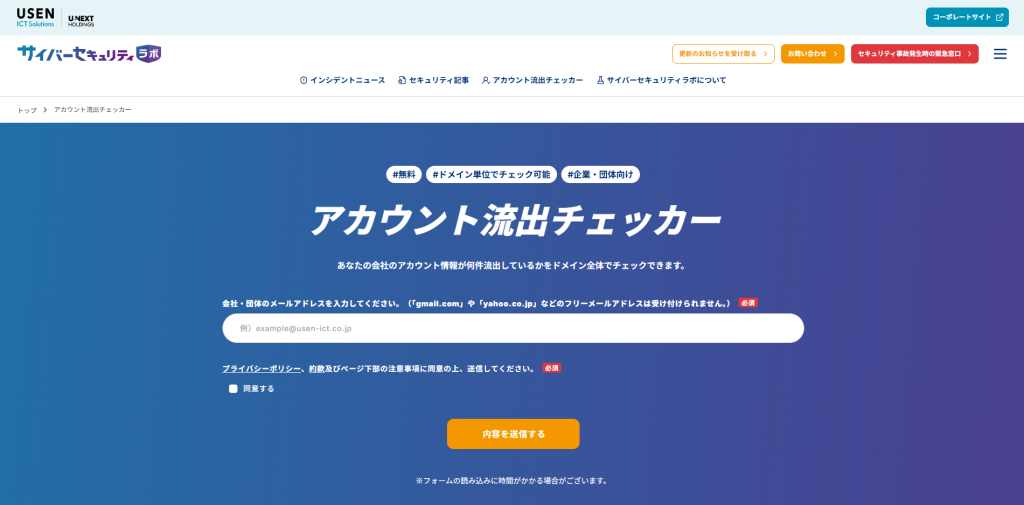
使い方は、自社の法人ドメインに属するメールアドレスを入力することで本人確認メールアドレスが届きます。メールを確認し、本人確認を完了させると調査が開始され、通常通常5営業日ほどでメールで調査結果を受け取ることができます。
専門業者による個人情報の漏洩確認サービス
サイバー攻撃や社内不正などが原因の情報漏えいの事実を確認する場合、フォレンジックと呼ばれる技術を活用することで、端末やネットワークのログ、マルウェアの感染経路、不正アクセスの形跡などの情報が収集・解析され、情報漏洩がサイバー攻撃や社内不正が原因によるものか詳細に調査することができます。
不安な場合は、情報漏洩調査に対応しているフォレンジック専門業者への相談を検討しましょう。
特に個人情報の漏洩が確認された場合、漏洩した個人情報の流出先や漏洩の範囲を特定し、被害の拡大を防止するため、迅速かつ適切な対応を行う必要があります。
また、個人情報保護法では、個人情報の漏洩が発生した場合、おおよそ3~5日以内に個人情報保護委員会へ具体的な被害を報告することが義務付けられています。
しかし、漏洩した個人情報の流出先や漏洩の範囲を特定するために、コンピューターやネットワークのデータを調査する必要がありますが、自力での調査では、データの読み取りや書き込みを行う過程で、証拠が破損、ないし改ざんが発生する可能性があります。これは、情報漏洩の原因や経緯を特定する上で、重大な障害となります。
個人情報の漏洩を詳しく調査する場合「フォレンジック」調査が有効
個人情報の漏洩が発生した場合、自力での調査ではなく、専門のフォレンジック調査会社に依頼することをおすすめします。フォレンジック調査会社は、豊富な経験と知識を有しており、迅速かつ適切な調査を行うことができます。
フォレンジック調査
ハッキング・不正アクセス・情報漏洩調査に活用される技術として「フォレンジック」というものがあります。これは別名で「デジタル鑑識」とも呼ばれ、スマホやPCなどの記憶媒体、ないしネットワークに残されているログ情報などを調査・解析する際に用いられます。
フォレンジックは、最高裁や警視庁でも法的な捜査方法として取り入れられており、セキュリティ・インシデントの調査において最も有効な調査手法のひとつとなっています。
情報漏えいをチェックする際の注意点
「漏えいなし」でも安全とは限らない
チェックサービスで確認できるのは、各サービスが把握している過去の漏えい情報だけです。結果に表示されなかったとしても、情報が漏れていないとは言い切れません。
偽のチェックサイトに注意する
「個人情報が漏れていないか確認できる」とうたって、メールアドレスやパスワード、カード番号などを入力させる偽サイトもあります。利用するのは、運営元がはっきりしている信頼できるサービスだけにしましょう。カード番号や暗証番号の入力を求めるチェックサービスは利用しないでください。
漏えいしていても、すぐに悪用されたとは限らない
漏えいが見つかったとしても、その情報が実際に悪用されたかどうかまでは分かりません。慌てず、次に紹介する対処法を順番に進めましょう。
個人情報が漏えいしていた場合の対処法
パスワードを変更し、2段階認証を設定する
漏えいが確認されたサービスのパスワードを変更します。同じパスワードを他のサービスでも使っている場合は、それらもすべて別のパスワードに変更してください。あわせて2段階認証を設定すると、パスワードが漏れても不正ログインされにくくなります。
アカウントのログイン履歴を確認する
メールやSNSなどのログイン履歴に、見覚えのない端末や地域からのアクセスがないか確認しましょう。
金融機関・クレジットカード会社に連絡する
カード番号や口座情報が漏れた可能性がある場合は、カード会社や銀行に連絡し、利用状況の確認やカードの再発行を依頼してください。
不審なSMS・電話・メールに反応しない
電話番号やメールアドレスが漏れると、なりすましや詐欺の連絡が増えることがあります。リンクを開かず、折り返しの電話もしないようにしましょう。
端末の感染も疑う
特定のサービスからの漏えいではなく、スマホやパソコンが感染して情報が盗まれている場合もあります。パスワードを変えても不正ログインが続く場合は、端末側を確認してください。

警察や公的機関に相談する
実際に金銭被害や不正ログインが起きている場合は、警察のサイバー犯罪相談窓口などに相談しましょう。画面の記録や日時をまとめておくと、相談がスムーズです。
企業で個人情報の漏えいが疑われる場合
企業が扱う顧客や従業員の個人情報が漏れた疑いがある場合は、個人のチェックとは対応が大きく異なります。漏えいの原因や範囲を特定し、法律にもとづく報告や本人への通知を行う必要があるためです。
個人情報保護委員会への報告義務
個人情報保護法では、要配慮個人情報が含まれる場合、財産的被害のおそれがある場合、不正アクセスなど不正の目的によるおそれがある場合、本人の数が1,000人を超える場合などに、個人情報保護委員会への報告と本人への通知が義務づけられています。
報告は、事態を知った後速やかに行う「速報」(おおむね3〜5日以内)と、原則30日以内(不正の目的によるおそれがある場合は60日以内)の「確報」の2段階です。確報では原因や影響範囲の報告が求められるため、調査で事実を確認しておく必要があります。
情報漏えいが発生した企業の個人情報保護委員会への報告義務について解説はこちら>
社内で調べる前にやってはいけないこと
- 漏えいの原因と思われる端末やサーバーを初期化する:侵入経路や漏えいした範囲を特定できなくなります。
- ログを確認しないままアカウントを削除する:ログやメールが一緒に消える場合があります。
- 担当者が対象の端末を操作して調べる:日時情報やログが書き換わり、証拠としての信用性が下がるおそれがあります。
- 原因が分からないまま公表内容を決める:後から漏えいの範囲が広がると、再度の公表や説明が必要になります。
退職者・会社支給端末が関係する場合
漏えいの原因として、退職者や従業員による持ち出しが疑われる場合もあります。退職者が使っていたPCやスマホは初期化せずに保管し、アカウントのログを保全してから停止してください。
退職者によるデータ持ち出しが発覚したら?企業が今すぐ取るべき初動対応と防止策はこちら>
退職者の不正アクセスが疑われたら?確認すべきログと調査方法はこちら>
外部からの不正アクセスが原因と考えられる場合は、以下の記事も参考にしてください。
不正アクセス調査はどこに頼む?調べ方・費用相場・おすすめ調査会社を解説はこちら>
漏えいの原因や範囲を調べるなら「フォレンジック調査」
フォレンジック調査では、パソコンやサーバー、ネットワーク機器に残されたログや操作履歴を解析し、次のような内容を確認します。
- 漏えいの原因が、外部からの攻撃か、内部の持ち出しか、設定ミスか
- いつから、どのような経路で情報が持ち出されたか
- どの情報が、どの範囲で漏えいした可能性があるか
調査結果は報告書にまとめられ、個人情報保護委員会への報告や取引先への説明、再発防止策の検討に使えます。
費用は調査内容や対象の範囲によって異なりますが、フォレンジック調査会社の場合、端末1台の簡易調査で数十万円前後〜が目安です。依頼先の選び方は以下の記事を参考にしてください。
情報漏えい調査におすすめのフォレンジック調査会社
個人情報が流出していた漏洩していた場合、迅速に「被害範囲」「感染経路」「漏洩した情報の範囲」等のインシデントにかかわる情報を調査する必要があります。
情報漏洩について調査する業者には知識のある担当者が在籍しており、詳しい相談内容を聞いてもらうことができます。
ここでは、実績のあるおすすめの調査会社として「デジタルデータフォレンジック」を紹介します。
デジタルデータフォレンジック
公式サイトデジタルデータフォレンジック
デジタルデータフォレンジックは、累計4万7千件以上の豊富な相談実績を持ち、全国各地の警察・捜査機関からの相談実績も409件以上ある国内有数のフォレンジック調査サービスです。
一般的なフォレンジック調査会社と比較して対応範囲が幅広く、法人のサイバー攻撃被害調査や社内不正調査に加えて、個人のハッキング調査・パスワード解析まで受け付けています。24時間365日の相談窓口があり、最短30分で無料のWeb打合せ可能とスピーディーに対応してくれるので、緊急時でも安心です。
運営元であるデジタルデータソリューション株式会社では17年連続国内売上No.1のデータ復旧サービスも展開しており、万が一必要なデータが暗号化・削除されている場合でも、高い技術力で復元できるという強みを持っています。調査・解析・復旧技術の高さから、何度もテレビや新聞などのメディアに取り上げられている優良企業です。
相談から見積りまで無料で対応してくれるので、フォレンジック調査の依頼が初めてという方もまずは気軽に相談してみることをおすすめします。
| 費用 | ★相談・見積り無料まずはご相談をおすすめします |
|---|---|
| 調査対象 | デジタル機器全般:PC/スマートフォン/サーバ/外付けHDD/USBメモリ/SDカード/タブレット等 |
| サービス | ●サイバーインシデント調査: マルウェア・ランサムウェア感染調査、サイバー攻撃調査、情報漏洩調査、ハッキング調査、不正アクセス(Webサイト改ざん)調査、サポート詐欺被害調査、Emotet感染調査 ●社内不正調査: 退職者の不正調査、情報持ち出し調査、横領・着服調査、労働問題調査、文書・データ改ざん調査、証拠データ復元 ●その他のサービス: パスワード解除、デジタル遺品調査、セキュリティ診断、ペネトレーションテスト(侵入テスト)、OSINT調査(ダークウェブ調査) 等 ※法人・個人問わず対応可能 |
| 特長 | ✔官公庁・法人・捜査機関への協力を含む、累計47,000件以上の相談実績 ✔企業で発生しうるサイバーインシデント・人的インシデントの両方に対応 ✔国際標準規格ISO27001/Pマークを取得した万全なセキュリティ体制 ✔経済産業省策定の情報セキュリティサービス基準適合サービスリストに掲載 ✔警視庁からの表彰など豊富な実績 ✔17年連続国内売上No.1のデータ復旧サービス(※)を保有する企業が調査 ※第三者機関による、データ復旧サービスでの売上の調査結果に基づく。(2007年~2023年) |
| 基本情報 | 運営会社:デジタルデータソリューション株式会社 所在地:東京都港区六本木6丁目10-1 六本木ヒルズ森タワー15階 |
| 受付時間 | 24時間365日 年中無休で営業(土日・祝日も対応可) ★最短30分でWeb打合せ(無料) |
個人情報漏洩の主な原因とは?
個人情報漏洩の主な原因は、不正アクセスやマルウェア感染といった「外的要因」、メールの誤送信、個人情報が入ったUSBの紛失、社内関係者による機密情報の不正な持ち出しといった「内的要因」の2つに分けることができます。
下記では、その2つの要因について紹介します。
- 外的要因
- 内的要因
外的要因
企業のセキュリティ対策の効果を十分に発揮させるためには、情報漏洩の具体的な原因とはどのようなものなのか理解を深め、リスクを見極めることが重要です。具体的な外的要因は下記になります。
- 不正アクセス・サイバー攻撃:外部からの侵入によって個人情報が盗まれる事例で、情報漏洩の主要な原因となっています。不正アクセスやウイルス感染は、発生件数の半数以上を占めています。
- マルウェア・ランサムウェア感染:マルウェアやランサムウェアを用いた攻撃により、データが暗号化されたり、盗まれたりする被害が増加しています。
- 標的型攻撃・ゼロデイ攻撃:未修正の脆弱性を悪用したゼロデイ攻撃や、特定組織を狙った標的型攻撃が報告されています。
- サプライチェーン攻撃:取引先や関連企業などを経由して侵入される事例も見られ、注意が必要です。
内的要因
情報漏洩の原因となる具体的な内的要因は下記になります。
- 人的ミス(誤操作・設定ミスなど):メール誤送信やクラウド設定のミス、USBの紛失など、日常の業務中の不注意が原因となる漏洩が多く報告されています。
- 内部不正(従業員や関係者による情報の持ち出し):従業員や元派遣社員などによる意図的な情報持ち出しも重大なリスクで、内部不正による漏洩は増加傾向にあります。
個人情報が漏洩した際のリスク
個人情報の漏えいは、個人や企業に対して深刻な被害をもたらす可能性が高いです。個人と企業向けに想定されるリスクを下記で紹介します。
- 個人情報が漏洩した際の個人向けリスク
- 個人情報が漏洩した際の企業向けリスク
個人情報が漏洩した際の個人向けリスク
個人情報が流出した場合、被害は日常生活に直結します。金融被害やアカウントの乗っ取りといった直接的な損失だけでなく、詐欺や犯罪に巻き込まれるリスクも高まり、精神的な不安や生活への影響が長期に及ぶ可能性があります。
- アカウント乗っ取り・なりすまし:IDやパスワードが洩れることでSNSやメール等のアカウントが乗っ取られ、不正利用や詐欺行為に使われることがあります。
- クレジットカード不正利用:カード番号や口座情報が盗まれると、勝手に決済や出金が行われる危険性があります。
- 個人情報の不正売買:漏洩したデータが業者や犯罪者に売られ、二次詐欺やスパム被害につながることがあります。
- 特殊詐欺・標的化:電話番号や住所が洩れると、オレオレ詐欺や架空請求の標的となる場合があります。
- 踏み台利用・犯罪巻き込み:漏洩した情報が新たな攻撃や不正アクセスの踏み台に使われることもあります。
個人情報が漏洩した際の企業向けリスク
企業における情報漏洩は、単なる金銭的損失にとどまりません。顧客や取引先からの信頼を失うことで事業継続そのものが危ぶまれる場合もあり、社会的な信用回復には長い時間とコストが必要となります。
- 社会的信用の失墜:情報管理不足としてブランドイメージが悪化し、顧客離れ・契約解除・業績悪化につながります。
- 損害賠償・法的責任:漏洩したユーザや取引先から損害賠償請求を受けたり、個人情報保護法違反で行政指導や罰金が科される場合があります。
- 営業・業務停止:セキュリティ事故対応や顧客通知対応に追われ、一時的に業務が滞ったり、サービス停止に追い込まれるリスクがあります。
- 追加サイバー攻撃の誘発:漏洩した情報がさらなる標的型攻撃やシステム改ざん・ランサムウェア被害の足がかりになることもあります。
- 取引先関係悪化:パートナー企業や取引先からの信頼を損ない、取引停止になる事例も報告されています。
どちらも重大な被害を招くリスクがあります。まず、個人情報の漏洩防止策・漏洩してしまった場合は、迅速な対応体制の整備が不可欠になります。すでに漏洩がしてる可能性があったり、漏洩の確認がされている場合は、情報漏洩調査に対応しているフォレンジック専門業者への相談を検討しましょう。
まとめ
個人情報の漏えいは、フィッシング詐欺やマルウェア感染、内部不正など、さまざまな経路で発生する恐れがあります。まずは漏えいチェックツールを活用し、早期に現状を把握することが重要です。
漏えいが確認された場合は、パスワードの変更、多要素認証の設定、不審な連絡への警戒など、速やかに対策を講じましょう。
特に、法人端末や業務用データが関係している場合、あるいは裁判・警察対応を見据えた証拠確保が必要な場合には、フォレンジック調査会社などの>専門機関への相談も検討してください。