無料会員登録
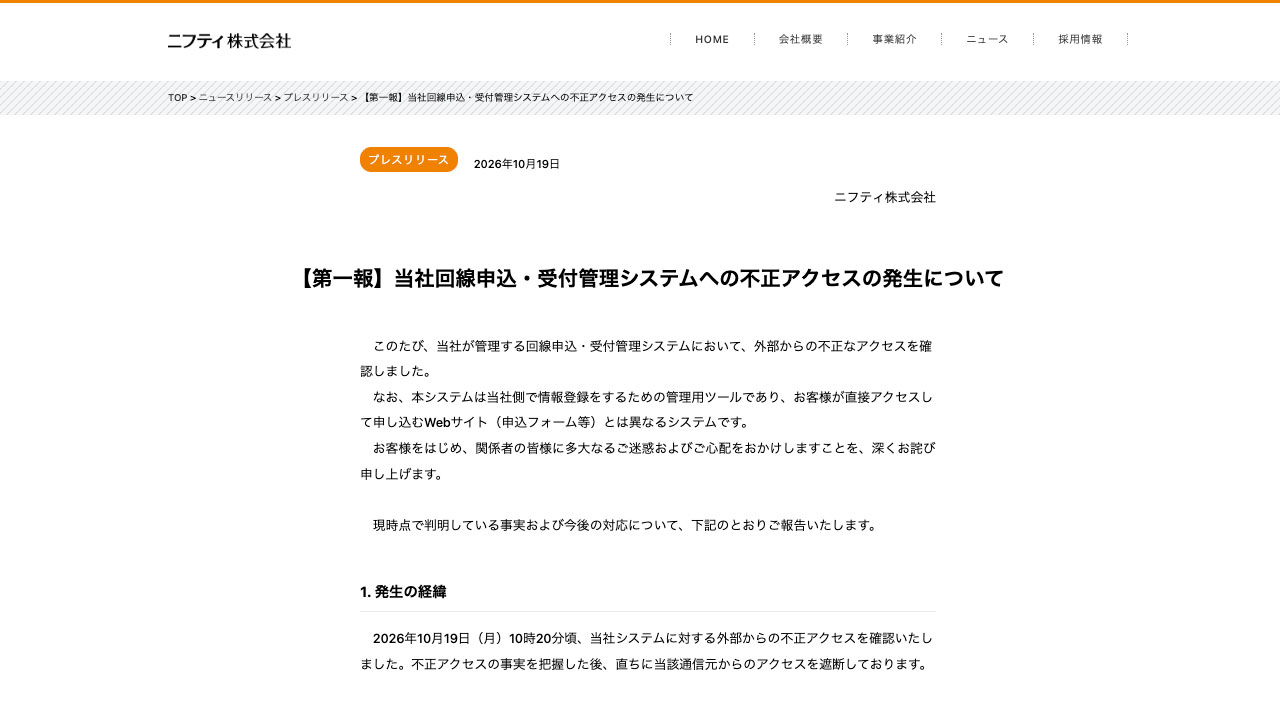
ニフティ株式会社は2026年10月19日、回線申込・受付管理システムへの不正アクセスにより、最大54万2,513件の個人情報が漏洩した可能性があると発表した。
対象は、2019年以降に同社Webサイト以外から「@nifty光」「@nifty MAX光」「@nifty auひかりプラス」を申し込んだ利用者。実際に漏洩した情報の範囲は調査中としている。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
利用者向け申込フォームとは異なる管理システムに侵入
同社は10月19日10時20分頃、外部からの不正アクセスを確認し、直ちに通信元からのアクセスを遮断した。
対象システムは、ニフティ側で情報を登録するための管理用ツール。利用者が直接アクセスするWebサイトの申込フォームなどとは異なるという。
氏名・住所・会員IDなどが対象、口座・カード情報は含まず
漏洩した可能性がある情報は以下のとおり。
| 区分 | 内容 |
|---|---|
| 対象件数 | 最大54万2,513件 |
| 対象情報 | 会員ID、氏名、性別、生年月日、住所、電話番号、メールアドレス |
| 対象外の情報 | 口座情報、クレジットカード情報 |
口座情報とクレジットカード情報は、当該システムでは保有していない。最大件数は漏洩の可能性がある対象規模であり、全件の漏洩が確定したものではない。
外部専門機関と調査、不審な連絡への注意を呼びかけ
同社は通信遮断と暫定対策を実施し、外部専門機関と詳細調査、個人情報保護委員会への報告手続きを進めている。
本件に関して、メールや電話で暗証番号、パスワード、カード情報を尋ねることはないとして、不審な連絡に記載されたURLへのアクセスや個人情報の入力を控えるよう呼びかけている。
問い合わせは専用ダイヤル0120-924-719で、毎日10時〜18時に受け付ける。
出典:ニフティ「【第一報】当社回線申込・受付管理システムへの不正アクセスの発生について」
※2026年10月19日付の公式発表に基づく。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.