無料会員登録
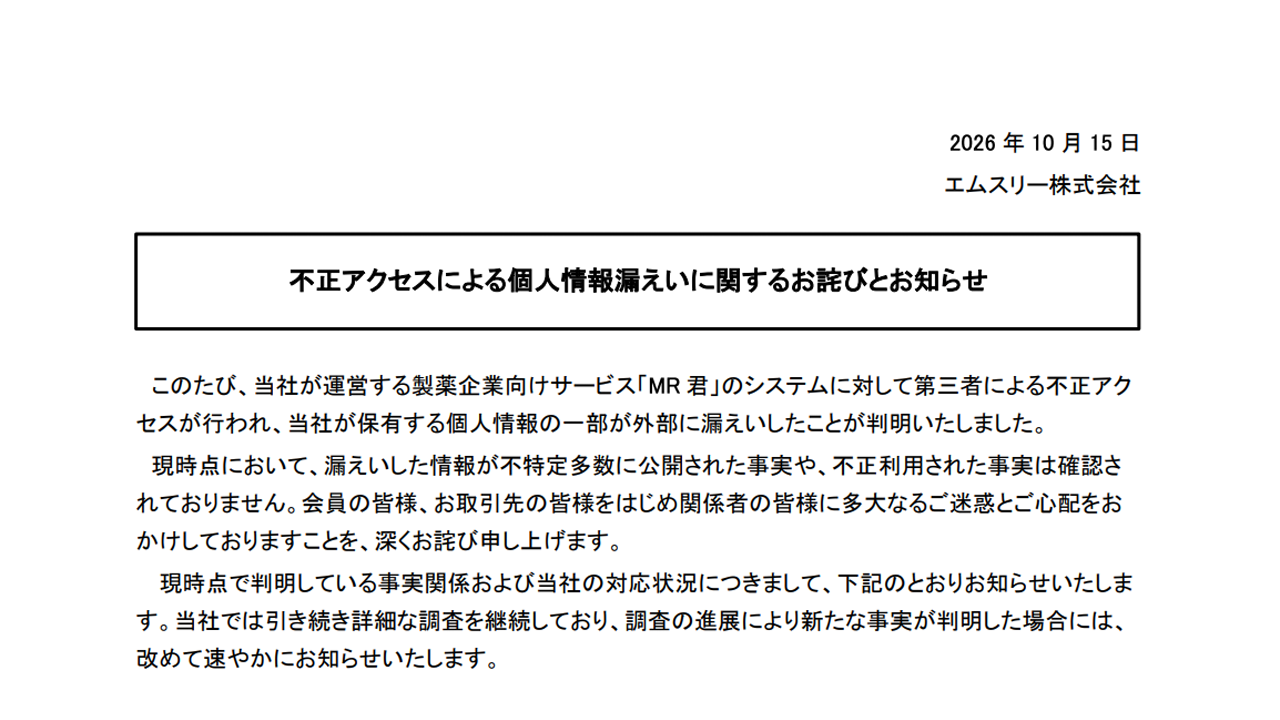
画像:エムスリー株式会社より引用
エムスリー株式会社は2026年10月15日、同社が運営する製薬企業向けサービス「MR君」のシステムに第三者による不正アクセスがあり、医師会員や製薬企業の担当者に関する個人情報の一部が外部に漏えいしたと発表しました。
同社によると、2026年10月14日に不正アクセスを確認し、同日の調査で情報漏えいが判明しました。対象となる情報は、医師会員全体の1割未満に当たる一部の医師会員と、数百名規模の製薬企業担当者の氏名、勤務先、一部の対象者のメールアドレスなどです。ログインパスワードや保有するm3ポイント等は含まれておらず、クレジットカード番号等は同社で保持していないとしています。
同社は不正アクセスの確認後、影響範囲の特定と並行して防御策を強化しました。判明している不正アクセスの経路は遮断しており、監視を継続しています。また、監督官庁への報告などを進め、対象者には順次案内する方針です。
参照不正アクセスによる個人情報漏えいに関するお詫びとお知らせ|エムスリー株式会社

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
岩井コスモ証券、顧客4,611人の情報が漏洩 システム運用委託先への不正アクセスで
東京ビューティーセンター(TBC)が起こした個人情報漏洩事件について
ジャパネットたかたが起こした個人情報漏洩事件について
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
医療機関必見!最新セキュリティガイドライン徹底解説