無料会員登録
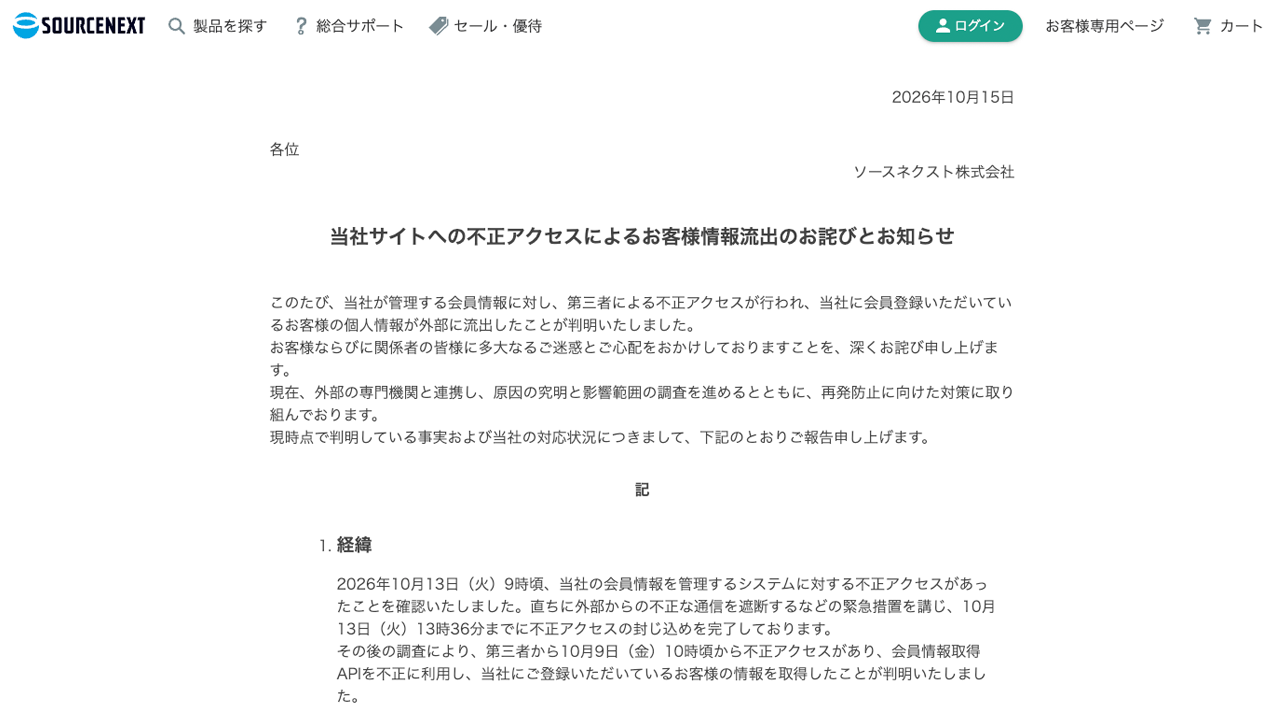
画像:ソースネクスト株式会社より引用
ソースネクスト株式会社は2026年10月15日、会員情報を管理するシステムへの不正アクセスにより、顧客の個人情報が外部に流出したと発表しました。
同社によると2026年10月13日、不正アクセスを確認し、不正な通信の遮断などセキュリティ対策を完了しました。しかし、その後の調査で、第三者が2026年10月9日から会員情報取得APIを不正に利用し、顧客情報を取得していたことが判明しました。
説明によると、流出した可能性のある会員情報は2,251万9,960件です。対象となる項目はメールアドレス、パスワード、氏名、氏名カナ、住所、性別、電話番号、FAX番号、生年月日、会社名、役職名、部署名、加入サービス・登録日・ログイン日などのシステム固有の識別情報です。対象項目は顧客の登録状況によって異なり、クレジットカード情報は対象システムに保存されておらず、流出の対象には含まれていないと説明しています。
同社は現在、ログイン時にパスワードの再設定を求める措置を講じるなどアカウント保護措置を取っています。また、他のサービスで同じメールアドレスとパスワードを利用している場合は、該当サービスのパスワードを変更するよう呼びかけています。今後は外部専門機関と調査を進め、セキュリティ対策、監視体制、情報管理体制を見直す方針です。
参照当社サイトへの不正アクセスによるお客様情報流出のお詫びとお知らせ|ソースネクスト株式会社

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!