無料会員登録
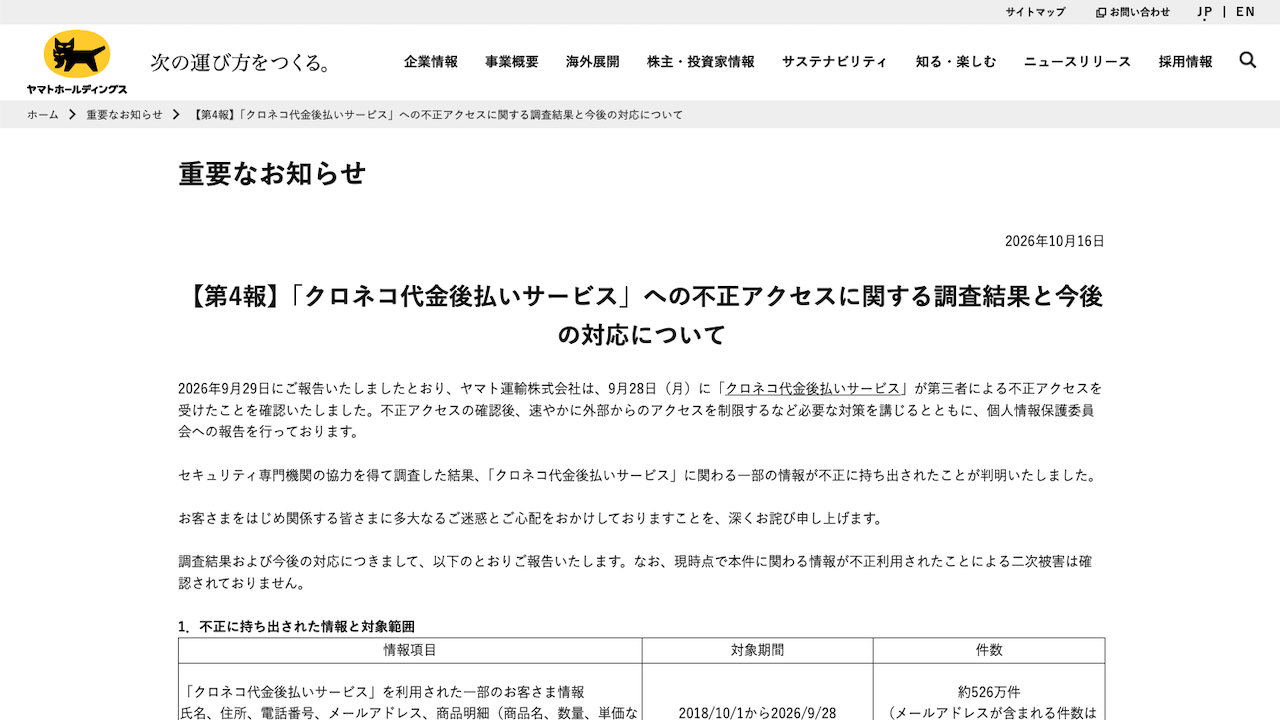
ヤマト運輸は2026年10月16日、「クロネコ代金後払いサービス」への不正アクセスに関する調査結果を公表した。利用者情報約526万件に加え、届け先情報約5万件、加盟店情報約4,100件が不正に持ち出されたことを確認した。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
氏名・住所のほか、商品明細なども対象
持ち出された情報の内訳は以下のとおり。
| 区分 | 件数 | 主な情報 |
|---|---|---|
| 利用者情報 | 約526万件 | 氏名、住所、電話番号、メールアドレス、商品明細、申込番号・受注日・与信番号など |
| 届け先情報 | 約5万件 | 氏名、住所、電話番号、送り状番号 |
| 加盟店情報 | 約4,100件 | 加盟店名、加盟店コード |
利用者情報と加盟店情報の対象期間は2018年10月1日から2026年9月28日まで。届け先情報は2021年2月5日から2026年9月28日までとなる。利用者情報のうち、メールアドレスを含むものは約49万件。
クレジットカード情報とパスワード情報は含まれていない。また、第二報で漏洩の可能性を示していた請求金額、債権残高、社員の氏名については、不正な持ち出しは確認されなかった。
9月28日に不正アクセスを確認、サービスは10月9日に再開
同社は9月28日に不正アクセスを確認し、外部からのアクセス制限やサービスの一時停止を実施した。個人情報保護委員会への報告と専門機関による調査を進め、10月9日13時にサービスを再開した。
停止期間を考慮し、9月28日以降に支払期限を迎える払込票については、支払期限を17日間延長すると案内している。
不審な連絡に注意、対象者には順次通知
10月16日の発表時点で、流出情報の不正利用による二次被害は確認されていない。一方、不審なメールやSMS、電話に関する問い合わせは寄せられている。
同社は、不審なメール・SMSのリンクや添付ファイルを開かず、削除するよう呼びかけている。対象者には順次個別に連絡し、外部専門機関の助言を受けながら、中長期的な対策を進める方針。
出典:ヤマトホールディングス「【第4報】『クロネコ代金後払いサービス』への不正アクセスに関する調査結果と今後の対応について」
※2026年10月16日付の公式発表に基づく。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
PII
日本航空個人情報流出事件から考える<暗証番号で情報は守られない>
サイバー攻撃の被害事例8選【2026年9〜10月】情報漏洩・サービス停止とAI時代の対策
楽天市場個人情報流出事件から考える<利便性向上の裏に潜む危険とは>
日本郵政情報漏洩問題から考える<ヒューマンエラーへの対策とは>
ワイジェイFX(YJFX!)元従業員の持ち出しにより顧客情報18万件が流出
エンファクトリー運営のショッピングサイトに不正アクセス、個人情報3万8千件流出
GDPR