無料会員登録
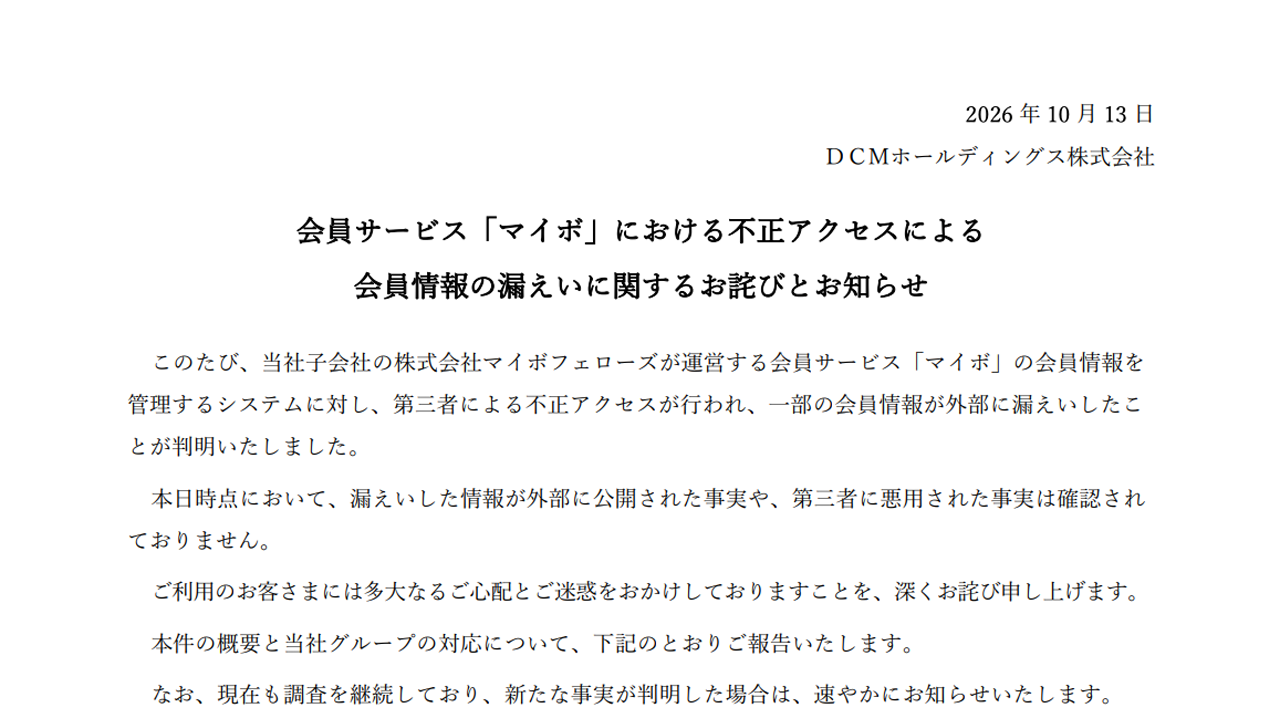
画像:DCMホールディングスより引用
DCMホールディングスは2026年10月13日、子会社のマイボフェローズが運営する会員サービス「マイボ」の管理システムが不正アクセスを受け、419人分の会員情報が漏えいしたと発表しました。対象人数は引き続き精査中としています。
同社によると2026年9月21日、通常と異なる多数のアクセスが発生しました。その後、2026年10月8日の記録点検で不正アクセスが判明。攻撃元からの通信を遮断し、2026年10月9日から「マイボアプリ」の全サービスを一時停止しています。
漏えいした情報は、会員番号、メールアドレス、会員登録の状態、会員ステージ、保有ポイント数、失効予定ポイント数と失効予定日です。氏名、住所、電話番号、生年月日、パスワード、クレジットカード情報は含まれないとしています。
同社は対象者へ順次個別に連絡するとともに、アクセス制御の強化などを進め、安全確認後にサービス再開を案内する方針です。また、同社グループやマイボを装う不審な連絡に注意し、記載されたURLを開かないよう呼びかけています。
参照会員サービス「マイボ」における不正アクセスによる会員情報の漏えいに関するお詫びとお知らせ|DCMホールディングス
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
東京ビューティーセンター(TBC)が起こした個人情報漏洩事件について
日本航空個人情報流出事件から考える<暗証番号で情報は守られない>
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
PII
LDAP
2015年発生、リクルートキャリアによる個人情報約3万7千件誤送信事件
サイバーエージェント運営の「Ameba」で起こった5万アカウント不正ログインの原因とは?
サイバー攻撃の被害事例8選【2026年9〜10月】情報漏洩・サービス停止とAI時代の対策