無料会員登録
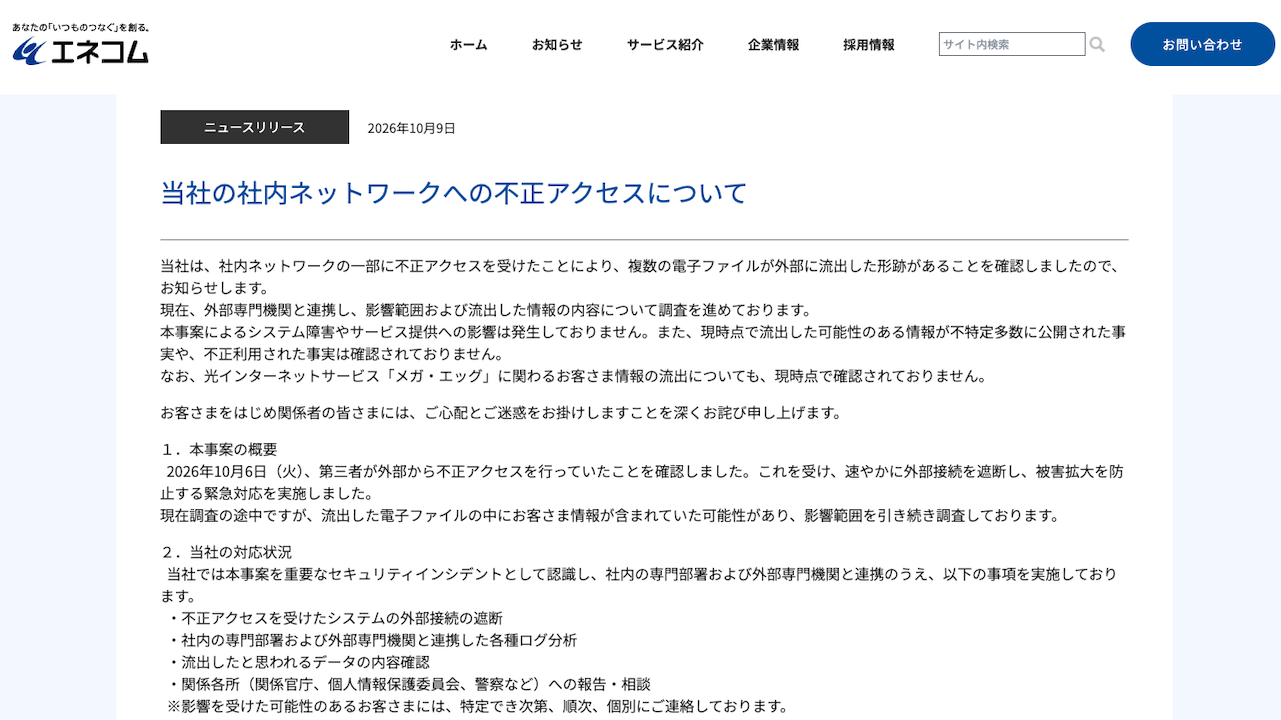
株式会社エネコムは2026年10月9日、社内ネットワークの一部への不正アクセスにより、複数の電子ファイルが外部に流出した形跡を確認したと発表した。ファイルには顧客情報が含まれていた可能性があり、外部専門機関と内容や影響範囲を調査している。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
10月6日に確認、外部接続を遮断
同社は10月6日、第三者が外部から不正アクセスを行っていたことを確認。速やかに外部接続を遮断し、被害拡大を防ぐ緊急対応を実施した。
社内の専門部署と外部専門機関が連携し、各種ログの分析や、流出したとみられるデータの確認を進めている。具体的な侵入手法、対象人数、情報項目は今回の発表では明らかにされていない。
「メガ・エッグ」の顧客情報流出は確認されず
10月9日の発表時点で、本事案によるシステム障害やサービス提供への影響は発生していない。また、対象情報が不特定多数に公開された事実や、不正利用された事実も確認されていないとしている。
光インターネットサービス「メガ・エッグ」に関わる顧客情報の流出も、同時点では確認されていない。
影響を受けた可能性がある顧客へ個別に連絡
エネコムは関係官庁、個人情報保護委員会、警察などへの報告・相談を実施している。影響を受けた可能性がある顧客には、特定でき次第、順次個別に連絡しているという。
今後も外部専門機関との調査を継続し、関係機関と連携して対応を進める方針だ。
出典:エネコム「当社の社内ネットワークへの不正アクセスについて」
※2026年10月9日付の公式発表に基づく。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.