無料会員登録
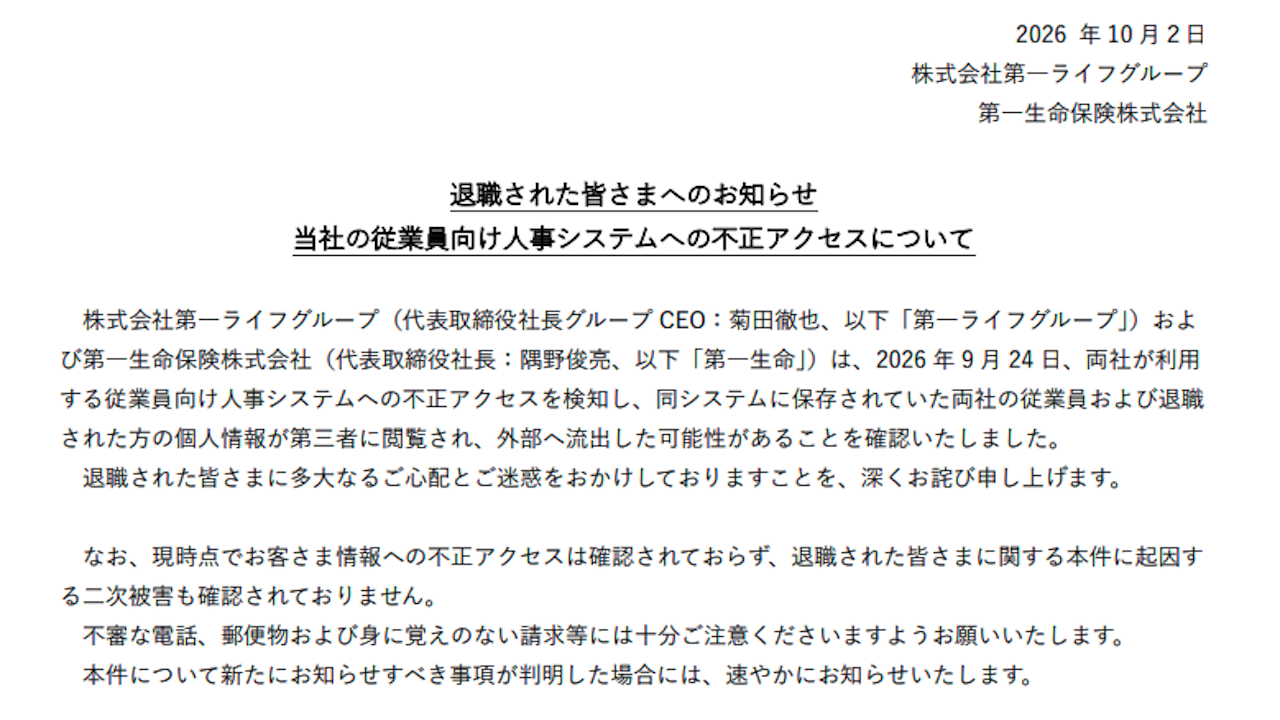
株式会社第一ライフグループと第一生命保険株式会社は2026年10月2日、両社が利用する従業員向け人事システムへの不正アクセスにより、約12万人の個人情報が第三者に閲覧され、外部へ流出した可能性があると発表した。対象には、現役の従業員約5万人と退職者約7万人が含まれる。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
9月24日に人事システムへの不正アクセスを検知
両社は9月24日、人事システムへの不正アクセスを検知した。同システムに保存されていた従業員・退職者の情報について、閲覧と外部流出の可能性を確認したという。
対象は内勤職員では1967年以降、営業職員では2017年以降の従業員・退職者。一部のグループ会社への出向者や、在籍型出向として勤務した人も含まれる。
氏名・住所のほか、所属や職位、上司の氏名も対象
流出した可能性がある情報は、以下のとおり。
| 区分 | 対象情報 |
|---|---|
| 本人に関する情報 | 従業員番号、氏名、住所、電話番号、性別 |
| 人事・組織に関する情報 | 所属、職位(資格)、職務、管理職上司氏名 |
約12万人は流出した可能性がある情報の対象者数であり、全員分の外部流出が確定したわけではない。具体的な侵入手法や、不正アクセスが始まった時期は今回の発表では示されていない。
顧客情報への不正アクセスは確認されず
10月2日の発表時点で、顧客情報への不正アクセスは確認されていない。また、退職者について、本件に起因する二次被害も確認されていないとしている。
両社は、不審な電話や郵便物、身に覚えのない請求などに注意するよう呼びかけた。退職者向けの問い合わせフォームと人事部の電話窓口を設け、新たな事項が判明した場合は速やかに知らせるとしている。
出典:第一ライフグループ・第一生命「当社の従業員向け人事システムへの不正アクセスについて」
※2026年10月2日付の公式発表に基づく。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.