無料会員登録
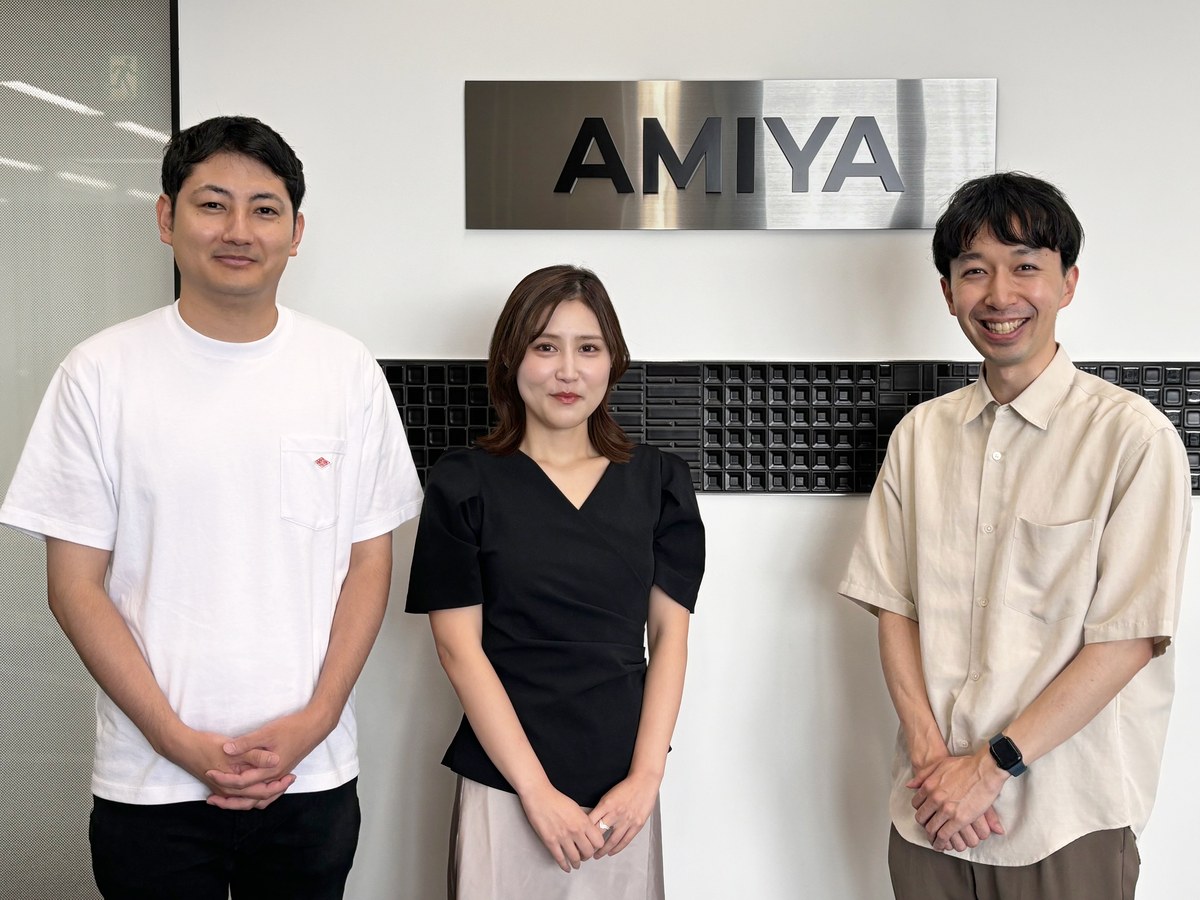
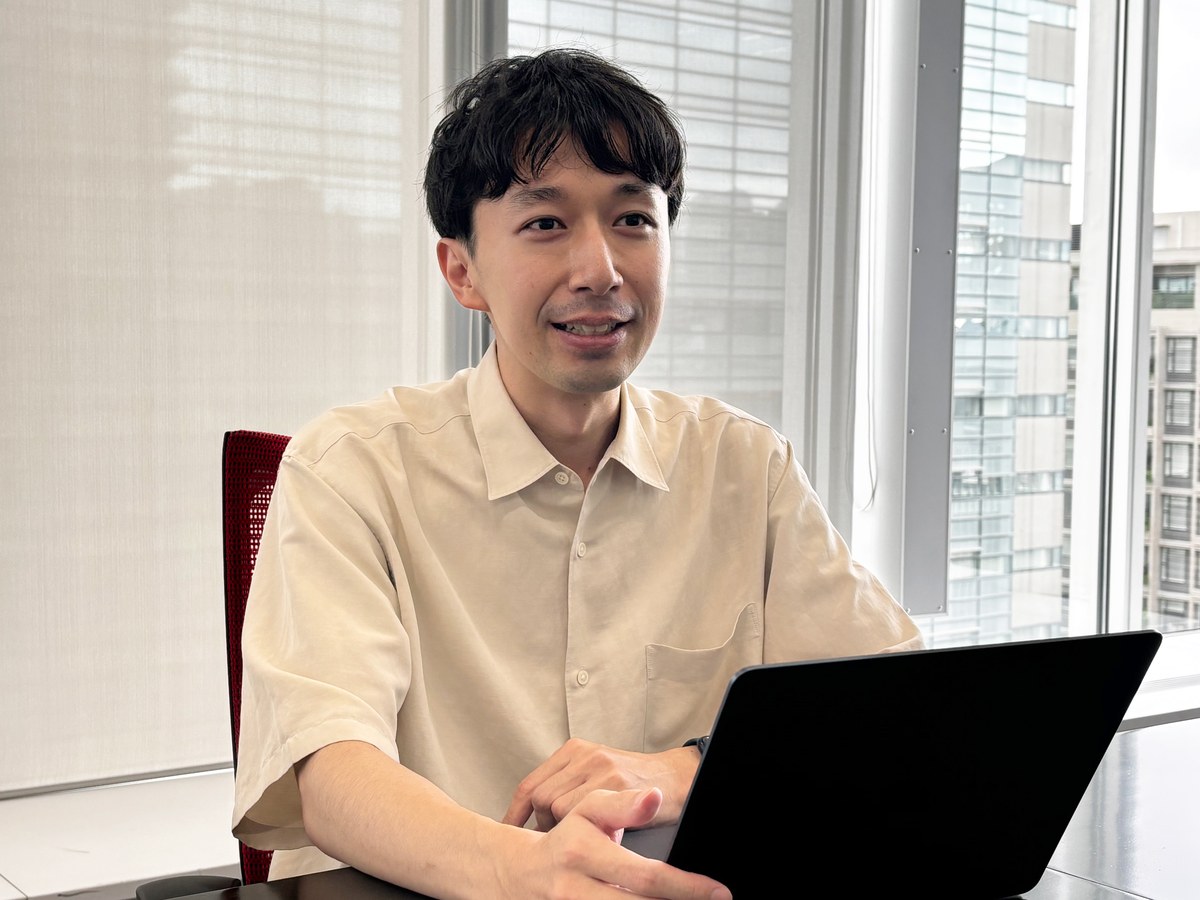
(左から)中山剛史 氏、青野まゆ 氏、明間陸 氏
昨今、サイバー攻撃の対象や手口は多様化しています。独立行政法人情報処理推進機構(IPA)によると、「情報セキュリティ10大脅威 2026」において、「サプライチェーンや委託先を狙った攻撃」が2位、「AIの利用をめぐるサイバーリスク」が初選出で3位となりました(※)。
攻撃の速度と精度が上がる一方で、ログを取得していても、異常の発見や調査まで手が回らない企業は少なくありません。
今回は、国産SIEM「ALog」を提供する株式会社網屋の青野まゆ氏、中山剛史氏、明間陸氏に、企業が抱えるログ活用の課題と、確認・調査の負担を減らす「ALog V2」の開発背景と運用設計、そして今後の展望を伺いました。
※独立行政法人情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」
ログは取得しているが、活用できていない。顧客企業に共通する課題
直近1年間で、お客様からのセキュリティに関するご相談内容に変化はありましたか。
大きく3つの傾向が見られます。取引先や委託先を経由した攻撃への備え、AIを悪用した攻撃への懸念、そして各種制度・ガイドラインへの対応です。
特に「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」については、情報を集めながら準備を進めているお客様からご相談をいただいています。
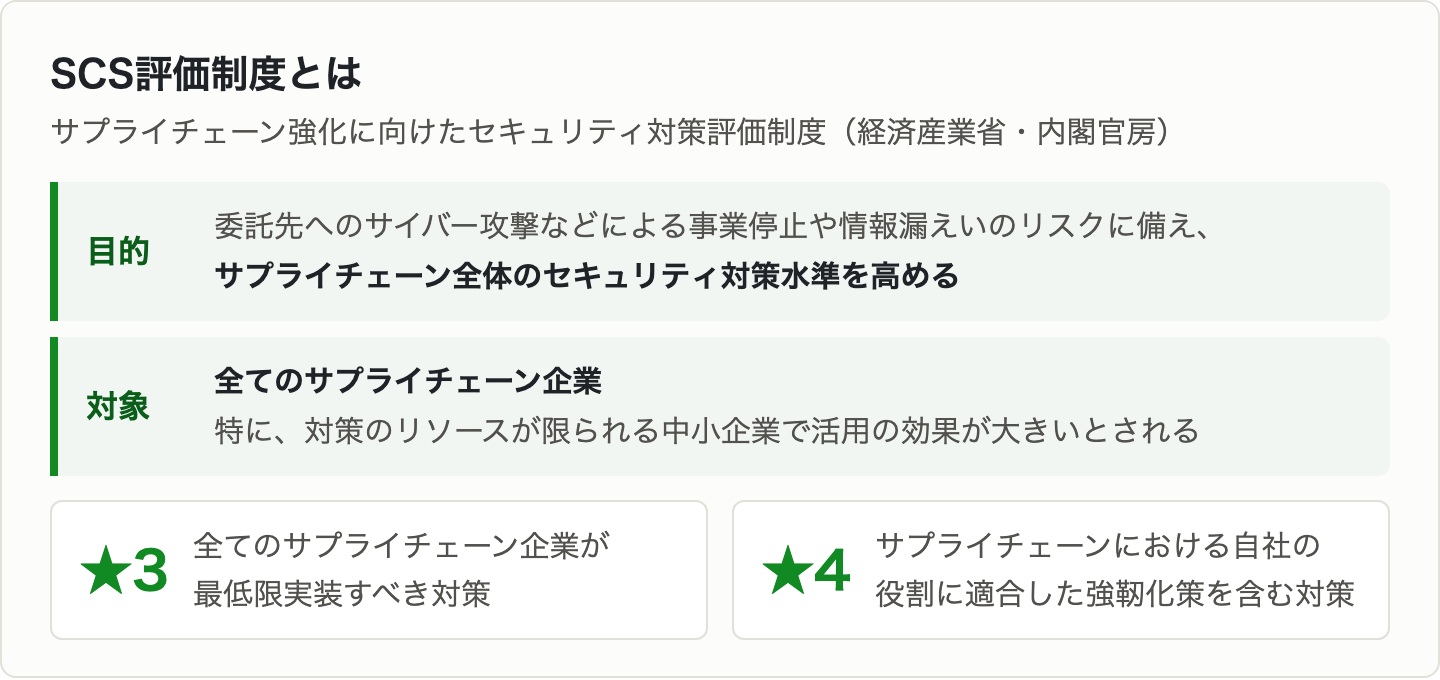
https://www.ipa.go.jp/security/scs/index.html
https://www.ipa.go.jp/security/scs/details.html
こうした制度対応が進む一方で、ログを取得していても、十分に活用できていない企業が多いと聞きます。それはなぜだと思いますか。
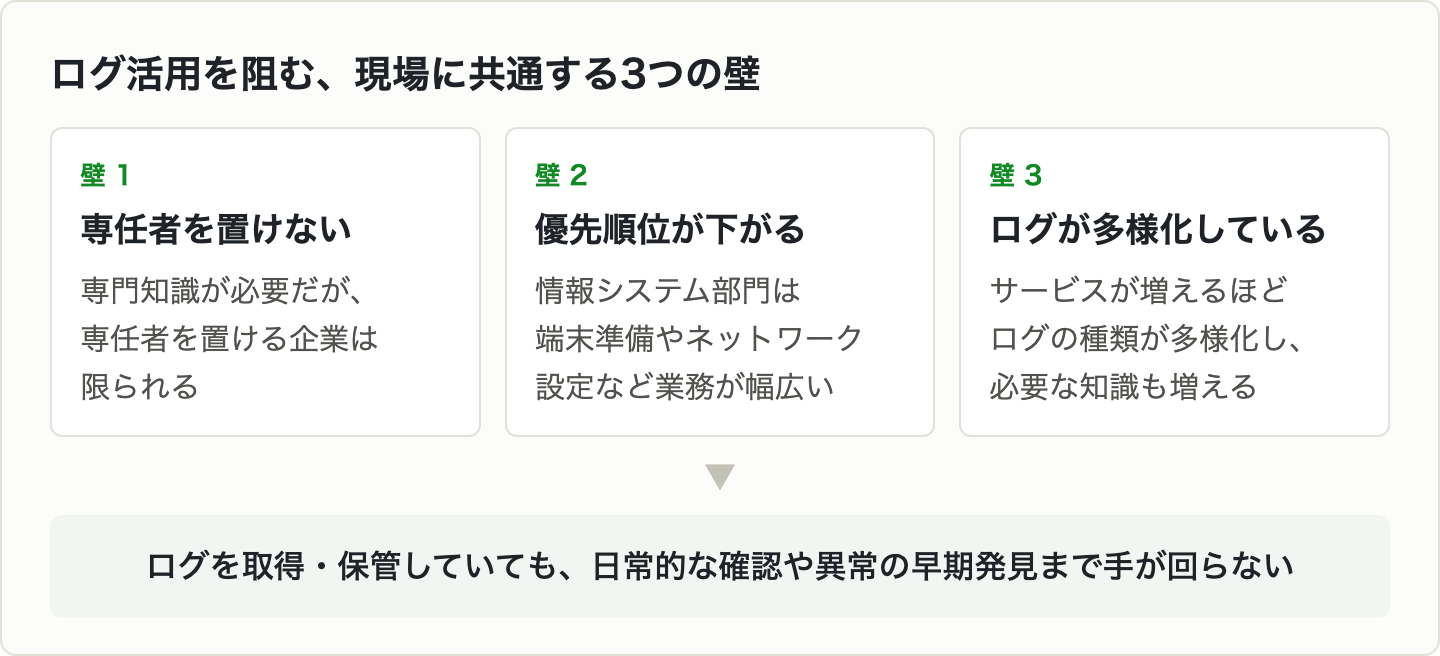
ログを読み解くには専門知識が必要ですが、専任者を置ける企業は限られます。そのため、端末の準備やネットワーク設定など幅広い業務を担う情報システム部門では日々の業務に追われ、ログ監視の優先順位が下がりがちです。
さらに、利用するサービスが増えるほどログの種類や特性も多様化し、サービスごとの知識を身につける負担も重くなっているのが実情です。
ログを取得・保管していても、日常的に確認し、異常の早期発見につなげるところまでは手が回らないという企業は少なくありません。
問題が起きたときの調査に備えるだけでなく、平時から何を確認し、不審な動きが見つかったらどう調べるかまで、無理なく続けられる運用にすることが課題です。
SIEMの導入・運用が定着しない要因
ログの活用が定着しない背景には、SIEMの運用自体の難しさもあるかと思います。SIEMを導入しても、運用が定着しにくい理由を教えてください。
SIEMは複数のシステムのログを集約・分析するのに役立ちますが、導入後には、自社の環境に合わせて検知条件やしきい値を調整する作業が必要です。
条件が適切でなければ、通常の業務でも多くのアラートが発生し、確認に時間がかかります。さらに、通知された内容を調べ、対応が必要かを判断する作業もあります。
こうした継続的な調整と、検知後の確認・調査にかかる負担が、運用を定着させるうえでの課題だと考えています。
一方で、ガイドラインや監査への対応において、企業がつまずきやすいのはどのような点でしょうか。
対策を実施することに加え、その状況を客観的な記録に基づいて説明できるようにしておく点です。
ログが証跡となる場面では、必要な記録を取得・保管し、求められたときに該当する情報を取り出せることが重要です。ただ、ログはシステムごとに形式や表現が異なり、内容を確認して説明するまでに時間がかかります。
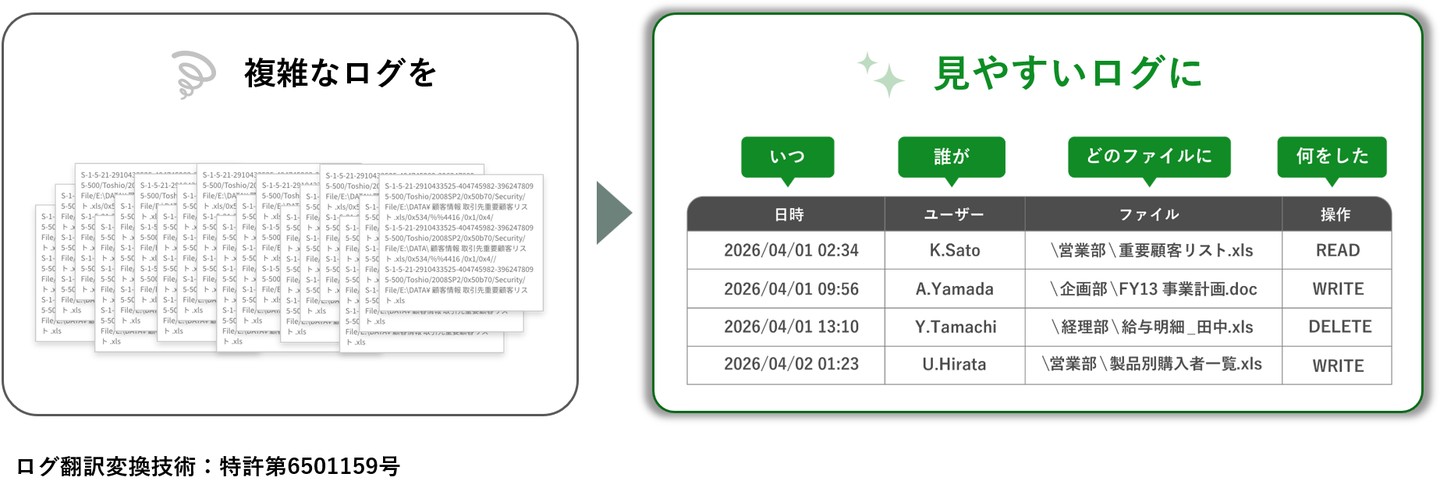
ALogの特許取得済みの翻訳変換技術は、複雑なログを人が理解しやすい形に整理します。記録された操作やアクセスの内容を把握しやすくすることで、調査や監査対応における確認・説明の負担を軽減します。
顧客の声を製品開発に反映する。ALog V2の開発経緯
株式会社網屋の「ALog」は国産SIEM No.1(※1)、6,500契約以上(※2)、継続率99%(※3)を誇ります。2026年7月に提供を開始した「ALog V2」は、どのような課題から生まれたのでしょうか。
※1:デロイト トーマツ ミック経済研究所株式会社「内部脅威対策ソリューション市場の現状と将来展望 2025年度」(2026年3月発刊)
※2・※3:2026年1月末時点、網屋調べ
きっかけは、他社製品との機能比較を求められる商談において、「相関分析ができるか」という項目に明確に回答しづらい場面が続いたことです。複数のログをまとめて検索することはできていましたが、それを「相関分析」と呼べるかどうかが曖昧でした。
社内でALogをさらに伸ばす方針が固まるなか、この課題を解消することが急務となり、V2では異なる種類のログを一度に横断して追える分析体験を開発の軸に据えました。
お客様の声がV2の機能に反映された具体例を教えてください。
例えば、「アラートのしきい値を設定するのが難しい」という声を受け、「AIアラート」を開発しました。実際のお客様のデータを用いた試用期間のフィードバックをもとに内部パラメータを調整し、検知精度を高めています。
社内でALogを日常的に使うALog MDRチームの実運用で得た知見が、開発へ直接届く環境があることも弊社の大きな強みです。
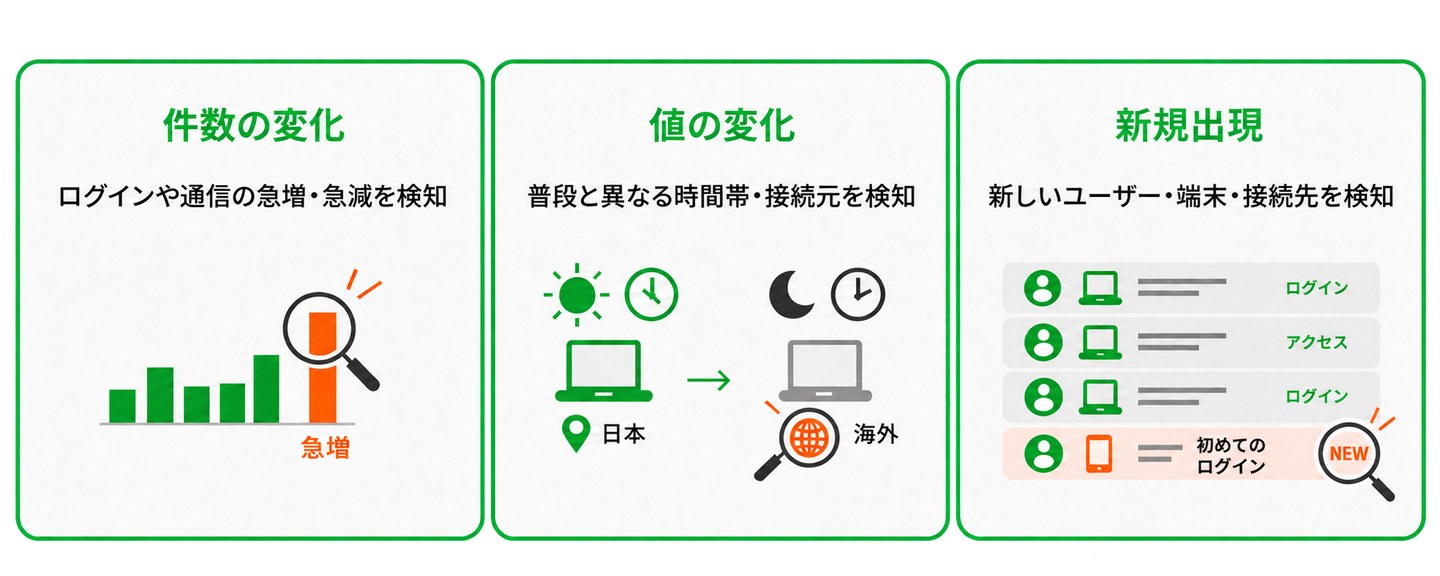
※AIアラート:ログから通常の傾向を学習し、普段とは異なる動きを検知・通知する機能。
機能を高度化する一方で、使いやすさはどのように保ったのでしょうか。
ALogは「カンタンSIEM」を掲げており、利用者がセキュリティの専門家とは限らないことを前提としています。AIアラートには細かな調整項目がありますが、すべてを画面に出すとかえって運用が複雑になりかねません。
そこで、開発側で管理できる項目はあえて表に出さず、専門知識がなくても高度な機能が使える設計を徹底しました。
ALog V2の主要機能。開発意図と顧客の評価
AIアラートやダッシュボードによって、ログ調査の流れはどのように変わりますか。
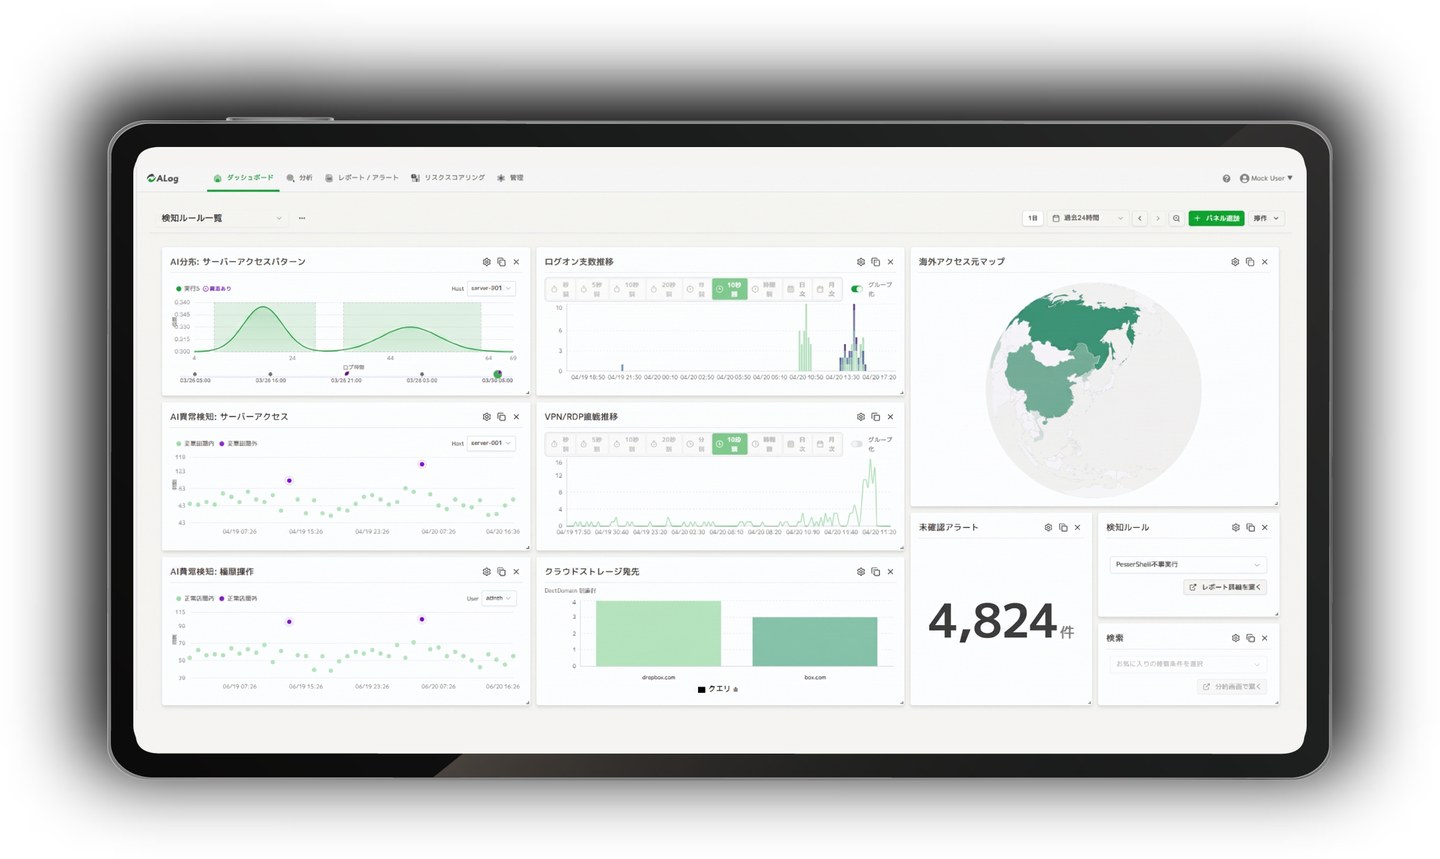
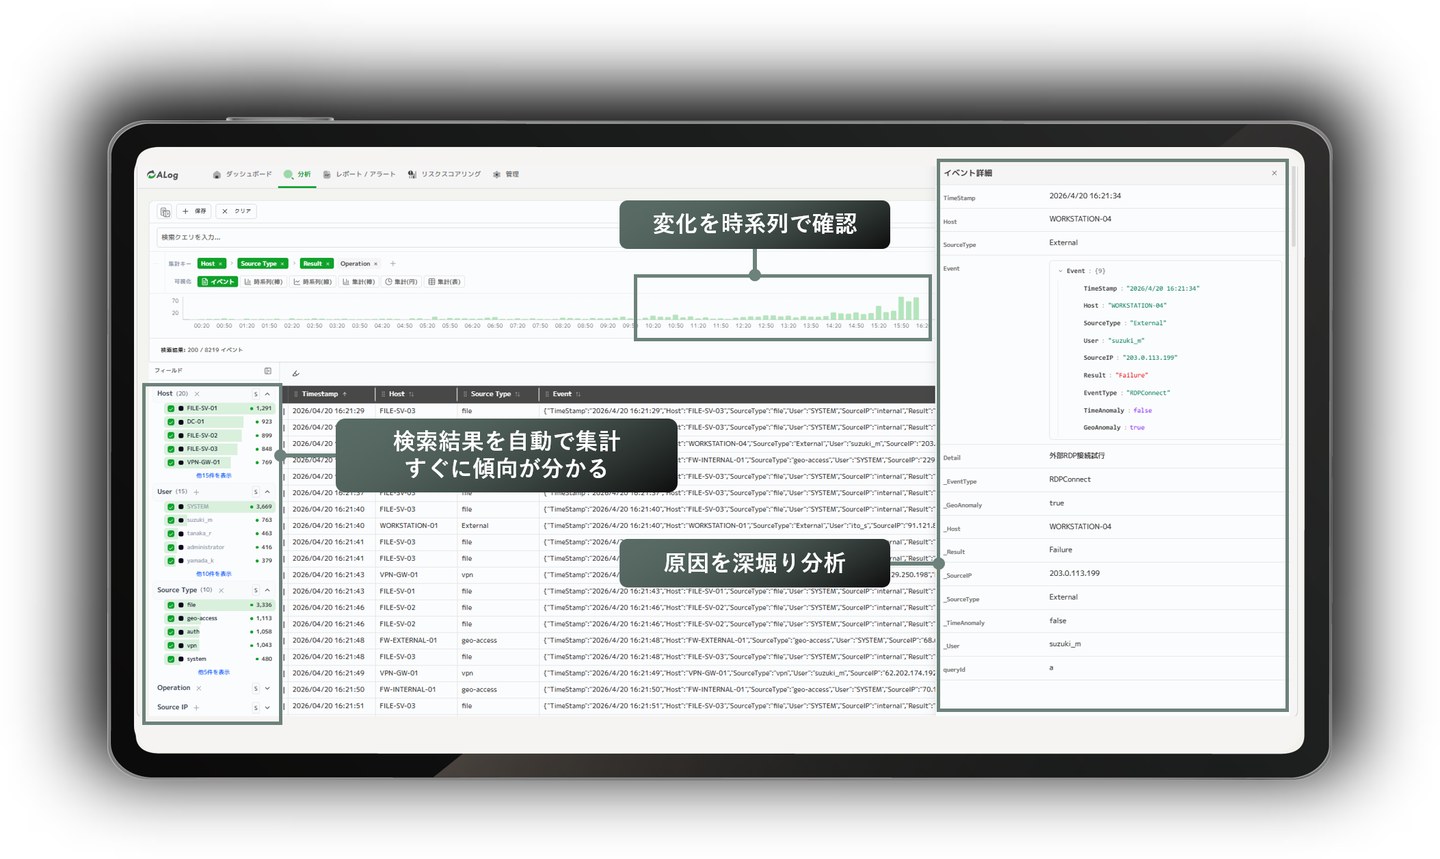
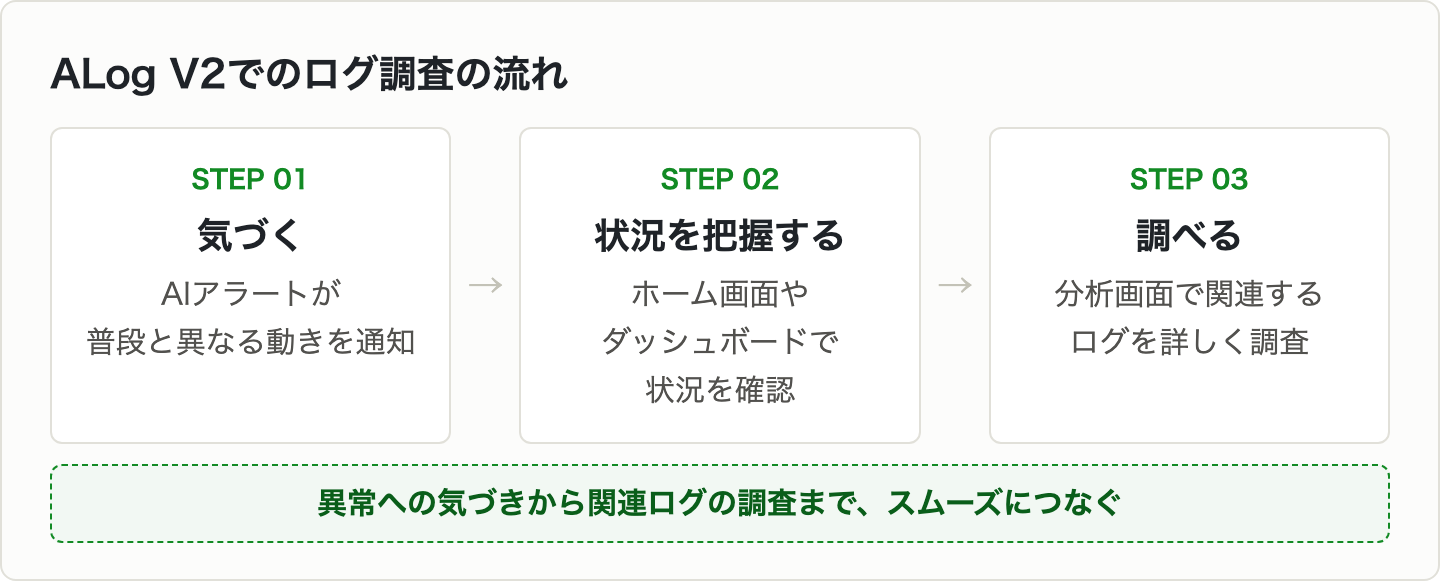
V2では、AIアラートで普段とは異なる動きに気づき、ホーム画面やダッシュボードで状況を把握し、分析画面で関連するログを詳しく調べる、という流れで確認を進められます。
アラートを通知するだけでなく、その後の調査へ進みやすくすることを重視しました。気になる事象から関連するログへと確認を進められるため、検知から調査までの操作の負担を軽減できます。
機能面としても、従来は、例えば「特定のログが10件発生したら通知する」など、固定のしきい値を事前に設定する必要がありました。
しかし、V2のAIアラートは実際のログから通常の状態を学習し、環境に応じたしきい値を自動設定します。
そのため、普段とは異なる兆候を捉えやすくなり、確認すべき事象を絞り込めるようになりました。
翻訳変換技術や運用環境の進化について教えてください。
難解なログを読みやすく変換する翻訳変換技術は、利用目的に応じて変換の度合いを調整できるようになり、さまざまなニーズに応えられるようになりました。
また、古いログをクラウドへ移してオンプレミスのストレージ負荷を緩和するオフロード機能や、大量ログの分析を分散させて高速に処理するマルチノード構成にも新たに対応し、企業規模やログ量に応じた柔軟な運用が可能になりました。
運用形態は、V1に続きクラウド版とオンプレミス版から選べます。
※マルチノード構成:複数のサーバで処理を分担し、大量のログに対応する構成。
お客様からは、どのような反応がありますか。
既存のお客様からは、「V2になってできることが増えた」「画面が見やすい」といった好意的な評価をいただいています。
お客様や販売パートナーの皆様からは、操作の分かりやすさや、運用負担の軽減につながる点を評価いただいています。ALogが重視してきた「使いやすさ」が、日々の業務のなかで無理なく活用できるという期待につながっていると感じます。
残された課題と今後の方向性
ログによる検知を日常的な運用として定着させるためには、どのような取り組みが必要だとお考えですか。
多くの企業では、情報システム部門の担当者が、セキュリティ以外の業務も兼任しています。ログ活用を専門家だけのものにせず、限られた人員でも続けられるようにすることが重要です。
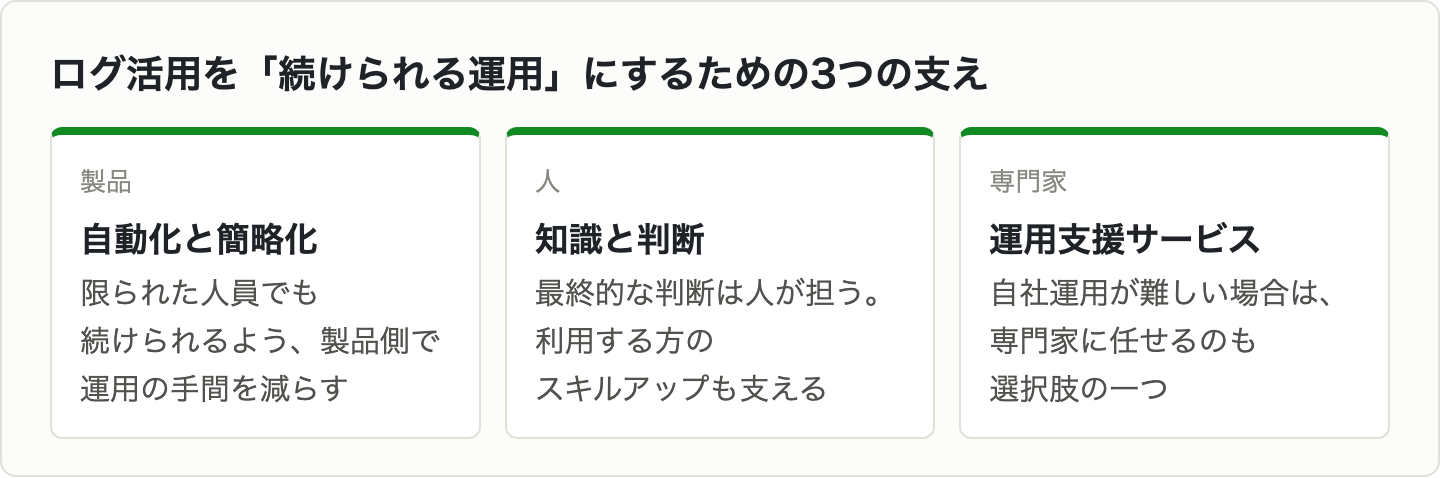
そのためには、ログの確認や調査にかかる作業を製品側で支援し、担当者が対応の必要性を判断しやすい状態をつくる。つまり、自動化と運用の簡略化を進める必要があると考えています。
自動化が進めば、製品だけでログ運用を完結できるのでしょうか。
すべてを製品だけに任せるのは難しく、最終的には人の知識や判断が欠かせないと考えています。
もちろん、ALogで自動対応できる範囲は今後も広げていきたいところですが、それと並行して、利用する方のスキルアップを支えるアプローチも考えていきたいです。
自社だけでログの監視・分析を続けることが難しい場合は、専門家による運用支援を組み合わせる方法もあります。
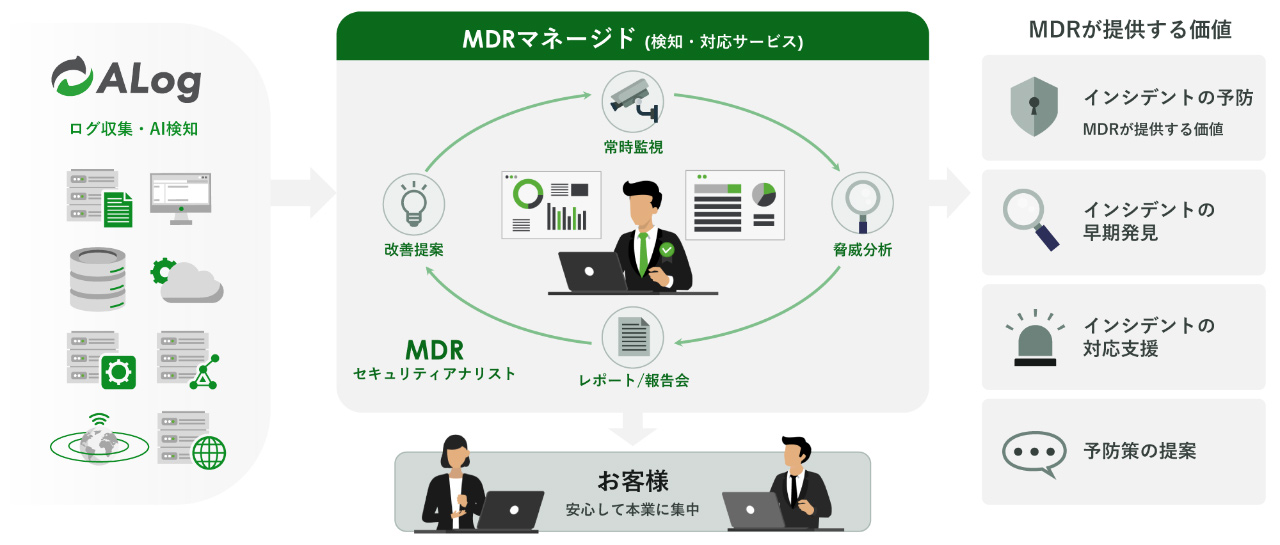
「ALog MDR」では、専門アナリストがアラートを監視・分析し、脅威の可能性がある事象を報告します。あわせて推奨する対応を案内することで、お客様の対応判断を支援します。
自社で担う範囲と専門家に任せる範囲を整理し、体制に合った運用を選ぶことで、負担を抑えながらログ活用を継続しやすくなります。
開発面では、今後どのような機能の実現を目指していますか。
現在は、AIがログの分析や対応を支援する「AI SOC」の実現を目指しています。
現状では、アラートの危険度を評価したり、対処方法を判断したりする作業の大半を人が担っています。こうした作業を大規模言語モデル(LLM)が支援し、その分析・対応支援までを自動化できれば、人は最終確認に集中できます。
各企業が自社内に専門人材を抱えなくても、高い水準のセキュリティ運用を実現できる仕組みを構築することが目標です。
まとめ
ログは取得・保管するだけでは十分に活用できているとはいえません。異常の兆候を捉え、必要な情報をすぐに追跡し、対策につなげられる状態を維持することが重要です。
ALog V2は、AIと分かりやすいUIにより、専門知識や人員が限られる企業でもログを扱いやすくすることを目指しています。
自社だけでの運用が難しい場合は、MDRなどの運用支援サービスを組み合わせる方法も有効です。まずは、自社のログが「取得しているだけ」になっていないか、インシデント発生時に分析できる状態かを確認してみてはいかがでしょうか。
運用に課題を感じている方は、ぜひ以下の資料をダウンロードしていただき、お気軽にご相談ください。
関連コラム(あわせて、以下の記事もよく読まれています)
ランサムウェアから医療機関を保護するための取り組み
中小企業へのサイバー攻撃の現状とその対策
日本のランサムウェアの現状2023年版
MDR(Managed detection and response)サービスのメリット
厚生労働省アノニマスによるサイバー攻撃か?DDos攻撃とその対策
自動車産業サイバーセキュリティガイドラインの要点
IPAが主導する中小企業のセキュリティ対策を支援する仕組み「サイバーセキュリティお助け隊」について
なぜ医療機関はサイバー攻撃の標的になっているのか?