無料会員登録
サーバーがランサムウェアに感染すると、保存されているファイルが暗号化されるだけでなく、ファイルサーバーや共有フォルダを通じて複数の端末へ被害が広がる可能性があります。業務システムが停止すれば、受発注や顧客対応、社内業務にも影響し、復旧まで事業を継続できなくなるケースも考えられます。
特に感染直後は、復旧を急いでサーバーを初期化したりバックアップから戻したりする前に、被害の拡大を止め、調査に必要な情報を残すことが重要です。対応の順序を誤ると、証拠が失われる恐れがあり、侵入経路や情報漏えいの有無を確認できなくなることがあります。
また、暗号化されたサーバーだけを確認しても十分とは限りません。同じネットワーク内の端末や認証基盤、バックアップサーバーなどへ攻撃が広がっている場合があるため、感染範囲を確認してから安全な復旧へ進む必要があります。
そこで本記事では、サーバーがランサムウェアに感染した場合に起こる主な被害と、感染直後に行うネットワーク隔離、感染範囲の確認、ログ保全、バックアップ確認、復旧前の侵入経路調査までを順番に解説します。
サーバーがランサムウェアに感染すると起こる被害
ランサムウェアがサーバーへ到達すると、1台のサーバーだけで被害が完結せず、共有データやネットワーク内の端末、バックアップまで影響が広がる場合があります。暗号化の有無だけでなく、業務停止や情報窃取も含めて確認することが重要です。
サーバー内のファイルが暗号化されて業務システムが停止する
ランサムウェアに感染すると、サーバー内に保存された文書、データベース、業務システムの関連ファイルなどが暗号化され、通常の方法では開けなくなる場合があります。
業務システムが暗号化の影響を受けると、受発注、会計、顧客管理など、サーバーに依存している業務が停止する可能性があります。サーバーが稼働していても、必要なデータへアクセスできなければ実質的に業務を継続できません。
ファイルサーバーを経由して共有データまで暗号化される
ファイルサーバーでは複数の利用者や端末が共有フォルダへアクセスしているため、ランサムウェアが共有領域へ到達すると、多数の業務データが一度に暗号化される場合があります。
共有フォルダへの書き込み権限が広く設定されている環境では、感染端末からネットワークドライブを経由して被害が広がることもあります。そのため、暗号化されたサーバーだけでなく、同じ共有領域へ接続していた端末も確認する必要があります。
ネットワーク内の別端末へランサムウェアが広がる
ランサムウェアによっては、感染したサーバーや端末を足掛かりに、同じネットワーク内の別端末へ侵入を広げる場合があります。管理者権限や認証情報を奪われていると、複数のサーバーやパソコンへ横展開される可能性があります。
最初に異常が見つかった1台だけを復旧しても、別の端末に攻撃者の侵入経路が残っていれば再び被害を受ける可能性があります。感染範囲を確認してから復旧へ進むことが重要です。
バックアップサーバーまで暗号化されて復旧できなくなる
バックアップが常時ネットワークに接続されている場合、ランサムウェアによって本番サーバーと同時に暗号化されることがあります。バックアップサーバーそのものが侵害されると、復旧に利用するデータまで失われる可能性があります。
バックアップが存在する場合でも、すぐに復元を開始するのではなく、バックアップデータが暗号化や改ざんの影響を受けていないか確認することが必要です。また、復旧先に侵入経路が残った状態では再感染する可能性があります。
サーバー内の機密情報を窃取される
近年のランサムウェア攻撃では、ファイルを暗号化する前に顧客情報や機密情報を窃取し、公開を材料に金銭を要求する手口もあります。
そのため、「暗号化されたファイルを復元できたから対応終了」とは限りません。外部通信やアクセス履歴を確認し、どの情報へアクセスされたのか、実際に外部へ送信された可能性があるのかを確認する必要があります。
復旧まで業務を長期間停止する可能性がある
被害が複数のサーバーや端末に広がった場合、感染範囲の確認、原因調査、安全な復旧、再発防止までに時間を要することがあります。特に基幹システムや認証基盤が被害を受けると、影響は社内全体へ広がります。
復旧を急ぐことは重要ですが、原因を確認しないまま元の環境へ戻すと、再感染や再侵入につながる可能性があります。業務復旧と原因調査を並行して進めることが重要です。
サーバー被害は暗号化の有無だけで判断しない
ランサムウェア感染では、目に見える暗号化だけでなく、別端末への横展開や情報窃取が同時に発生している可能性があります。被害が確認されたサーバーだけを復旧しても、攻撃者の侵入経路が残っていると問題が再発することがあります。
感染範囲を正しく把握するには、サーバーや端末、ネットワーク機器などに残されたログを時系列で確認する必要があります。自己判断で初期化やログ削除を進めると、痕跡が消える恐れがあります。
暗号化された範囲だけでなく、情報窃取や横展開の有無まで確認したい場合は、復旧前に専門的な調査を検討してください。
サーバーのランサムウェア感染が疑われた場合の初動対応
ランサムウェア感染が疑われる場合は、復旧を先に進めるのではなく、被害拡大の防止、感染範囲の確認、証拠保全の順序を意識することが重要です。安全な復旧につなげるため、以下の流れで対応します。
感染したサーバーをネットワークから隔離する
ランサムウェア感染が確認された、または強く疑われるサーバーは、ほかの端末へ被害が広がらないようネットワークから切り離すことを検討します。
ただし、原因調査が必要な場合は、安易に初期化したりログを削除したりせず、現在の状態を記録しておくことが重要です。
- 感染が疑われるサーバーを特定します。
- 業務影響を確認したうえでネットワーク接続を切り離します。
- 隔離した日時と実施した操作を記録します。
同じネットワークにある端末の感染状況を確認する
1台のサーバーでランサムウェア感染が確認された場合は、同じネットワークに接続されているサーバーやパソコンにも異常がないか確認します。
暗号化ファイル、身代金要求文、不審なログイン、セキュリティ製品のアラートなどがないか確認し、影響範囲を整理してください。
- 同じネットワークにあるサーバーと端末を一覧化します。
- 暗号化や不審なログインなどの異常を確認します。
- 異常が確認された端末は影響範囲として記録します。
サーバーのログを削除せず保全する
サーバーのログには、攻撃者が侵入した日時やアクセス元、実行された操作などを確認する手掛かりが残っている場合があります。
復旧を急いで初期化や再インストールを行うと、調査に必要なログまで失う可能性があります。調査が必要な場合は、ログや関連データを削除せず、可能な範囲で現在の状態を保全してください。
- サーバーや認証基盤のログを保存します。
- 身代金要求文や暗号化されたファイルの情報を記録します。
- 発見時刻と実施した対応を時系列で残します。
バックアップが暗号化されていないか確認する
バックアップから復旧できる場合でも、すぐに本番環境へ戻すのではなく、バックアップ自体がランサムウェアの影響を受けていないか確認します。
バックアップサーバーが常時ネットワークへ接続されていた場合は、同じ攻撃で暗号化や削除を受けている可能性があります。また、バックアップ取得時点ですでに攻撃者が侵入していた可能性にも注意が必要です。
- 利用可能なバックアップの世代を確認します。
- 暗号化や改ざんが発生していないか確認します。
- 復旧先の安全性を確認してから復元を進めます。
復旧前にランサムウェアの侵入経路を確認する
ランサムウェアによる暗号化を解除したりバックアップからデータを戻したりしても、侵入経路が残っていれば再感染する可能性があります。
VPNや外部公開サービス、認証情報、脆弱性など、どの経路から侵入されたのかを確認し、原因を塞いでから本格的な復旧へ進むことが重要です。
- 初回侵入が疑われる日時とシステムを確認します。
- 不審なアカウント操作や外部接続を確認します。
- 侵入経路を是正してから安全な復旧を進めます。
感染範囲や情報漏えいの有無を判断できない場合は専門業者に相談する
ランサムウェア感染では、暗号化されたファイルを確認するだけでは、どこから侵入されたのか、どのサーバーや端末まで被害が広がったのか、機密情報が外部へ送信されたのかまで判断できない場合があります。
こうした状況を客観的に確認する手段として、フォレンジック調査があります。フォレンジック調査では、サーバーや端末、ネットワーク機器などに残されたログや操作履歴を解析し、侵入経路、感染範囲、攻撃者の活動履歴、情報漏えいの可能性などを確認します。
特に、複数サーバーが暗号化されている、バックアップまで影響している、情報窃取の可能性があるなど、自力で影響範囲を判断できない場合は、復旧作業を進める前に専門業者へ相談することを検討してください。
おすすめのフォレンジック調査会社
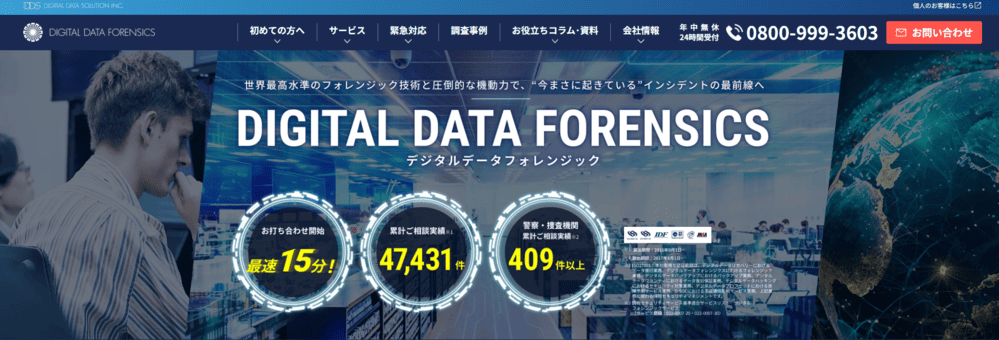
公式サイトデジタルデータフォレンジック
編集部が厳選したおすすめのフォレンジック調査会社は、デジタルデータフォレンジックです。
デジタルデータフォレンジックは、累計4万7千件以上の豊富な相談実績を持ち、全国各地の警察・捜査機関からの相談実績も409件以上ある国内有数のフォレンジック調査サービスです。
24時間365日の相談窓口があり、緊急時でも安心です。相談から見積りまで無料で対応してくれるので、フォレンジック調査の依頼が初めてという方もまずは気軽に相談してみることをおすすめします。
まとめ
サーバーがランサムウェアに感染した場合は、暗号化されたサーバーだけでなく、共有フォルダ、ネットワーク内の端末、バックアップ、機密情報への影響まで確認する必要があります。
感染直後は、被害を広げないためにサーバーをネットワークから隔離し、ログや証拠を残したうえで感染範囲を確認してください。バックアップから復旧する場合も、侵入経路やバックアップの安全性を確認してから進めることが重要です。
感染範囲や情報漏えいの有無を自力で判断できない場合は、フォレンジック調査によって原因と影響範囲を確認し、安全な復旧につなげることを検討してください。