無料会員登録

パソコンやスマートフォンに見覚えのないアプリが入っている、広告や不審な通信が繰り返される、アカウントへの不正ログインが発生するといった場合、スパイウェア感染を疑うことがあります。スパイウェアは端末内の情報や認証情報を取得し、外部へ送信する目的で利用されることがあるため、感染が疑われる状態で端末を使い続けることには注意が必要です。
スパイウェアを疑った場合、最初からファイル削除や初期化を行うのではなく、まずネットワークから切り離し、情報送信や第三者からの遠隔操作を止めることが重要です。そのうえで、WindowsではMicrosoft Defenderなどによるスキャン、AndroidやiPhoneでは不審なアプリ・権限・構成プロファイルなどを確認します。
また、感染端末からパスワードを変更すると、入力した新しい認証情報まで取得される可能性があります。メールやApple Account・Googleアカウント、金融サービスなどの認証情報は、別の安全な端末から変更することが重要です。
そこで本記事では、スパイウェア感染が疑われる場合に最初に行う対応、Windows・Android・iPhoneでの駆除・確認手順、初期化を検討すべきケース、感染経路や情報流出をフォレンジック調査で確認する方法までわかりやすく解説します。
スパイウェア感染が疑われる場合にまず行うこと
スパイウェアは端末内の情報を外部へ送信する可能性があるため、駆除作業より先に通信を止めます。
端末をネットワークから切断する
WindowsやMacなどのパソコンではWi-Fiをオフにし、有線LANを利用している場合はLANケーブルを抜きます。
スマートフォンでは機内モードを有効にし、必要に応じてWi-FiやBluetoothもオフにします。
通信を切ることで、スパイウェアによる追加の情報送信や遠隔操作を抑えられる可能性があります。
感染端末でパスワード変更やネットバンキングをしない
感染が疑われる端末から新しいパスワードを入力すると、その認証情報まで取得される可能性があります。
ネットバンキング、証券、カード、暗号資産などの金融サービスも、感染端末から操作しないようにします。
別の安全な端末から主要アカウントを保護する
別の安全なパソコンやスマートフォンから、メール、Microsoft、Google、Apple Account、SNSなどのパスワードを変更します。
特にメールアカウントは、他サービスのパスワード再設定に利用されるため優先します。
可能であれば、ログイン中の全セッションも終了します。
MFAを有効化・再確認する
多要素認証を設定していない場合は有効化します。
利用可能であれば、SMSだけではなく認証アプリ、セキュリティキー、パスキーなどの利用を検討します。
既にMFAを設定している場合も、見覚えのない認証端末や回復先が追加されていないか確認します。
業務端末ならCSIRT・管理者へ連絡する
会社支給端末や業務データを扱う端末でスパイウェア感染が疑われる場合は、自己判断でファイルやアプリを削除せず、社内CSIRTや情報システム担当者へ連絡します。
削除や初期化を先に行うと、感染経路や情報流出範囲を確認するための痕跡が失われる可能性があります。
- ネットワークから端末を切り離します。
- 感染端末で重要サービスへログインしません。
- 別の安全な端末から主要アカウントを保護します。
- MFAとログイン中セッションを確認します。
- 業務端末ならCSIRT・管理者へ連絡します。
Windows PCでスパイウェアを駆除する方法
Windowsでは、まずMicrosoft Defenderなどの正規のセキュリティ機能を利用してスキャンします。
Microsoft Defenderでフルスキャンする
Windows セキュリティからMicrosoft Defenderを開き、フルスキャンを実行します。
基本的な手順は次のとおりです。
Windows セキュリティ → ウイルスと脅威の防止 → スキャンのオプション → フル スキャン スキャン前にセキュリティ定義を更新できる場合は、最新状態へ更新します。
Microsoft Defenderオフラインスキャンを実行する
通常のフルスキャンに加えて、Microsoft Defenderオフラインスキャンも検討します。
Windowsが通常起動している状態では検出・削除しにくい脅威を確認する際に利用できます。
検出物は隔離して内容を確認する
検出されたファイルは、可能であればいきなり削除せず、まず隔離して内容を確認します。
業務端末や証拠保全が必要なケースでは、検出名、ファイルパス、検出日時などを記録しておくことで、後の原因調査に役立ちます。
不審なアプリ・スタートアップ・ブラウザ設定を確認する
セキュリティスキャンだけでなく、次の設定も確認します。
- 設定 → アプリ → インストールされているアプリ
- タスク マネージャー → スタートアップ アプリ
- ブラウザの拡張機能
- ブラウザの通知許可
- 検索エンジン・起動時ページ
- 遠隔操作ソフト
- VPNや証明書
見覚えのないAnyDesk、TeamViewerなどの遠隔操作ソフトがある場合は、導入経緯を確認します。
駆除後に再スキャン・更新を行う
検出された不正ソフトを処理した後は、再度スキャンを実行します。
その後、Windows Update、ブラウザ、Office、その他の主要アプリを最新状態へ更新します。
ただし、駆除後も同じ脅威が繰り返し検出される場合は、単純なファイル削除では解決できていない可能性があります。
Androidでスパイウェアを確認・駆除する方法
Androidでは、不審なアプリだけでなく、アクセシビリティや端末管理などの強い権限を確認することが重要です。
セーフモードで不審なアプリを確認する
機種によって利用方法は異なりますが、Androidではセーフモードで起動することで、追加アプリの動作を抑えながら確認できる場合があります。
見覚えのないアプリ、最近インストールしたアプリ、用途に対して不自然な権限を持つアプリを確認します。
APKやダウンロード済みファイルを確認する
WebサイトやSMSなどからAPKを直接ダウンロードした覚えがある場合は注意します。
公式ストア以外から取得したAPKや不審なファイルがないか確認します。
アクセシビリティ・端末管理権限を確認する
不正アプリは、アクセシビリティ、端末管理、通知アクセス、他のアプリの上に表示などの強い権限を悪用することがあります。
身に覚えのないアプリへ許可されている場合は、削除前にアプリ名や権限状態を記録したうえで対応します。
削除後も異常が続く場合は初期化を検討する
不審アプリを削除しても再発する、管理者権限が悪用されている、root化が疑われる場合は、工場出荷状態へのリセットを検討します。
ただし、証拠保全や専門調査を予定している場合は、初期化を先に行わないことが重要です。
iPhoneでスパイウェアを確認・駆除する方法
iPhoneでは、App Store以外から一般的なアプリを直接導入するケースは限定的ですが、不審な構成プロファイルやMDM、VPNなども確認対象になります。
インストール済みアプリを確認する
「設定」→「一般」→「iPhoneストレージ」などから、インストールされているアプリを確認します。
自分で入れた覚えのないアプリや、利用目的が分からないアプリがないか確認します。
VPNとデバイス管理を確認する
「設定」→「一般」→「VPNとデバイス管理」を開き、知らない構成プロファイルやMDM、VPNがないか確認します。
ただし、勤務先や学校から管理されている端末では正規のプロファイルが存在する場合があります。自己判断で削除せず、管理者へ確認します。
Apple Accountのデバイスを確認する
「設定」→「自分の名前」から、Apple Accountに登録された端末一覧を確認します。
見覚えのない端末がある場合は、別の安全な端末からApple Accountのパスワード変更や認証設定の確認を行います。
削除しても異常が続く場合は初期化を検討する
不審な設定やアプリを見直しても症状が続く場合は、必要なデータを退避したうえで初期化を検討します。
ただし、高度な標的型攻撃や証拠調査を予定している場合は、初期化前に専門家へ相談します。
スパイウェア感染時に初期化を検討すべきケース
スパイウェアを完全に除去できたか判断しにくい場合は、クリーンインストールや工場出荷状態へのリセットが有効な選択肢になります。
管理者権限・root・脱獄が関係している
攻撃者が管理者権限を取得している、Androidのroot化、iPhoneの脱獄など端末のセキュリティ境界が変更されている場合は、通常のアプリ削除だけでは完全な復旧を確認しにくくなります。
駆除後も不審な通信・広告・プロセスが続く
削除・隔離した後も不審通信やプロセス、広告表示などが続く場合は、別のコンポーネントや永続化設定が残っている可能性があります。
EDRやセキュリティ製品で再検知される
同じ脅威が繰り返し検出される場合は、単純な駆除では根本原因を取り除けていない可能性があります。
認証情報・金融情報・業務データの窃取が疑われる
パスワード、Cookie、金融情報、顧客データなどの窃取が疑われる場合は、端末の信頼性を回復する観点から初期化を検討します。
遠隔操作ツールなど他の侵害も発生している
スパイウェアだけでなく、遠隔操作ツールや他のマルウェアが同時に確認されている場合も、初期化・クリーンインストールを検討する目安になります。
「削除できたように見える」ことと「端末が安全な状態へ戻ったこと」は同じではありません。再発や重要情報の窃取が疑われる場合は、クリーンな環境から再構築することも重要です。
初期化後にバックアップを戻すときの注意点
端末を初期化しても、感染前のバックアップへ不正ファイルが含まれている場合は、復元によって問題を戻してしまう可能性があります。
実行ファイルやAPKを安易に戻さない
EXE、MSI、APK、スクリプトなどは、感染元だった可能性があるため、必要性を確認せず復元しないようにします。
マクロ付き文書を確認する
Office文書などに悪意あるマクロが含まれていた場合は、復元後に再び感染する可能性があります。
ブラウザプロファイルをそのまま復元しない
ブラウザ拡張機能、Cookie、設定などに問題が含まれている可能性があるため、ブラウザプロファイル全体を無条件で戻さないようにします。
文書・写真など必要なデータをスキャンして復元する
必要な文書・写真などを選び、セキュリティスキャンしたうえで復元します。
スパイウェア駆除後に確認すべきアカウント被害
スパイウェアを削除できても、既に認証情報が外部へ送信されていた場合は、アカウント側の被害が残ることがあります。
メールの不審ログイン・転送設定
メールアカウントでは、不審なログインだけでなく、自動転送設定や受信ルール、回復用メールアドレスなども確認します。
Microsoft・Google・Apple Accountの端末一覧
ログイン中の端末や最近のセキュリティ活動を確認し、知らない端末をログアウトします。
SNSの不審投稿・DM・ログイン
自分では送っていないDMや投稿、不審な連携アプリなどがないか確認します。
金融サービスの不審取引
銀行、カード、証券、決済アプリ、暗号資産などを確認し、不審な取引がある場合は直ちに各社へ連絡します。
スパイウェア感染の原因と情報流出をフォレンジック調査で確認する方法
スパイウェアを駆除できても、「どこから感染したのか」「どんな情報が盗まれた可能性があるのか」「いつから外部通信していたのか」が分からないことがあります。その場合は、端末に残る記録やアカウントログを時系列で確認します。
不審なファイル・アプリの侵入経路を確認する
メール添付、Webダウンロード、偽ソフト、APK、ブラウザ拡張機能など、どの経路から不審なプログラムが入った可能性があるか確認します。
実行・常駐・永続化の痕跡を確認する
Windowsでは、プロセス、サービス、タスクスケジューラ、スタートアップ、レジストリなどを確認します。
AndroidやiPhoneでは、不審なアプリ、権限、プロファイルなどを確認します。
不審な外部通信を確認する
端末や組織側に残るFW、DNS、Proxy、EDRなどのログから、不審な外部サーバーへ通信していなかったか確認します。
認証情報やファイルへのアクセスを確認する
ブラウザ保存パスワード、Cookie、メール、文書、顧客情報などへ不審なアクセスがなかったか確認します。
不正ログインや情報流出と時系列で照合する
スパイウェア感染が疑われる時刻と、メールやSNS、クラウドなどへの不正ログイン時刻を照合します。
端末側とサービス側の証跡を合わせることで、どこまで被害が広がった可能性があるのか整理しやすくなります。
フォレンジック調査会社に相談する
セキュリティ製品で単純な不要アプリが検出され、駆除後に異常もなく、重要情報への影響もない場合は、フォレンジック調査が必要になるケースは多くありません。
一方で、パスワードや金融情報、顧客情報などが盗まれた可能性がある、駆除後も不審通信やアカウント侵害が続く、遠隔操作ツールや管理者権限の悪用が確認されている場合は、フォレンジック調査会社への相談を検討できます。
フォレンジック調査会社では、端末に残るファイル、プロセス、実行履歴、通信記録、ブラウザやアカウントに関する痕跡などを確認し、どのような経路でスパイウェアが侵入した可能性があるのか、いつから動作していたのかを整理できます。
さらに、端末側の記録とメール・クラウド・SNSなどのログイン履歴を突き合わせることで、認証情報が実際に悪用された可能性や情報流出の範囲を確認しやすくなります。
調査を予定している場合は、不審なファイル・アプリ・ログを自己判断で削除したり、端末を初期化したりする前に現在の状態を保全することが重要です。
おすすめのフォレンジック調査会社
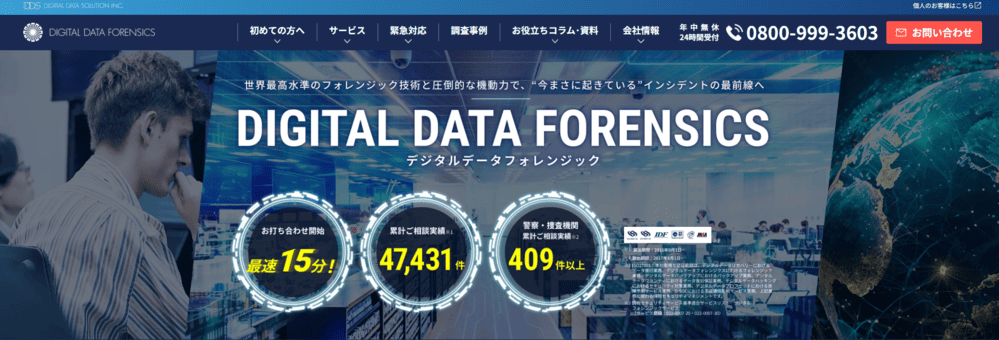
公式サイトデジタルデータフォレンジック
編集部が厳選したおすすめのフォレンジック調査会社は、デジタルデータフォレンジックです。
デジタルデータフォレンジックは、累計4万7千件以上の豊富な相談実績を持ち、全国各地の警察・捜査機関からの相談実績も409件以上ある国内有数のフォレンジック調査サービスです。
24時間365日の相談窓口があり、緊急時でも安心です。相談から見積りまで無料で対応してくれるので、フォレンジック調査の依頼が初めてという方もまずは気軽に相談してみることをおすすめします。
まとめ
スパイウェア感染が疑われる場合は、最初に端末をネットワークから切断します。情報の外部送信や遠隔操作を止めたうえで、別の安全な端末からメール、Microsoft・Google・Apple Account、SNSなどのパスワードを変更し、ログイン中セッションやMFAも確認します。
WindowsではMicrosoft Defenderのフルスキャンやオフラインスキャンを実施し、不審なアプリ、スタートアップ、ブラウザ拡張機能、遠隔操作ツールなどを確認します。AndroidではAPKやアクセシビリティ・端末管理権限、iPhoneではアプリやVPN・構成プロファイル、Apple Accountの登録端末などを確認します。
管理者権限、root、脱獄が関係している、駆除後も不審通信や広告表示が続く、同じ脅威が再検知される、認証情報や金融情報・業務データの窃取が疑われる場合は、初期化やクリーンインストールを検討します。
ただし、初期化を行うと端末に残る調査痕跡が失われる可能性があります。警察への相談、社内調査、情報漏えい調査などを予定している場合は、不審なアプリやログ、検出画面などを先に保全します。
スパイウェアを削除しただけでは、既に盗まれた認証情報やデータを取り戻せるわけではありません。原因や被害範囲を詳しく確認したい場合は、端末側の痕跡と各種サービスのログイン履歴を照合し、必要に応じてフォレンジック調査を検討する方法があります。