無料会員登録

X(旧Twitter)で「身に覚えのないログインがありました」という通知が届いたり、自分では投稿していないポストやDMが送られていたりすると、アカウントが乗っ取られたのではないかと不安になることがあります。とくに、登録メールアドレスや電話番号、パスワードまで変更されている場合は、第三者によってアカウントの制御を奪われている可能性があります。
Xの乗っ取りでは、単に勝手に投稿されるだけでなく、DMを使ったフィッシング、暗号資産・投資詐欺への誘導、広告アカウントの悪用、フォロワーへのなりすまし連絡などへ被害が広がるおそれがあります。そのため、自分のアカウントを取り戻すだけでなく、連携アプリや登録メールアカウントまで含めて確認することが重要です。
また、パスワードを変更しても、攻撃者が連携アプリのトークンや別のセッションを保持している場合は、不正アクセスが続くことがあります。全セッションの確認、連携アプリの解除、登録メールの保護まで一体で進める必要があります。
そこで本記事では、Xで不正ログインが疑われる場合に今すぐ行うべき対処法、全セッション・連携アプリの確認、ログインできない場合の復旧方法、不正投稿やDMなどの被害確認、端末や認証情報が侵害されていないかフォレンジック調査で確認する方法までわかりやすく解説します。
Xで不正ログインが疑われるときにまず行うこと
Xの不正ログインが疑われる場合は、アカウントの制御を取り戻し、攻撃者が再度アクセスできない状態にすることを優先します。
Xのパスワードを変更する
まず、Xのパスワードを変更します。
他サービスで使っていない、長く推測されにくいパスワードを設定し、可能であればパスワードマネージャーで生成した固有の文字列を使用します。
同じパスワードをメール、Instagram、Facebook、通販、クラウドなどで使い回している場合は、それらも変更します。
全セッションを確認・終了する
Xの「設定とプライバシー」→「セキュリティとアカウントアクセス」→「アプリとセッション」から、ログイン中の端末やセッションを確認します。
見覚えのない端末、地域、時刻のセッションがあればログアウトします。
ログイン通知に表示される地域はIPアドレスからの概算であり、実際の居場所と一致しない場合がありますが、端末や時刻に心当たりがない場合は不正アクセスを疑って対応します。
連携アプリを全件確認する
「アプリとセッション」内の連携アプリを確認し、身に覚えのないアプリや不要なアプリのアクセス権を取り消します。
攻撃者がOAuthトークンなどを取得している場合、パスワード変更だけではアクセスを止められないことがあります。
そのため、連携アプリの確認は必須です。
登録メールアカウントを保護する
Xのパスワードを再設定するには、登録メールアドレスが重要です。
メールアカウントが侵害されていると、Xのパスワードを再変更される可能性があります。
メール側のパスワードもXとは異なるものへ変更し、二段階認証、ログイン履歴、転送設定、回復用メールアドレス・電話番号などを確認します。
Xの二要素認証を有効化する
Xの「セキュリティ」→「二要素認証」から、利用可能な認証方式を有効化します。
可能であればSMSだけに依存せず、認証アプリやセキュリティキーなどを利用します。
バックアップコードも安全な場所へ保管します。
- Xのパスワードを変更します。
- 全セッションを確認し、不審なものを終了します。
- 連携アプリを確認し、不明なものを解除します。
- 登録メールアカウントを保護します。
- 二要素認証を有効化します。
Xの乗っ取りが疑われる主なサイン
Xのアカウント侵害は、ログイン通知だけでなく、投稿やDM、設定変更として現れることがあります。
身に覚えのないログイン通知が届く
自分ではログインしていない時間帯や端末からログイン通知が届いた場合は、アカウントへの不正アクセスを疑います。
地域表示だけで判断するのではなく、端末、時刻、ブラウザなどの情報も確認します。
勝手に投稿・DMが送信されている
身に覚えのないポストやDMが送られている場合は、第三者がアカウントを操作している可能性があります。
とくに、投資、暗号資産、認証コード、外部URLなどを含むDMが勝手に送られている場合は、フォロワーへの二次被害にも注意が必要です。
フォロー・リスト・プロフィールが変更されている
知らないアカウントを大量にフォローしている、プロフィール画像や自己紹介が変更されている、リストへ勝手に追加されている場合も不正操作の可能性があります。
登録メールアドレス・電話番号が変更されている
登録メールアドレスや電話番号が第三者のものへ変更されると、本人がパスワード再設定をできなくなる場合があります。
この状態は、アカウントの制御を奪われている可能性が高いため、復旧手続きを急ぎます。
広告出稿や決済に身に覚えのない操作がある
X広告や関連する決済情報を利用している場合は、不正な広告出稿や請求がないか確認します。
金銭被害がある場合は、アカウント復旧と並行して決済事業者やカード会社への連絡も必要です。
Xにログインできない場合の復旧方法
パスワードを変更されてログインできない、登録メールアドレスや電話番号まで変更されている場合は、通常の設定画面では対応できないことがあります。
パスワード再設定を試す
ログイン画面からパスワード再設定を行い、登録メールアドレスや電話番号で本人確認を進めます。
登録メール・電話番号が使えるか確認する
パスワード再設定メールが届かない場合は、登録情報が変更されていないか確認します。
登録メール自体へログインできない場合は、先にメールアカウントの復旧を進めます。
X公式の乗っ取り復旧窓口を利用する
パスワード再設定で復旧できない場合や、登録メール・電話番号が変更されている場合は、X公式の「アカウントが乗っ取られた場合」の案内から復旧を申請します。
第三者の「復旧代行」やSNS上の業者へパスワードや認証コードを渡さず、公式の手続きから進めることが重要です。
X乗っ取り後に確認すべき被害範囲
アカウントを取り戻した後も、侵害中にどのような操作が行われたかを確認する必要があります。
身に覚えのない投稿・DMを確認する
不正アクセス中に投稿された内容やDMがないか確認します。
詐欺URLや不審なファイルが送られていた場合は、削除したうえで、受信者へ開かないよう注意喚起します。
フォロー・リスト・プロフィール変更を確認する
勝手に変更されたプロフィール、ユーザー名、フォロー、リストなどを元に戻します。
連携アプリ・セッションを再確認する
復旧直後だけでなく、しばらく経ってからも不審なセッションや連携アプリが再追加されていないか確認します。
再発する場合は、メールアカウントや端末側に原因が残っている可能性があります。
広告出稿・決済履歴を確認する
X広告やカード情報を登録している場合は、不審な広告キャンペーンや請求がないか確認します。
金銭被害がある場合はカード会社にも連絡します。
フォロワーへの二次被害を確認する
攻撃者がDMでフィッシングURLや投資詐欺などを送信していた場合は、フォロワー側に被害が出る可能性があります。
必要に応じて「自分から届いた不審なDMは開かないでほしい」と別経路でも注意喚起します。
Xの乗っ取りは本人のアカウント復旧だけでなく、周囲への二次被害確認まで含めて対応することが重要です。
Xの不正ログインで登録メールも確認すべき理由
Xの乗っ取り原因がXだけにあるとは限りません。登録メールアカウントを侵害されると、攻撃者がパスワード再設定メールを受け取り、Xへ再侵入できる可能性があります。
不審なログイン履歴を確認する
Gmail、Outlook、iCloudメールなどで、見覚えのない端末や地域からのログインがないか確認します。
メール転送ルールを確認する
攻撃者が受信メールを外部へ自動転送する設定を追加していないか確認します。
Xから届くセキュリティ通知やパスワード再設定メールが転送されている場合は、再侵入につながる可能性があります。
復旧用メール・電話番号を確認する
回復用メールアドレスや電話番号が第三者のものへ変更されていないか確認します。
メール側にも二段階認証を設定する
メールアカウントにも、認証アプリやパスキーなどの二段階認証を設定します。
Xだけを保護しても、メールが侵害されていると再度乗っ取られる可能性があります。
Xの乗っ取り原因として考えられる主な侵入経路
Xの不正ログインは、パスワード漏えいだけでなく、フィッシング、連携アプリ、端末感染など複数の経路から発生する可能性があります。
フィッシングサイトへ認証情報を入力した
Xのログイン画面に似せた偽サイトへユーザー名、メールアドレス、パスワードを入力すると、認証情報を攻撃者へ渡してしまう可能性があります。
他サービスから漏えいしたパスワードを使い回していた
別サービスから漏えいしたパスワードをXでも使っていると、リスト型攻撃で不正ログインされる可能性があります。
不審な連携アプリへアクセス権を与えた
診断アプリ、フォロワー分析ツール、自動投稿サービスなどを装い、Xへのアクセス権を取得する手口も考えられます。
パスワードを変更しても連携アプリの権限が残っていれば、不正操作が続く場合があります。
登録メールアカウントを乗っ取られた
登録メールを侵害されると、Xのパスワード再設定まで悪用される可能性があります。
端末やブラウザからセッション情報を盗まれた
PCやスマートフォンがマルウェアに感染し、ブラウザのCookieやセッショントークンを盗まれた場合、パスワードを直接知らなくても不正アクセスされる可能性があります。
パスワード変更後も不正ログインが再発する場合は、Xアカウント単体ではなく、メール・ブラウザ・端末まで確認範囲を広げる必要があります。
X乗っ取り後にPC・スマホで確認すること
フィッシングや不審アプリ、マルウェアが原因だった可能性がある場合は、Xだけでなく利用端末も確認します。
セキュリティ製品でフルスキャンする
PCではMicrosoft Defenderなど、正規のセキュリティ製品でフルスキャンを実施します。
業務端末でEDRが導入されている場合は、社内のセキュリティ担当へ連絡します。
ブラウザ拡張機能を確認する
身に覚えのない拡張機能や、必要以上の権限を持つ拡張機能がないか確認します。
最近追加したアプリを確認する
Xの不正ログインが始まる直前にインストールしたアプリやツールがないか確認します。
保存済みパスワードやセッションの扱いを見直す
ブラウザに大量のパスワードを保存している場合は、パスワードマネージャーやパスキーの利用も検討します。
Xの不正ログイン・乗っ取り被害をフォレンジック調査で確認する方法
Xのアカウントを復旧しても、なぜ乗っ取られたのか、端末やメールまで侵害されていないか分からないことがあります。原因を確認したい場合は、端末・ブラウザ・メール・アカウントの記録を時系列で確認します。
Xのログイン通知・セッション情報を保全する
不審なログイン通知メール、ログイン日時、端末、地域などをスクリーンショットで保存します。
パスワード変更前後の時系列も記録しておくと、侵害期間を整理しやすくなります。
フィッシングサイトへのアクセス履歴を確認する
ブラウザ履歴やメール・DMのURLから、Xのログイン画面に似せた偽サイトへアクセスしていなかったか確認します。
不審な連携アプリ・ブラウザ拡張機能を確認する
XのOAuth連携アプリ、ブラウザ拡張機能などに、身に覚えのないものがないか確認します。
削除前にアプリ名や権限を記録しておくと、原因調査の材料になります。
登録メールアカウントの侵害を確認する
メールのログイン履歴、転送ルール、復旧先変更などを確認します。
Xとメールの両方で不審なログインがある場合は、同一の侵害経路が関係している可能性があります。
端末から認証情報が窃取された可能性を確認する
不審なファイルを実行した、非公式アプリや拡張機能を導入した場合は、端末からパスワードやCookie、セッショントークンなどが盗まれた可能性も考慮します。
フォレンジック調査会社に相談する
Xに身に覚えのないログインが一度あったものの、パスワード変更・全セッション終了・連携アプリ確認で収まり、端末やメールに異常がない場合は、専門調査が必要になるケースは多くありません。
一方で、パスワード変更後も不正ログインが再発する、Xと登録メールの両方に不審なアクセスがある、不審なアプリやブラウザ拡張機能を導入した、勝手なDMや広告出稿などの実害がある場合は、フォレンジック調査会社への相談を検討できます。
フォレンジック調査会社では、PCやスマートフォンに残るブラウザ履歴、ダウンロード履歴、不審なアプリ・拡張機能、操作履歴などを確認し、フィッシングやマルウェア、認証情報窃取などの侵入経路を調査できます。
また、Xのログイン通知、登録メールのログイン状況、端末側の痕跡を時系列で照合することで、どの時点から第三者による不正利用が始まり、どこまで影響が広がった可能性があるのかを整理できます。
原因や被害範囲を詳しく確認したい場合は、不審なログイン通知、DM、連携アプリ、ブラウザ履歴、メール通知などを削除する前に保存しておくことが重要です。
おすすめのフォレンジック調査会社
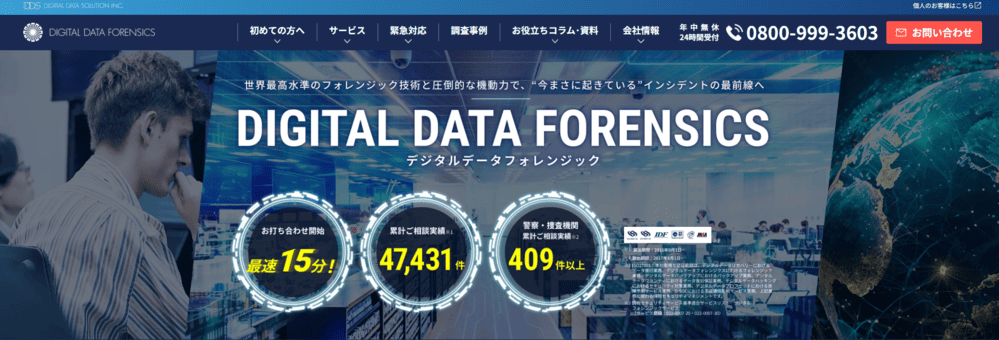
公式サイトデジタルデータフォレンジック
編集部が厳選したおすすめのフォレンジック調査会社は、デジタルデータフォレンジックです。
デジタルデータフォレンジックは、累計4万7千件以上の豊富な相談実績を持ち、全国各地の警察・捜査機関からの相談実績も409件以上ある国内有数のフォレンジック調査サービスです。
24時間365日の相談窓口があり、緊急時でも安心です。相談から見積りまで無料で対応してくれるので、フォレンジック調査の依頼が初めてという方もまずは気軽に相談してみることをおすすめします。
まとめ
X(旧Twitter)で不正ログインが疑われる場合は、まずXのパスワードを変更します。ただし、パスワード変更だけで終わらせず、全セッションの確認・終了、連携アプリの解除、登録メールアカウントの保護、二要素認証の設定まで進めることが重要です。
身に覚えのない投稿、DM、フォロー、プロフィール変更、広告出稿などがある場合は、侵害中にどのような操作が行われたかを確認します。フォロワーへ詐欺URLなどが送られていた場合は、二次被害を防ぐため注意喚起も行います。
ログインできない場合や、登録メールアドレス・電話番号まで変更されている場合は、X公式のアカウント復旧手続きを利用します。第三者の復旧代行へパスワードや認証コードを渡さないよう注意が必要です。
また、Xの乗っ取り原因は、フィッシング、パスワード使い回し、不審な連携アプリ、登録メールの侵害、端末からのCookie・セッショントークン窃取など複数考えられます。パスワード変更後も再発する場合は、Xだけでなくメールや端末まで確認範囲を広げる必要があります。
原因や被害範囲を詳しく確認したい場合は、不審なログイン通知、DM、連携アプリ、ブラウザ履歴、登録メールの通知などを保全し、必要に応じてフォレンジック調査で侵入経路や不正操作の痕跡を確認する方法があります。