無料会員登録
サイバー攻撃の手口が複雑化するなか、攻撃者と同じ視点からシステムの弱点を調べる「ホワイトハッカー」への注目が高まっています。国内でも、Webアプリやクラウド、社内ネットワークなどを対象に、脆弱性診断やペネトレーションテストを提供するセキュリティ企業があります。
ただし、ホワイトハッカー企業と呼ばれる会社でも、得意分野や調査方法は異なります。Webアプリの診断に強い会社、インフラやクラウドを含む侵入テストに対応する会社、セキュリティ監視や事故対応まで支援する会社などがあるため、知名度だけで選ぶと、期待する調査結果を得られない可能性があります。
また、脆弱性診断は将来の攻撃を防ぐための予防的なサービスです。すでに不正アクセスや情報漏えいが発生している場合は、侵入経路や被害範囲を確認するフォレンジック調査が必要になることがあります。
そこで本記事では、国内でホワイトハッカーによる診断サービスを提供する代表的な企業、依頼先を選ぶポイント、脆弱性診断とフォレンジック調査の違いまでを解説します。
ホワイトハッカー企業とは
ホワイトハッカー企業とは、攻撃者が使う技術や視点を防御目的で活用し、企業のシステムやサービスに潜む弱点を調査する会社です。依頼者の許可と契約範囲に基づいて診断を行う点が、不正なハッキングとの大きな違いです。
主なサービスには、脆弱性診断、ペネトレーションテスト、セキュリティ監視、インシデント対応などがあります。ただし、すべての企業が同じ範囲へ対応しているわけではありません。
Webアプリケーション脆弱性診断
WebサイトやWebシステムを対象に、入力処理、認証、セッション管理、アクセス制御などの弱点を確認するサービスです。
SQLインジェクション、クロスサイトスクリプティング、認証回避など、外部から悪用される可能性がある脆弱性を調査します。ECサイトや会員サイト、業務システムを公開している企業で利用されます。
ネットワーク・インフラ診断
サーバー、ネットワーク機器、VPN、ファイアウォールなどを対象に、外部公開ポートや設定不備、既知の脆弱性を確認します。
インターネット側から確認する外部診断だけでなく、社内ネットワークへ侵入された場合を想定した内部診断に対応する企業もあります。
ペネトレーションテスト
ペネトレーションテストは、脆弱性を一覧化するだけでなく、攻撃者が目的を達成できるかを実践的に検証するサービスです。
たとえば、外部公開サーバーから社内システムへ侵入できるか、一般ユーザーの権限から管理者権限を取得できるかなど、具体的な攻撃シナリオに沿って確認します。
クラウド・モバイルアプリ診断
AWS、Microsoft Azure、Google Cloudなどのクラウド設定や、iOS・Android向けアプリの安全性を確認するサービスです。
クラウドでは、公開範囲、権限設定、認証情報の管理、ストレージ設定などが主な確認対象になります。モバイルアプリでは、通信、認証、端末内データの保存方法などを調べます。
SOC・セキュリティ監視
SOCは、ネットワークや端末のログを継続的に監視し、不審な通信や攻撃の兆候を検知するサービスです。
脆弱性診断が特定時点の確認であるのに対し、SOCでは日常的に発生するアラートを分析し、必要に応じて初動対応を支援します。
インシデント対応・フォレンジック調査
不正アクセスやマルウェア感染が発生した後に、侵入経路、攻撃者の操作、情報漏えいの有無を確認するサービスです。
脆弱性診断やペネトレーションテストとは目的が異なるため、すでに被害が発生している場合は、インシデント対応やフォレンジック調査に対応できる会社を選ぶ必要があります。
予防目的か被害調査かで依頼先が変わる
「攻撃される前に弱点を知りたい」場合は、脆弱性診断やペネトレーションテストが適しています。
一方で、「すでに不審なログインがある」「情報が流出した可能性がある」という場合は、脆弱性診断だけでは被害状況を確認できません。端末やサーバーの記録を分析するフォレンジック調査が必要になります。
国内でホワイトハッカーによるサービスを提供する代表的な企業
国内には、脆弱性診断やペネトレーションテストなどを提供するセキュリティ企業があります。以下は、提供された公開情報をもとに整理した代表例です。
デジタルデータソリューション株式会社
公式HPデジタルデータフォレンジック
| 受付時間 | 24時間365日 |
|---|---|
| 電話番号 | 0800-333-7200 |
| 住所 | 〒106-6115
東京都港区六本木6丁目10番1号六本木ヒルズ森タワー15階 |
| サービスの特徴 | 法人・官公庁・個人含む39,451件以上の相談実績に基づき、情報持ち出しや横領などの社内不正の調査に対応可能。法人のインシデントであれば最短15分でWeb打ち合わせが可能。 |
株式会社ラック
公式HP株式会社ラック
| サービス名 | 緊急事故対応サービス「サイバー119」 |
|---|---|
| 受付時間 | 24時間365日受付 |
| 住所 | 〒102-0093
東京都千代田区平河町2丁目16番1号 平河町森タワー |
| サービスの特徴 | 緊急対応数2,000件越、監督省庁や金融機関、セキュリティ関係機関からの信頼を得ている。 |
企業名だけでなく診断対象と実績を確認する
同じホワイトハッカー企業でも、Webアプリ、クラウド、モバイル、IoT、社内ネットワークなど、得意とする分野は異なります。
依頼先を選ぶ際は、知名度や会社規模だけでなく、自社と似たシステムの診断実績、担当者の技術領域、報告書の内容を確認することが重要です。
ホワイトハッカー企業を選ぶポイント
脆弱性診断やペネトレーションテストは、対象と目的によって必要な技術が変わります。依頼前に、診断範囲、実施方法、報告書、再診断などを比較してください。
診断対象に対応しているか確認する
Webアプリ、スマートフォンアプリ、クラウド、ネットワーク、IoT機器など、診断したい対象を明確にします。
複数の環境を組み合わせたシステムでは、Web画面だけでなく、API、クラウド設定、認証基盤などを含めて診断できるか確認してください。
脆弱性診断とペネトレーションテストを区別する
脆弱性診断では、対象システムに存在する弱点を網羅的に確認します。ペネトレーションテストでは、攻撃シナリオに沿って、重要情報や管理権限へ到達できるかを検証します。
自社の目的が「脆弱性を一覧化したい」のか、「実際にどこまで侵入されるか確認したい」のかを整理して選ぶ必要があります。
手動診断の範囲を確認する
自動診断ツールは広い範囲を効率的に確認できますが、複雑な認証処理や業務ロジックの問題を見つけにくい場合があります。
専門家が手動で確認する範囲、ツール診断との組み合わせ、診断時間などを事前に確認してください。
報告書と改善提案の内容を確認する
診断報告書には、脆弱性の内容だけでなく、危険度、再現条件、想定される被害、修正方法などが記載されているか確認します。
経営層向けの概要と、開発担当者向けの技術情報が分かれていると、社内で改善を進めやすくなります。
再診断や緊急対応の有無を確認する
脆弱性を修正した後に、問題が解消されたか確認する再診断が含まれているかを確認してください。
診断中に重大な脆弱性が見つかった場合の連絡方法や、実際の不正アクセスが判明した場合にインシデント対応へ移行できるかも重要です。
秘密保持とデータ管理体制を確認する
診断では、システム構成や認証情報、顧客データなどの機密情報を扱う場合があります。
秘密保持契約、データの保管方法、作業端末、診断終了後のデータ削除など、情報管理体制を確認してください。
- 診断したいシステムと目的を整理します。
- 診断範囲と対象外になる項目を確認します。
- 自動診断と手動診断の割合を確認します。
- 報告書、再診断、改善支援の内容を比較します。
- 秘密保持、実績、緊急時の対応体制を確認します。
診断料金だけで選ぶと、必要な対象が範囲外になっていたり、自動ツールによる簡易確認だけだったりする場合があります。診断で何を明らかにしたいのかを整理し、作業範囲と成果物を見積書で確認することが重要です。
ホワイトハッカー企業へ依頼する際の注意点
ペネトレーションテストでは、実際の攻撃に近い操作を行うことがあります。対象範囲や実施時間を曖昧にしたまま進めると、業務システムへ影響が出る可能性があります。
診断対象と禁止事項を契約書で定める
対象となるIPアドレス、URL、アプリ、クラウド環境、実施可能な攻撃方法などを明確にします。
対象外のシステムへアクセスすると、意図しない障害や法的問題につながる可能性があります。
本番環境への影響を事前に確認する
診断内容によっては、システム負荷の増加、アカウントロック、データ変更などが発生する可能性があります。
実施時間、バックアップ、監視担当者、停止基準などを事前に決めてください。
クラウドや委託先の許可を確認する
クラウド環境や外部サービスを診断する場合は、サービス提供者のルールや事前申請が必要になることがあります。
自社が管理していないシステムを無断で診断しないよう注意が必要です。
診断用アカウントと連絡体制を準備する
一般ユーザー、管理者など、権限ごとの診断用アカウントを準備します。
重大な問題が見つかった場合に、担当者へすぐ連絡できる体制も整えておきます。
事故発生時の対応方法を決める
診断中に実際の不正アクセスやマルウェア感染が見つかった場合は、通常の診断を中断し、インシデント対応へ切り替える必要があります。
証拠保全、ネットワーク隔離、経営層への報告など、緊急時の判断手順を事前に決めておくことが重要です。
すでに被害がある場合はフォレンジック調査会社に相談する
脆弱性診断やペネトレーションテストは、システムの弱点を見つけ、将来の攻撃を防ぐためのサービスです。
すでに不審なログイン、ファイル改ざん、情報漏えい、マルウェア感染などが発生している場合は、診断だけでは攻撃者の操作や被害範囲を確認できません。フォレンジック調査では、サーバー、パソコン、ネットワーク機器などに残るログや操作履歴を分析し、侵入経路や影響を受けたデータを整理します。
侵害された機器を初期化したり、ログを削除したりすると、攻撃の痕跡が消える恐れがあります。被害が疑われる場合は、復旧や脆弱性診断を始める前にフォレンジック調査会社へ相談することが重要です。
ホワイトハッカーによる診断とフォレンジック調査の違い
ホワイトハッカーによる脆弱性診断とフォレンジック調査は、どちらもセキュリティ専門家が行いますが、目的と確認するデータが異なります。
脆弱性診断は攻撃前の弱点を確認する
脆弱性診断では、システムに既知の脆弱性や設定不備がないかを確認し、修正すべき項目を報告します。
ペネトレーションテストは侵入可能性を検証する
ペネトレーションテストでは、発見した弱点を組み合わせ、想定した攻撃目標へ到達できるかを検証します。
フォレンジック調査は攻撃後の痕跡を確認する
フォレンジック調査では、ログ、ファイル、通信、プログラム実行履歴などを調べ、実際に不正アクセスがあったか、どの情報が影響を受けたかを確認します。
おすすめのフォレンジック調査会社
すでに不正アクセスや情報漏えいが疑われ、侵入経路や被害範囲を確認したい場合は、サーバーや端末の記録を分析できるフォレンジック調査会社への相談が選択肢になります。
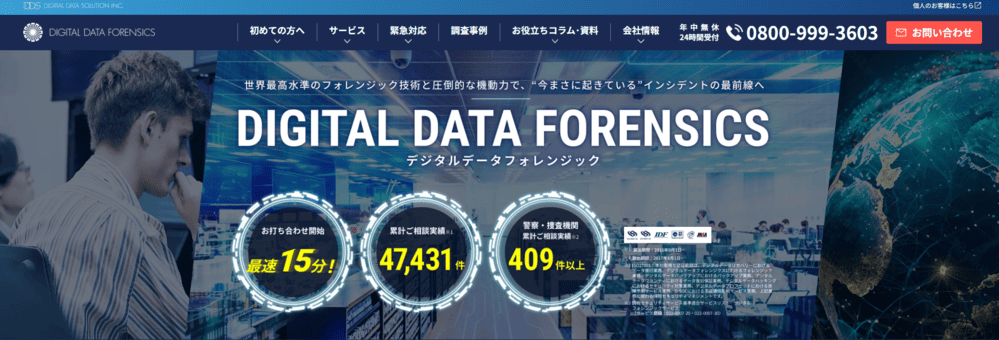
公式サイトデジタルデータフォレンジック
編集部が厳選したおすすめのフォレンジック調査会社は、デジタルデータフォレンジックです。
デジタルデータフォレンジックは、累計4万7千件以上の豊富な相談実績を持ち、全国各地の警察・捜査機関からの相談実績も409件以上ある国内有数のフォレンジック調査サービスです。
24時間365日の相談窓口があり、緊急時でも安心です。相談から見積りまで無料で対応してくれるので、フォレンジック調査の依頼が初めてという方もまずは気軽に相談してみることをおすすめします。
まとめ
ホワイトハッカー企業は、攻撃者の視点を活用し、Webアプリ、クラウド、ネットワークなどに潜む脆弱性を調査する会社です。
依頼先を選ぶ際は、診断対象、手動診断の範囲、ペネトレーションテストの有無、報告書、再診断、情報管理体制を確認してください。企業名や料金だけでなく、自社と似た環境の診断実績を比較することが重要です。
脆弱性診断は攻撃前の予防に適しています。一方で、不審なログイン、ファイル改ざん、情報漏えいなどがすでに起きている場合は、フォレンジック調査で侵入経路と被害範囲を確認する必要があります。